
 sethsec/celerystalk
Un escáner de enumeración y vulnerabilidades asíncrono. Ejecuta todas las herramientas en todos los hosts.
celerystalk te ayuda a automatizar tu proceso de escaneo/enumeración de red con trabajos asíncronos (también conocidos como tareas) mientras conservas el control total de qué herramientas quieres ejecutar.
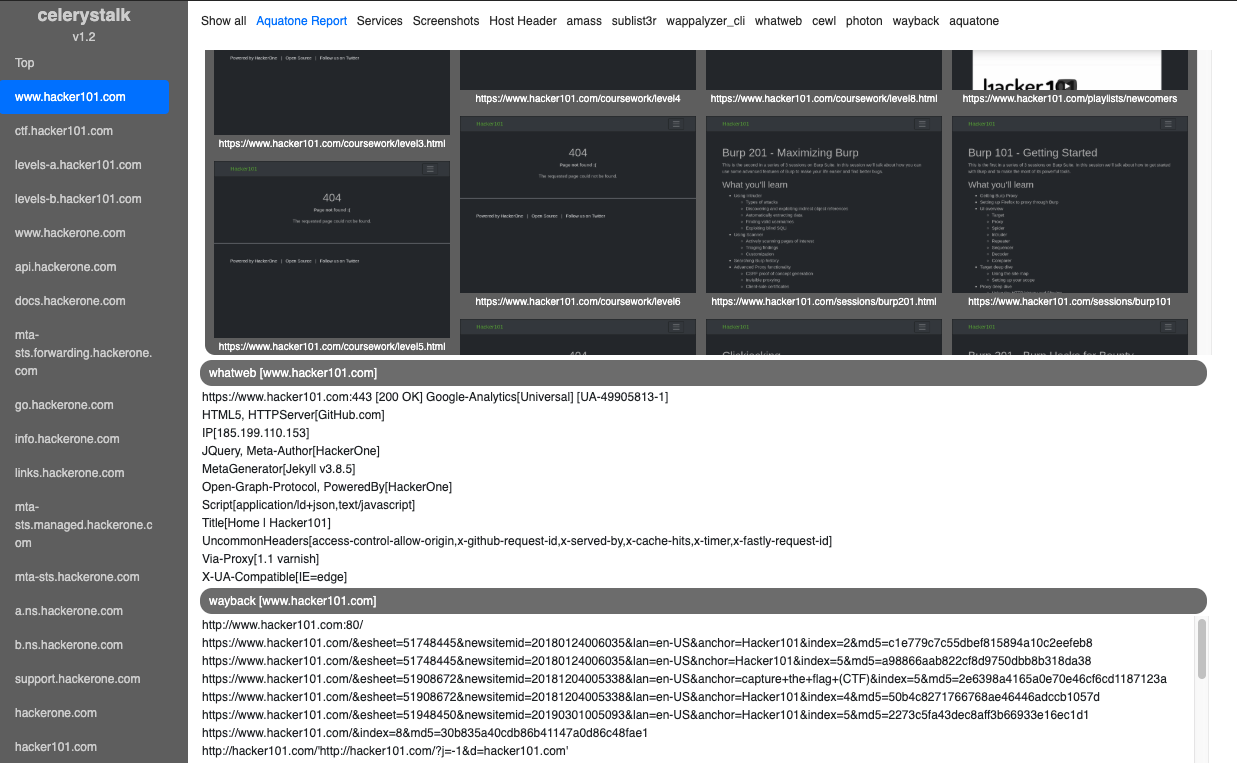
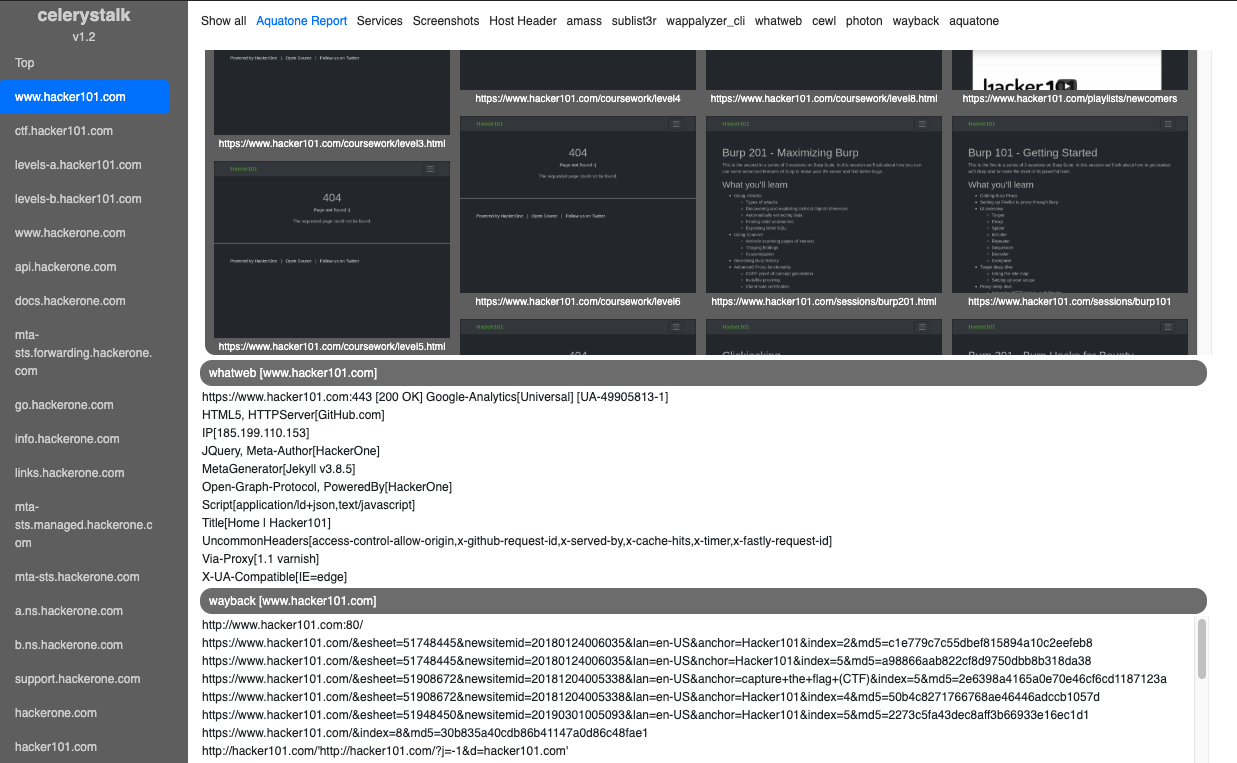
Demo interactiva: Modo Bug Bounty (HackerOne)
Demo interactiva: Modo Evaluación de Vulnerabilidades / PenTest (Máquinas retiradas de HackTheBox.eu)
| Fase | Comando | Ejemplos de herramientas utilizadas |
|---|---|---|
| Recon/Enumeración DNS | ./celerystalk subdomains -d domain1,domain2 | Amass, sublist3r |
| Definir alcance, importar nmap/nessus | ./celerystalk import [scan_data,scope_files,etc.] | celerystalk |
| Escaneo de puertos | ./celerystalk nmap | nmap |
| Enumeración de directorios y archivos, identificación de vulnerabilidades | ./celerystalk scan | Gobuster, Nikto, Photon, sqlmap, wpscan, hydra, medusa, wappalyzer, whatweb, etc. |
| Capturas de pantalla | ./celerystalk sceenshots | Aquatone |
| Análisis | ./celerystalk report | celerystalk |
celerystalk es:
Debes instalar y ejecutar celerystalk como root``` git clone https://github.com/sethsec/celerystalk.git cd celerystalk/setup ./install.sh cd .. ./celerystalk -h
## Usar contenedor docker de Dockerhub```
docker pull sethsec/celerystalk:latest
docker run -p 27007:27007 -ti celerystalk
docker build -t celerystalk https://github.com/sethsec/celerystalk.git docker run -p 27007:27007 -ti celerystalk
## Usando celerystalk - Lo básico


### [Modo URL] - Cómo escanear una URL (o múltiples URLs en un archivo)

#### Lanzar todas las herramientas habilitadas contra una URL o muchas URLs en un archivo sin tener que importar alcance, nmap, etc.```
# ./celerystalk scan -u url or filename                 # Run all enabled commands against specified url(s)
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
#### O bien, importa una lista de hosts que estén en el alcance y haz que celerystalk ejecute nmap por ti```
# ./celerystalk import -S scope.txt                     # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)
## Uso Avanzado: Modo Bug Bounty vs Modo Evaluación de Vulnerabilidades

Defines el modo al instanciar el espacio de trabajo. El espacio de trabajo por defecto es el modo VAPT, pero tienes dos opciones para espacios de trabajo creados manualmente.

* Si comienzas con direcciones IP/rangos/CIDR dentro del alcance, usa el modo Evaluación de Vulnerabilidades y Pruebas de Penetración (VAPT).
* Si comienzas con dominios dentro del alcance, usa el modo Bug Bounty (BB).

### [Modo Bug Bounty]

*  En el modo BB, todos los subdominios encontrados con celerystalk o importados manualmente se marcan como dentro del alcance.

#### Encontrar subdominios, definir hosts fuera del alcance, escanear todo lo demás```
# ./celerystalk workspace create -o /dir -m bb          # Create default workspace and set output dir
# ./celerystalk subdomains -d company.com,dom.net       # Find subdomains and determine if in scope
# ./celerystalk import -S scope.txt     (optional)      # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt (optional)      # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                    (optional)      # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk import -f client.xml    (optional)      # If you would rather import an nmap file you already ran
# ./celerystalk scan [--noIP]                           # Run all enabled commands against all in scope hosts
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report
Nota: Puedes ejecutar el comando subdomains primero y luego definir el alcance, o puedes definir el alcance e importar subdominios.
**Nota:** Puedes ejecutar primero el comando de subdominios y luego definir el alcance, o puedes definir el alcance e importar subdominios.
