sepinf-inc/iped
IPED Digital Forensic Tool. Es un software de código abierto que puede utilizarse para procesar y analizar evidencia digital, a menudo incautada en escenas del crimen por las fuerzas del orden o en una investigación corporativa por examinadores privados.
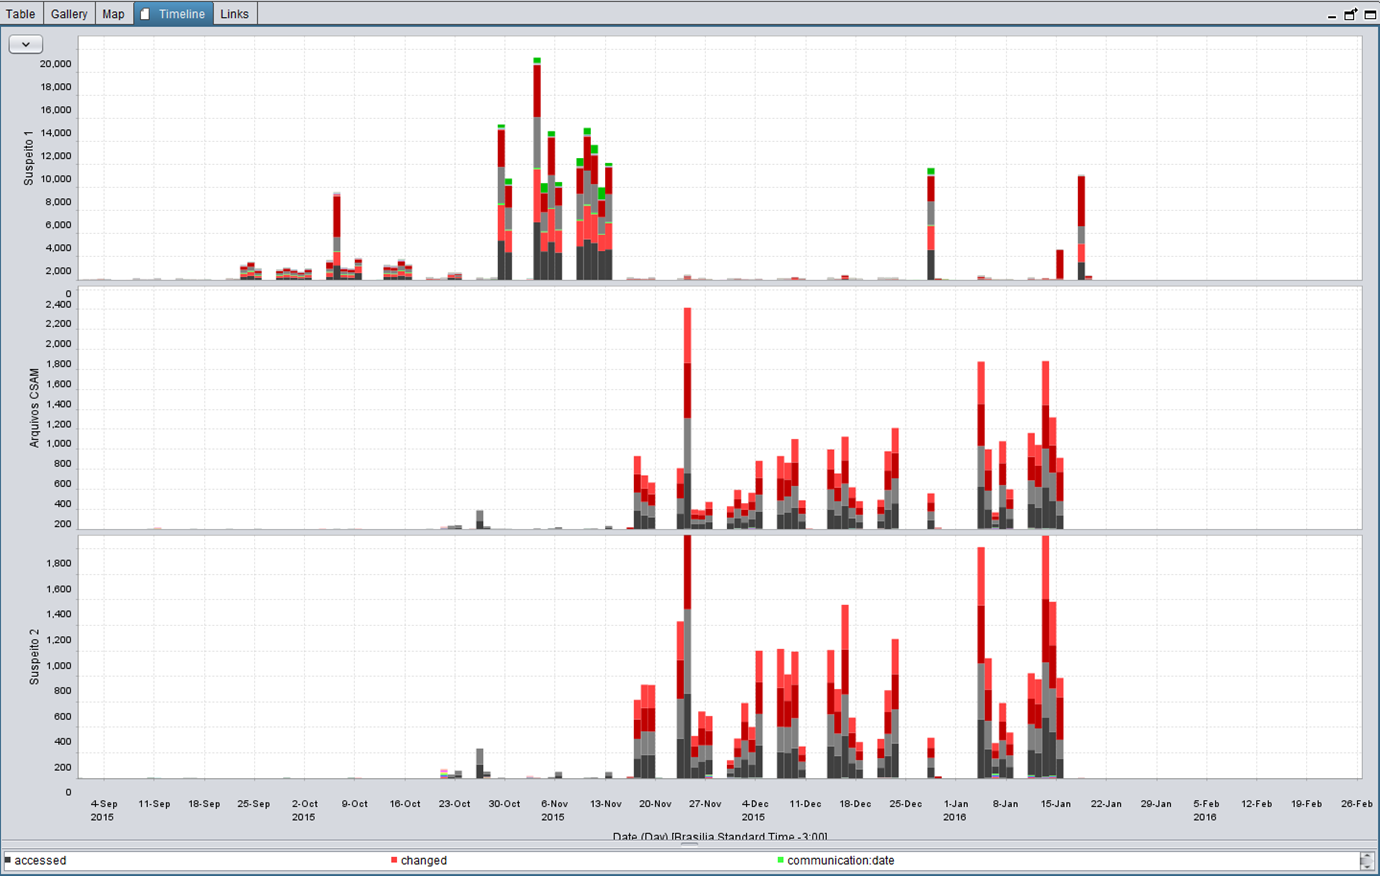
# IPED Digital Forensic Tool IPED es un software de código abierto que puede utilizarse para procesar y analizar evidencia digital, a menudo incautada en escenas del crimen por las fuerzas del orden o en una investigación corporativa por examinadores privados. ## Historia IPED - Procesador e Indexador de Evidencia Digital (traducido del portugués) es una herramienta implementada en Java y original y actualmente desarrollada por expertos en informática forense de la Policía Federal brasileña desde 2012. Aunque siempre fue de código abierto, solo en 2019 su código fue publicado oficialmente. Desde el principio, el objetivo de la herramienta fue el procesamiento eficiente de datos y la estabilidad. Algunas características clave de la herramienta son: - Procesamiento de datos por línea de comandos para la creación de casos por lotes - Soporte multiplataforma, probado en sistemas Windows y Linux - Casos portátiles sin instalación, puede ejecutarlos desde unidades extraíbles - Interfaz de análisis integrada e intuitiva - Alto rendimiento multihilo y soporte para casos grandes: hasta 400 GB/h de velocidad de procesamiento usando hardware moderno y 135 millones de elementos en un (múltiple) caso a fecha 12/12/2019 Actualmente, IPED utiliza la [Librería Sleuthkit](https://github.com/sleuthkit/sleuthkit) solo para decodificar imágenes de disco y sistemas de archivos, por lo que se admiten los mismos formatos de imagen: RAW/DD, E01, ISO9660, AFF, VHD, VMDK. También hay soporte para formatos EX01, VHDX, UDF(ISO), AD1 (AccessData) y UFDR (Cellebrite). Si eres nuevo en la herramienta, consulta la [Guía de inicio para principiantes](https://github.com/lfcnassif/IPED/wiki/Beginner's-Start-Guide). ## Compilación Para compilar desde el código fuente, necesitas tener instalados git, maven y Java JDK 11 + JavaFX (por ejemplo, Liberica OpenJDK 11 Full JDK). Establece la variable de entorno JAVA_HOME a tu carpeta de instalación de java 11, luego ejecuta: ``` git clone https://github.com/sepinf-inc/IPED.git cd IPED mvn clean install ``` Esto generará una versión snapshot de IPED en la carpeta target/release. <b>Atención:</b> la rama master por defecto es la de desarrollo y es inestable. Si deseas compilar una versión estable, haz checkout de alguna de las etiquetas de release después del paso de clonado. En Linux también debes compilar The Sleuthkit y dependencias adicionales. Consulta la [Sección de Linux](https://github.com/sepinf-inc/IPED/wiki/Linux) ¡Las contribuciones son muy bienvenidas! Antes de contribuir, consulta [Contribuir](https://github.com/lfcnassif/IPED/wiki/Contributing) ## Características A continuación se enumeran algunas de las muchas características de IPED: - Hashes admitidos: md5, sha-1, sha-256, sha-512 y edonkey. PhotoDNA también está disponible **para las fuerzas del orden** (contacta a iped at pf dot gov dot br) - Conjuntos de hash admitidos: NIST NSRL, NIST CAID, ProjectVIC, Interpol ICSE, formato CSV estándar - Deduplicación rápida de hash - Análisis de firmas - Categorización por tipo de archivo y propiedades - Expansión recursiva de contenedores de docenas de formatos de archivo - Expansión de discos forenses/virtuales incrustados: soporta segmentos divididos o únicos DD, E01, EX01, VHD, VHDX, VMDK (también se admiten VMDK diferenciales) - Galería de imágenes y videos para cientos de formatos - Georreferenciación de datos GPS, usando Google Maps, Bing u OpenStreetMaps - Búsquedas de expresiones regulares con validación opcional de scripts para tarjetas de crédito, correos electrónicos, URL, direcciones IP y MAC, valores monetarios, billeteras de bitcoin, ethereum, monero, ripple y más... - Visores integrados de texto hexadecimal, unicode, metadatos y nativos - Indexación y búsqueda rápida de contenido de archivos y metadatos, incluidos archivos desconocidos y espacio no asignado - Motor de carving de datos eficiente (toma < 10% del tiempo de procesamiento) que escanea mucho más que el espacio no asignado, con soporte para más de 40 formatos de archivo, incluidos videos, extensible mediante scripts - Reconocimiento óptico de caracteres impulsado por tesseract 5 - Detección de cifrado para formatos conocidos y mediante prueba de entropía - Perfiles de procesamiento: forense, pedo (csam), triage, modo rápido (vista previa) y ciego (para extracción automática de datos) - Detección de más de 70 idiomas - Reconocimiento de entidades nombradas (necesita descargar los modelos de Stanford CoreNLP) - Filtros personalizables basados en cualquier metadato de archivo - Búsqueda de documentos similares con umbral configurable - Búsqueda de imágenes similares, usando imagen interna o externa - Reconocimiento facial similar, optimizado para ejecutarse sin GPU, con umbral configurable - Vista unificada de línea de tiempo en tabla y filtrado de eventos para análisis de línea de tiempo - Agrupación potente de archivos (clustering) basada en CUALQUIER metadato - Soporte para múltiples casos de hasta 135 millones de elementos - Extensible con scripts de javascript y python (incluidas extensiones cpython) - Integración de herramientas de línea de comandos externas para decodificación de archivos - Historial de navegador para IE, Edge, Firefox, Chrome y Safari - Analizadores personalizados para Emule, Shareaza, Ares, WhatsApp, Skype, Telegram, Bittorrent, ActivitiesCache y más... - Detección rápida de desnudez para imágenes y videos usando el algoritmo de bosques aleatorios (gracias a su autor @tc-wleite) - Detección de desnudez usando el modelo de deeplearning Yahoo open-nsfw (necesita keras y tensorflow) - Transcripción de audio, implementaciones locales y remotas con servicios de Azure y Google Cloud - Análisis gráfico para comunicaciones (llamadas, correos electrónicos, mensajes instantáneos...) - Procesamiento estable con decodificación del sistema de archivos y análisis de archivos fuera del proceso - Reanudación o reinicio del procesamiento detenido o abortado (opciones --continue/--restart) - API web para buscar casos remotos, obtener metadatos de archivos, contenido sin procesar, texto decodificado, miniaturas y publicar marcadores - Creación de marcadores/etiquetas para datos interesantes - Informes HTML, CSV y casos portátiles con datos etiquetados ## Capturas de pantalla Procesamiento:  Análisis: 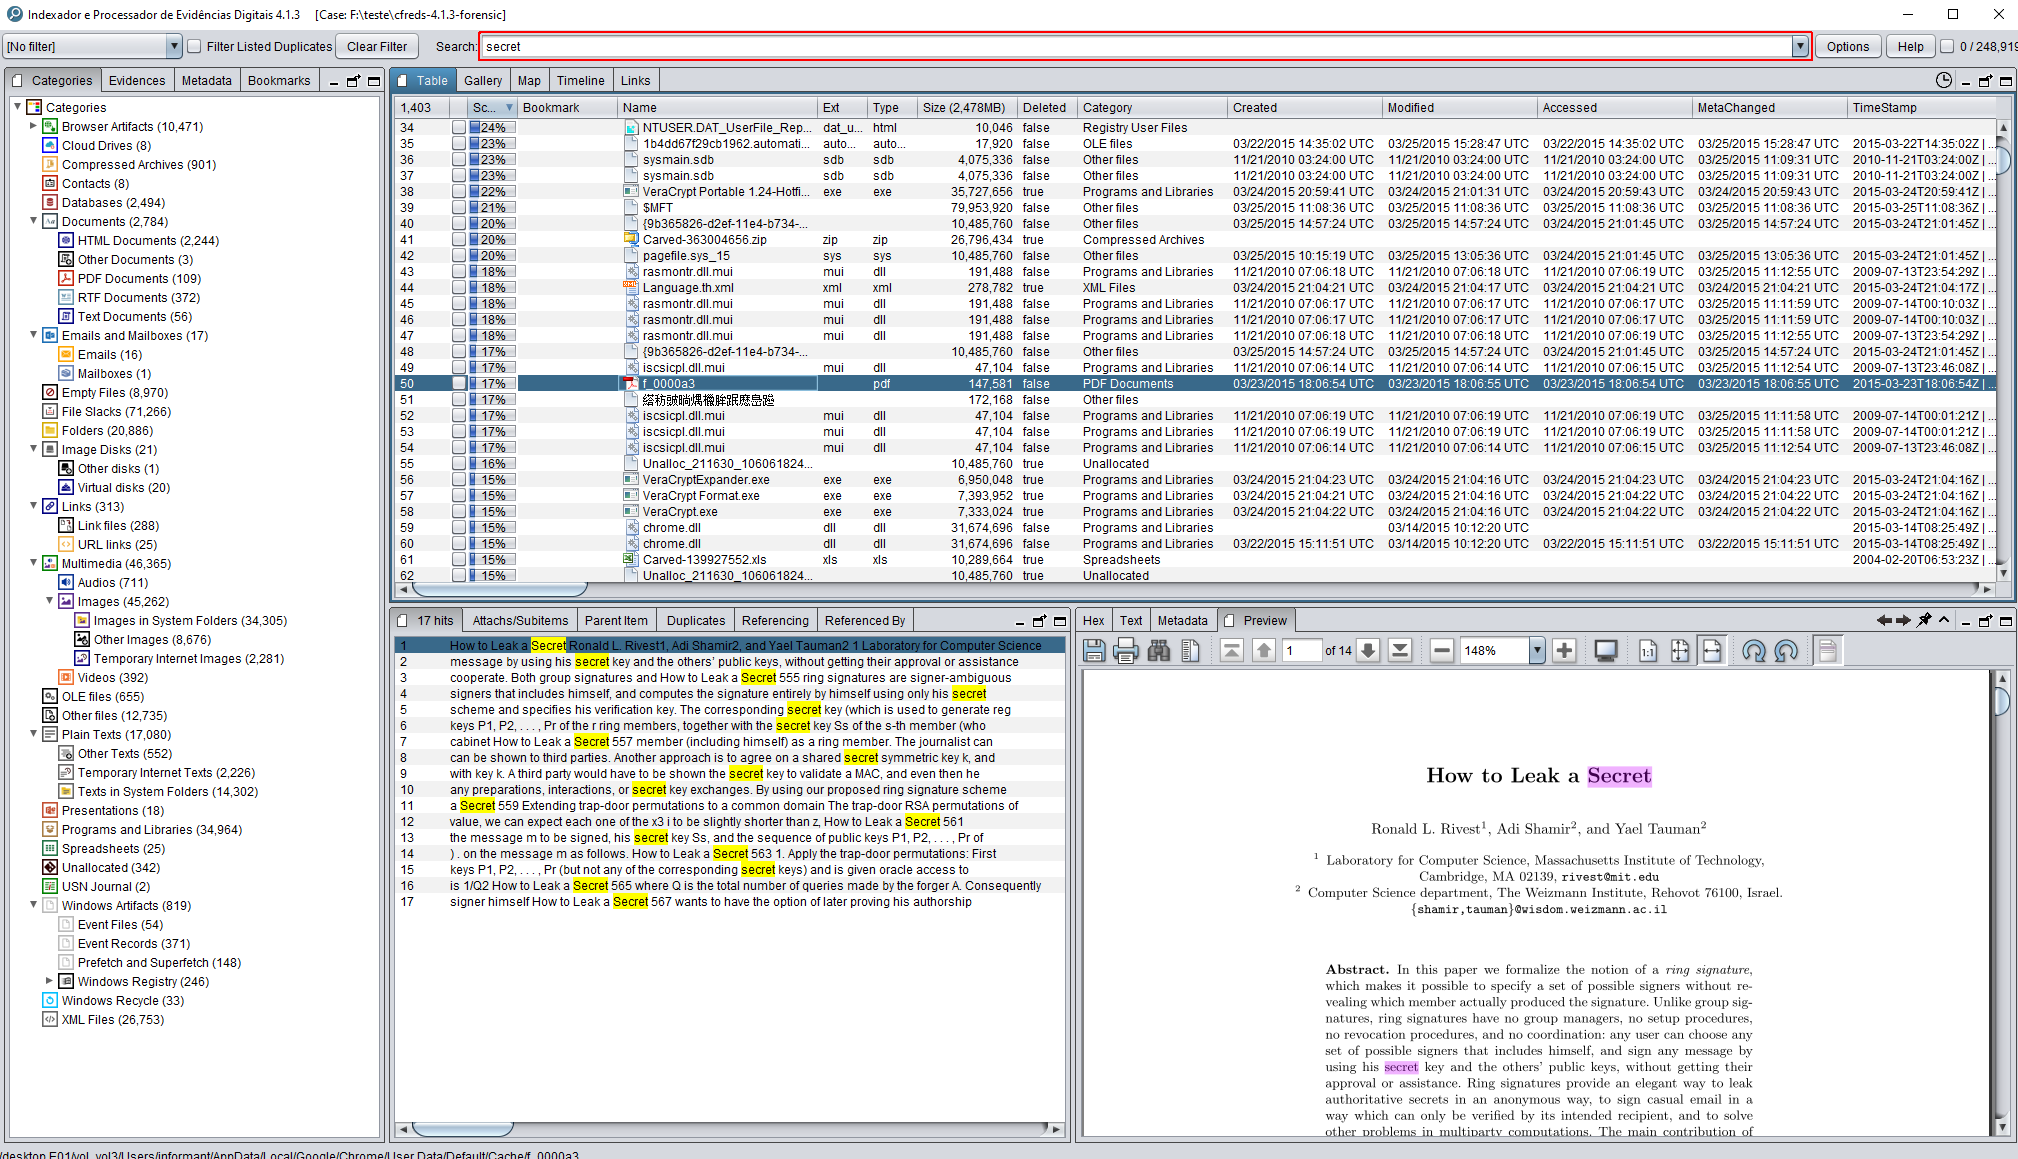 Carving de datos y miniaturas de video:  Resultados de expresiones regulares: 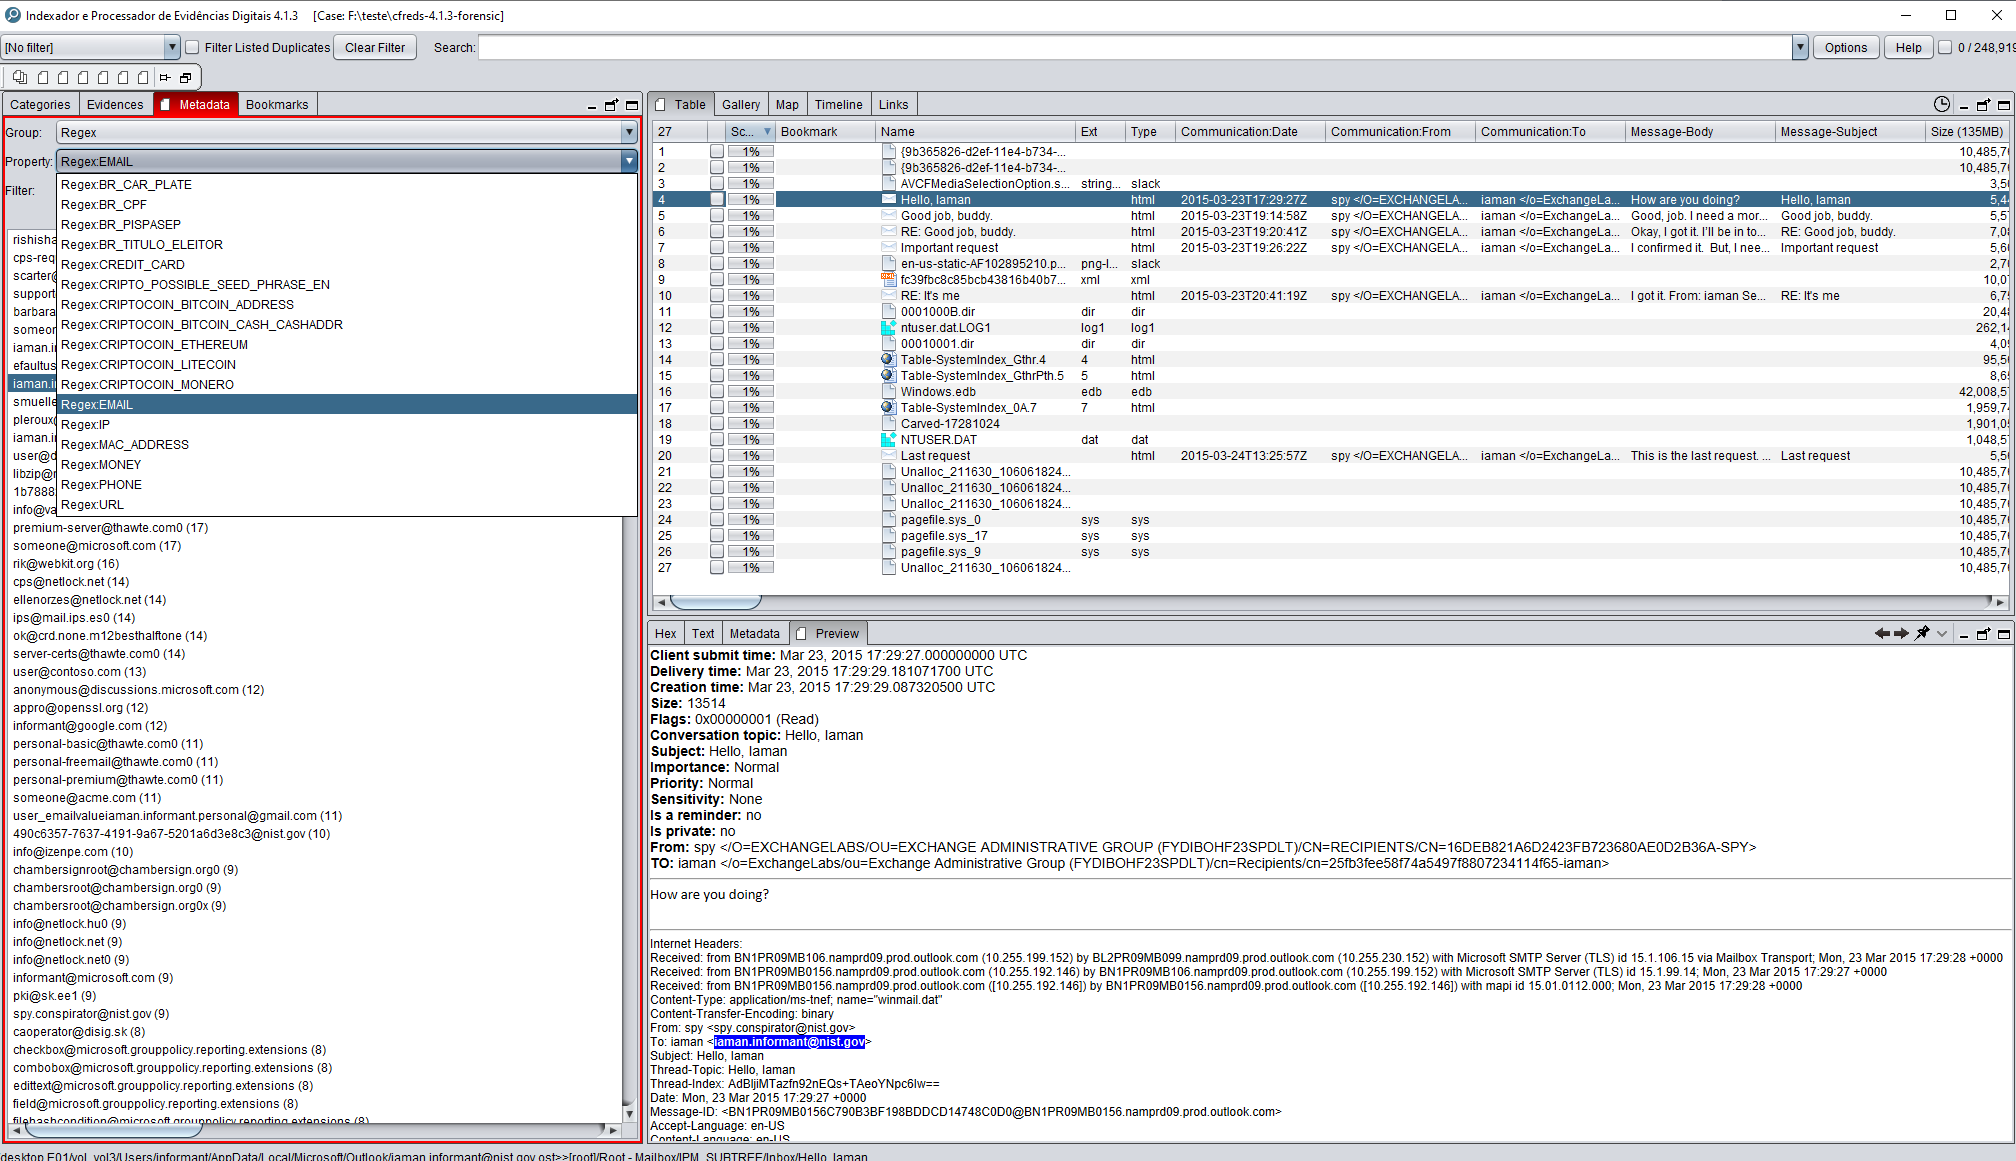 Mapa: 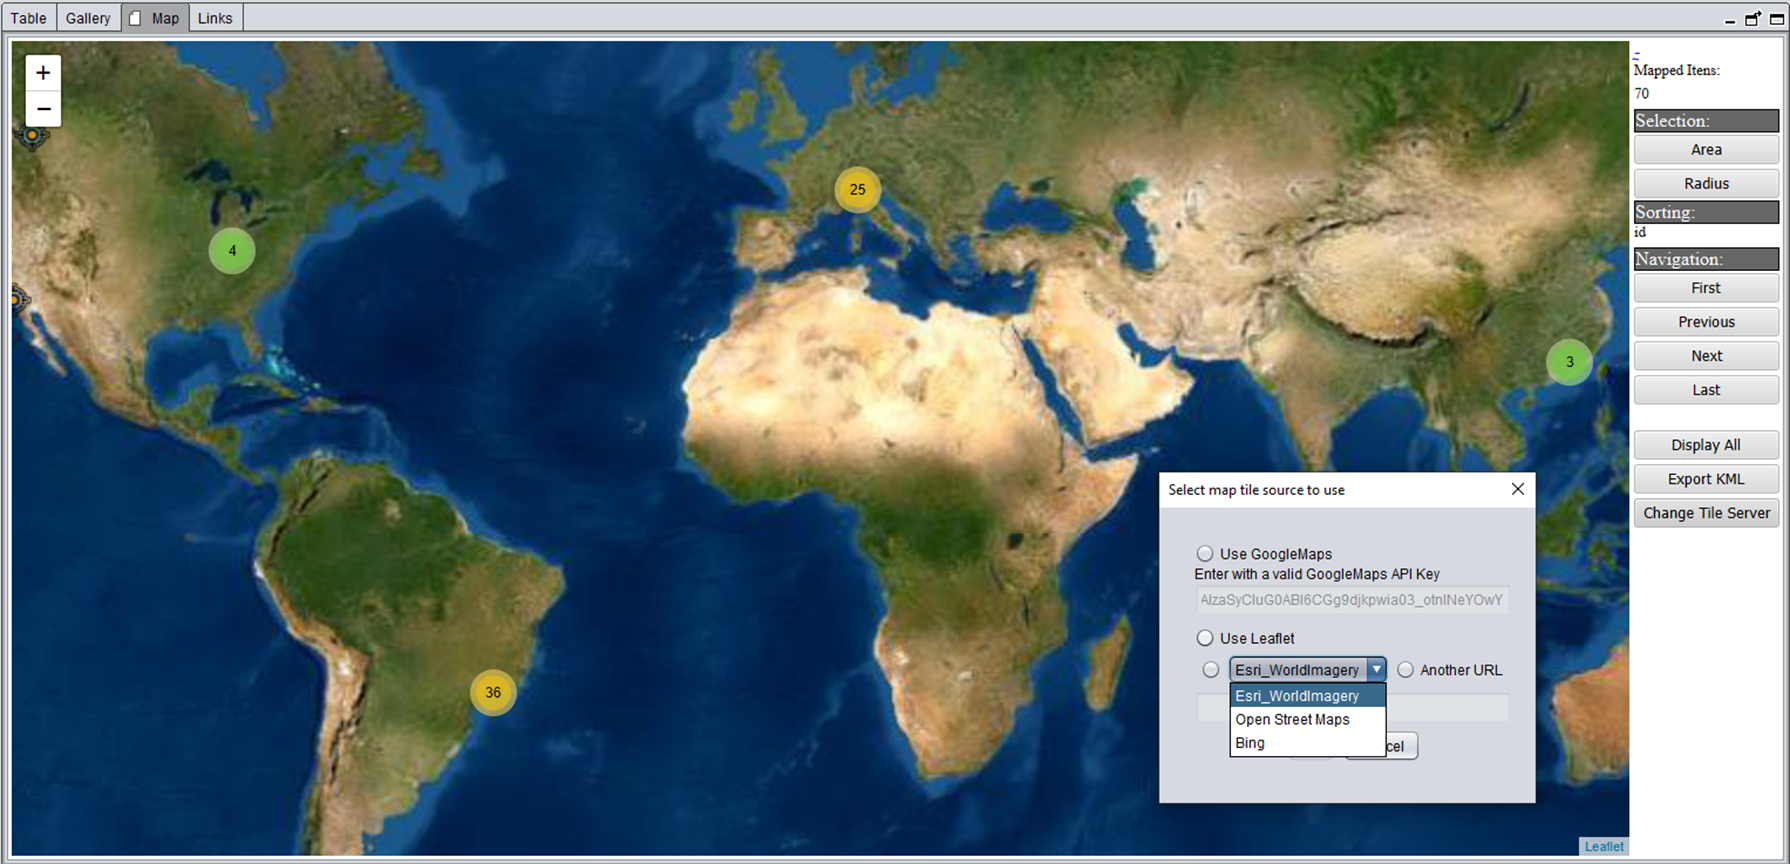 Enlaces de comunicación: 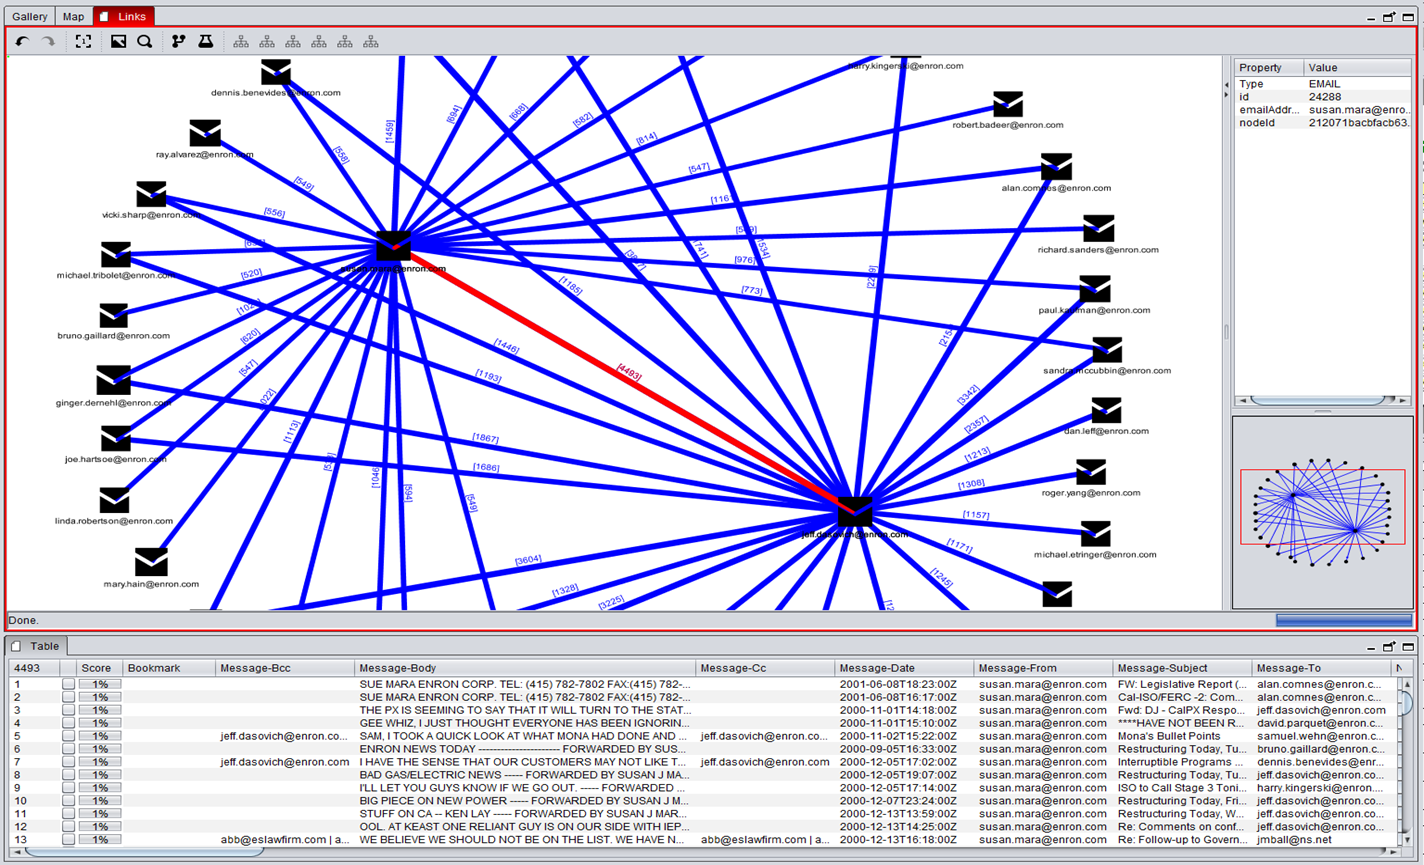 Búsqueda facial: 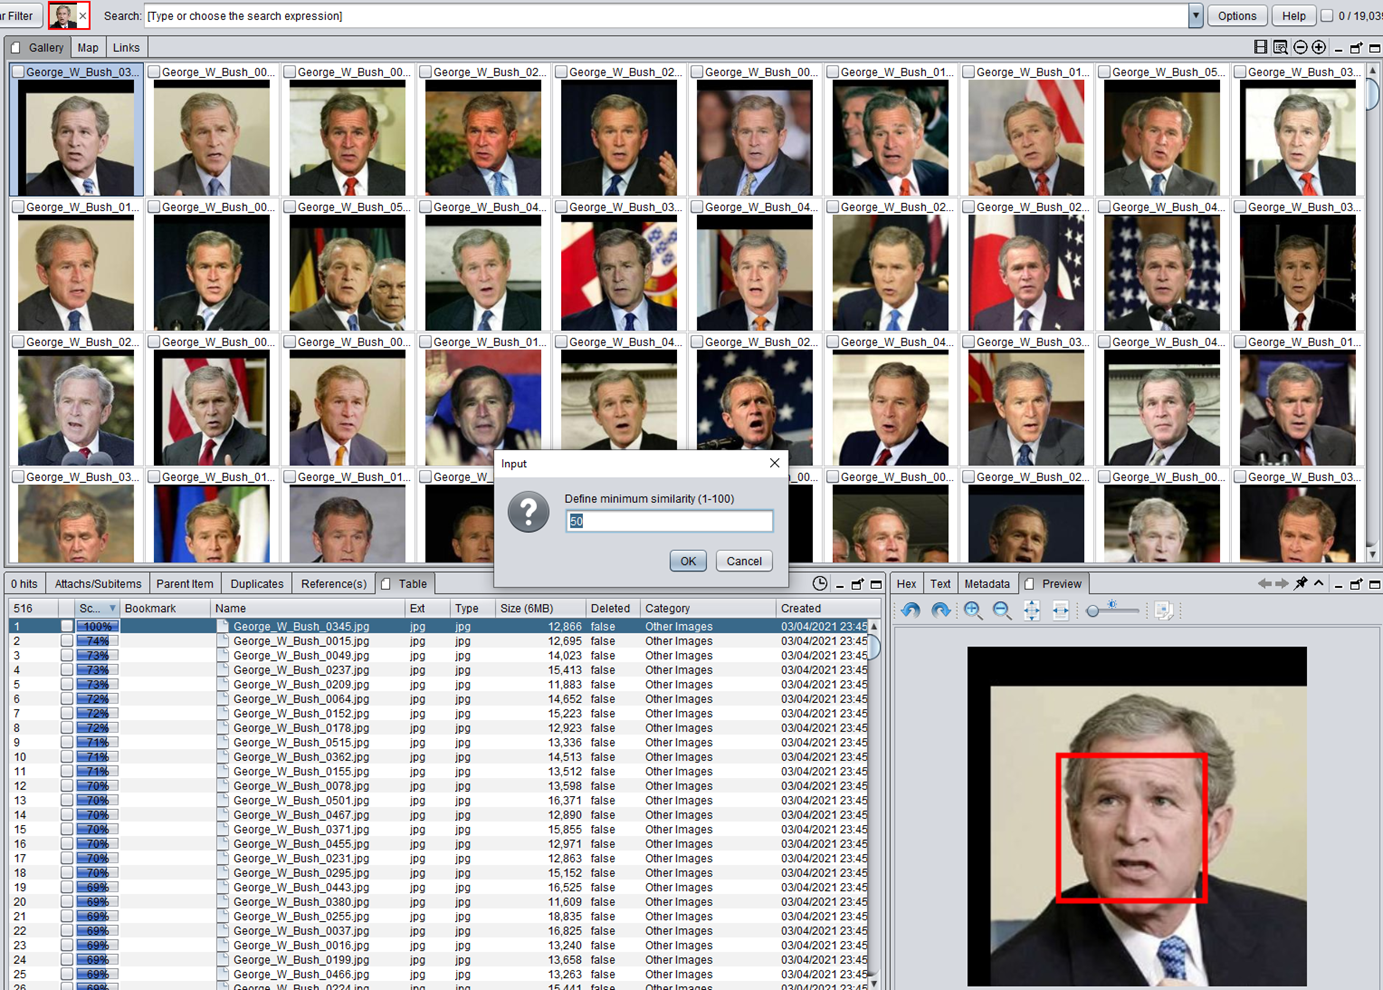 Transcripción de audio:  Línea de tiempo:  Gráfico de tiempo:  Correlación de eventos de 2 acciones sospechosas y actividades ilegales: