
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-20029-simulation — Entorno simulado para CVE-2025-20029 usando Docker. Incluye PoC e informes automáticos. | Kitploit
Herramientas/GitHubGitHub/schoi1337/cve-2025-20029-simulation
Análisis de VulnerabilidadesExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlAprendizaje y EducaciónLabs y Práctica
GitHubschoi1337/cve-2025-20029-simulation

CVE-2025-20029-simulation

Entorno simulado para CVE-2025-20029 usando Docker. Incluye PoC e informes automáticos.

Ver RepositorioSitio web
39hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🔐 Simulación de ataque reproducible – CVE-2025-20029

Docker PoC CVE License Status

⚠️ Este repositorio simula CVE-2025-20029 en un entorno seguro y controlado.
No interactúa con sistemas F5 BIG-IP reales ni explota ningún servicio de producción.
El objetivo es educativo: estudiar el patrón de la vulnerabilidad y probar payloads de forma segura.

🛠 Sobre CVE-2025-20029

CVE-2025-20029 es una vulnerabilidad de inyección de comandos de alta severidad que afecta a los sistemas F5 BIG-IP.
El problema reside en la API REST de iControl, que, bajo ciertas configuraciones, permite a un usuario autenticado ejecutar comandos arbitrarios del sistema a través del endpoint /mgmt/tm/util/bash.

  • Impacto: Ejecución remota de código (RCE) como root
  • Autenticación requerida: Sí (un usuario estándar es suficiente)
  • Puntuación CVSS v3.1: 8.8
  • Vector de ataque: HTTP POST a iControl REST con payload JSON manipulado

Esta simulación demuestra cómo podría explotarse la vulnerabilidad en un entorno controlado y contenerizado.

🧪 Descripción general del script de exploit

El script exploit/exploit.py simula un escenario de ejecución remota de código enviando un payload JSON manipulado al endpoint vulnerable de F5 BIG-IP /mgmt/tm/util/bash.

Funcionalidades clave:

  • Envía una solicitud POST con un payload JSON como {"command": "id"}
  • Emula la mala configuración del mundo real en la que la entrada proporcionada por el usuario se pasa directamente a bash
  • Imprime las respuestas del servidor para confirmar la ejecución

Este script es intencionalmente mínimo para que la ruta del exploit sea transparente y fácilmente modificable.
Es ideal para probar, reproducir el vector de ataque o incorporarlo en laboratorios de formación.

🧯 Limitaciones del PoC

Este proyecto no:

  • Incluye el código base vulnerable real de F5
  • Utiliza acceso inseguro o no autorizado a ninguna infraestructura real
  • Reproduce la vulnerabilidad de serialización exacta de CVE-2025-20029

En cambio, se centra en:

  • Comprender la lógica del ataque
  • Reproducir el comportamiento posterior a la explotación de forma segura
  • Enseñar a otros cómo se estructuran este tipo de ataques

🐳 Características

  • PoC reproducible en un laboratorio contenerizado con Docker
  • Reproducción con un solo comando (replay.sh)
  • Informe generado automáticamente (report.md)
  • Etiquetado CVSS/metadatos mediante meta.yaml

🖥️ Cómo usar

1. Requisitos previos

  • Docker + Docker Compose
  • Python 3.8+

2. Ejecutar la simulación

cd CVE-2025-20029

# Make scripts executable
chmod +x replay.sh

# Run the exploit + generate Markdown report
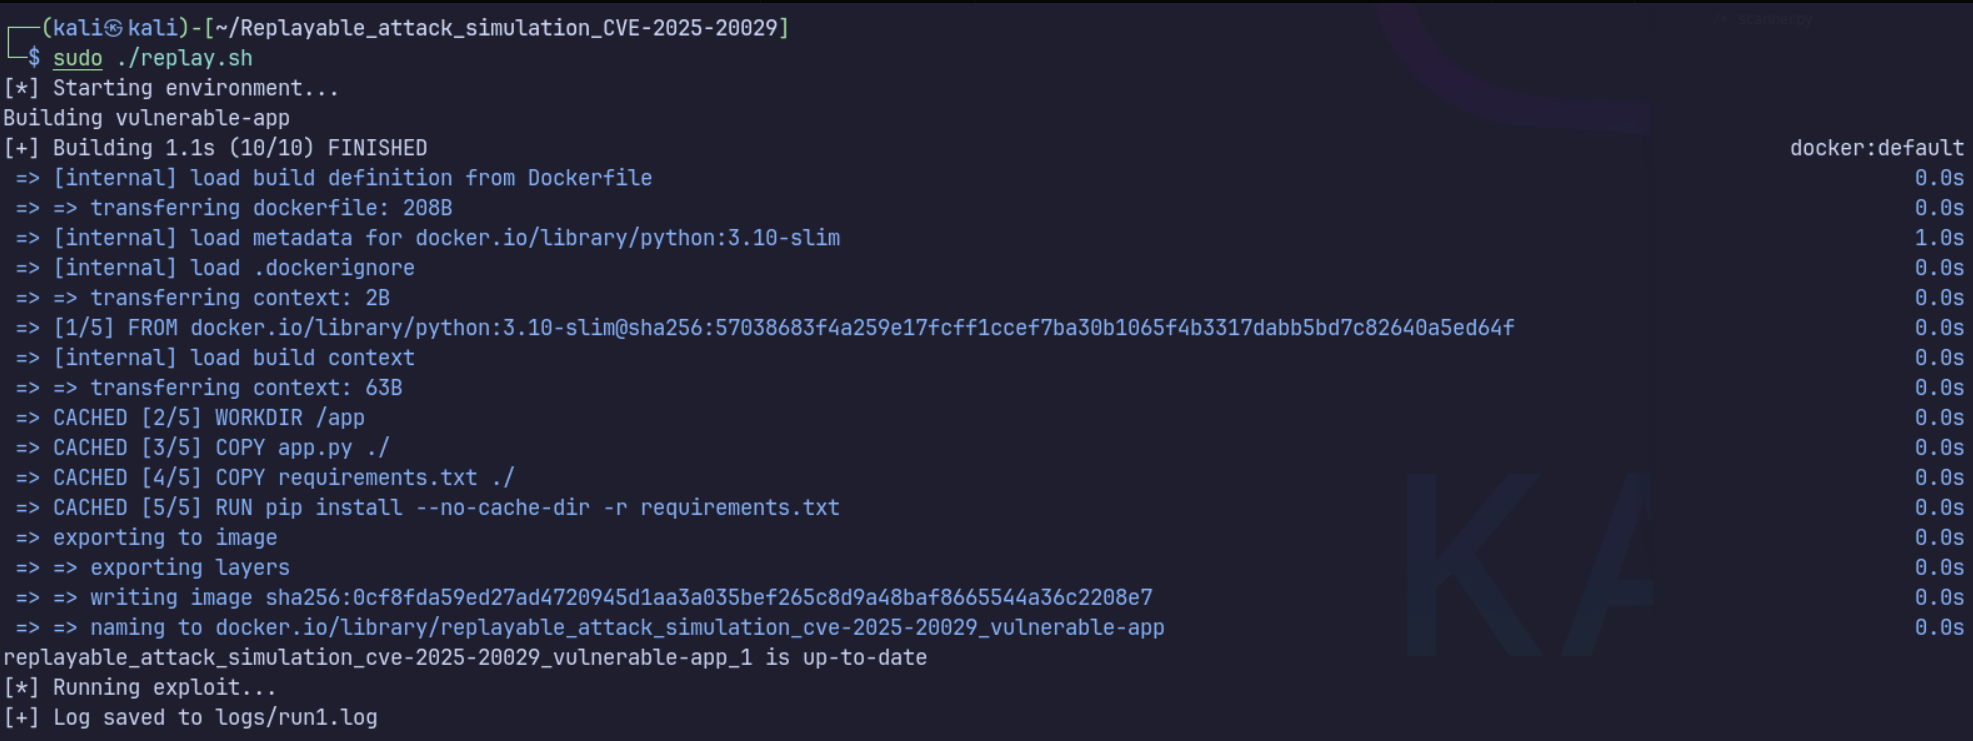
sudo ./replay.sh
screenshot

📁 Estructura de directorios

.
├── app.py               # Flask mock app simulating vulnerable endpoint
├── Dockerfile
├── docker-compose.yml
├── replay.sh
├── report.md /         # Auto-generated report
├── exploit/
│   └── exploit.py
├── logs/
│   └── run1.log
├── meta.yaml
├── detection.md
├── remediation.md
├── utils/
│   ├── report_generator.py

📄 Metadatos

CVE: CVE-2025-20029

  • Severidad: Alta
  • CVSS: 8.8
  • Tags: command-injection, rest-api, auth-required
  • ¿Seguro de ejecutar? ✅ Sí — completamente aislado mediante Docker.

📚 Referencia del PoC

Esta simulación se inspiró en investigaciones públicas sobre CVE-2025-20029:

  • 🔗 CyberSecurityNews – Exploit PoC publicado para F5 BIG-IP CVE-2025-20029

💡 Nota La implementación aquí no es una copia 1:1 de ningún entorno de producción, sino un mock-up educativo y mínimo elaborado con Flask y Docker para demostrar de forma segura la lógica central de la vulnerabilidad.

Descargar herramienta