
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-23131poc-exp-zabbix- — Script de detección y explotación masiva de la vulnerabilidad CVE-2022-23131 | Kitploit
Herramientas/GitHubGitHub/scamagic/cve-2022-23131poc-exp-zabbix-
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubscamagic/cve-2022-23131poc-exp-zabbix-

CVE-2022-23131poc-exp-zabbix-

Script de detección y explotación masiva de la vulnerabilidad CVE-2022-23131

Ver Repositorio
8319hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite pero solo USB y multiplataforma.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    412
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    360

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2022-23131poc-exp-zabbix-

Script de detección masiva y explotación de la vulnerabilidad CVE-2022-23131

Entorno de ejecución: python3

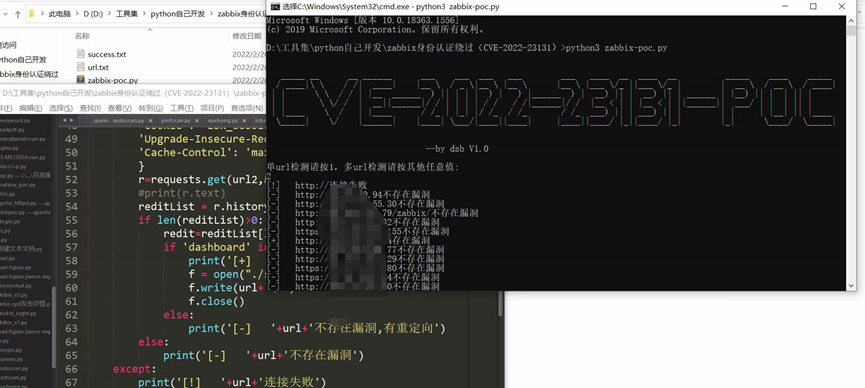
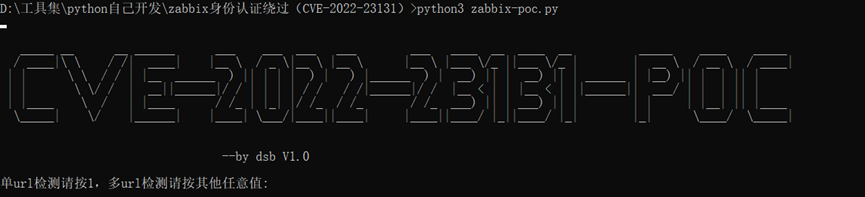
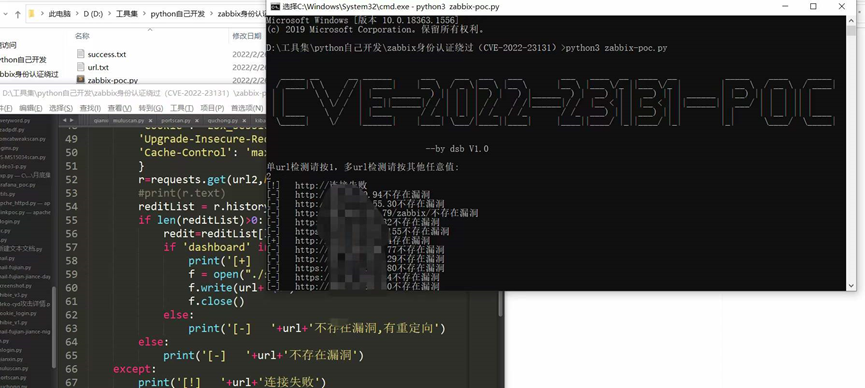
zabbix-poc.py Comando de ejecución: python3 zabbix-poc.py image Para detectar un solo objetivo ingrese 1, para detección masiva ingrese otro valor: Las URL vulnerables estarán marcadas con [+] al inicio, y se guardarán en el archivo success.txt en el directorio actual. image
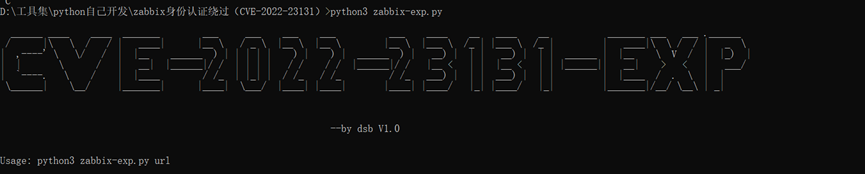
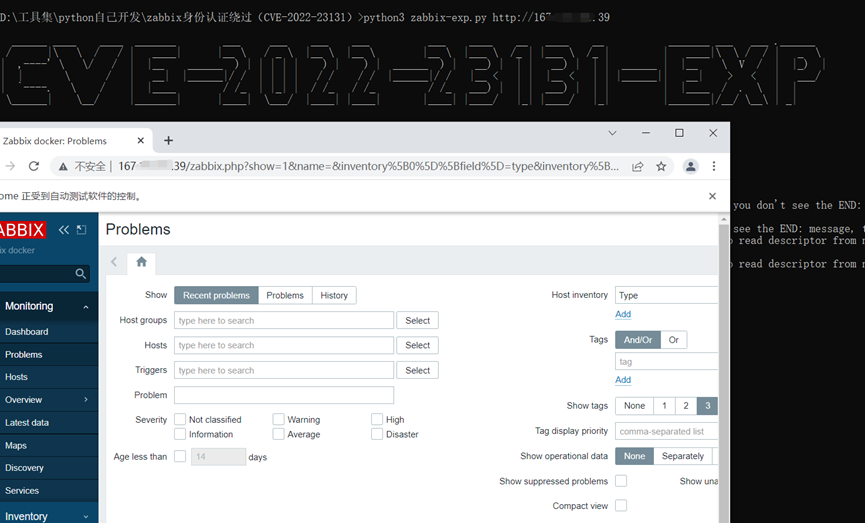
zabbix-exp.py Comando: utiliza la biblioteca Selenium, necesita instalar el controlador de Chrome. http://chromedriver.storage.googleapis.com/index.html (Asegúrese de que la versión coincida con su navegador Chrome; si no encuentra una versión exacta, descargue una similar.) Descárguelo en la raíz de la ruta de Python. python3 zabbix-exp.py url (URL vulnerable) image Si aparece el error 'No module named xxx', utilice el comando python3 –m pip install xxx para descargarlo. image Después de ejecutar, se abrirá Chrome y operará automáticamente. No haga clic manualmente. De lo contrario, se producirá un error. Espere a que la explotación sea exitosa, es decir, después de iniciar sesión correctamente, entonces podrá hacer clic manualmente.


Descargar herramienta


