 samyk/slipstream
NAT Slipstreaming permite a un atacante acceder de forma remota a cualquier servicio TCP/UDP vinculado a una máquina víctima, evadiendo el NAT/cortafuegos de la víctima, simplemente con que alguien en la red de la víctima visite un sitio web

NAT Slipstreaming permite a un atacante acceder remotamente a cualquier servicio TCP/UDP vinculado a cualquier sistema detrás del NAT de la víctima, evitando el NAT/cortafuegos de la víctima (control remoto arbitrario de agujeros en el cortafuegos), simplemente con que la víctima visite un sitio web.
v1 desarrollado por: @SamyKamkar // https://samy.pl
v2 desarrollado por: Samy Kamkar && (Ben Seri && Gregory Vishnipolsky of Armis).
Lea el excelente artículo técnico de Ben y Gregory sobre v2 aquí que profundiza en sus actualizaciones de v2 con muchos detalles adicionales.
v1 lanzado: 31 de octubre 👻, 2020
v2 lanzado: 26 de enero, 2021
Source code: https://github.com/samyk/slipstream
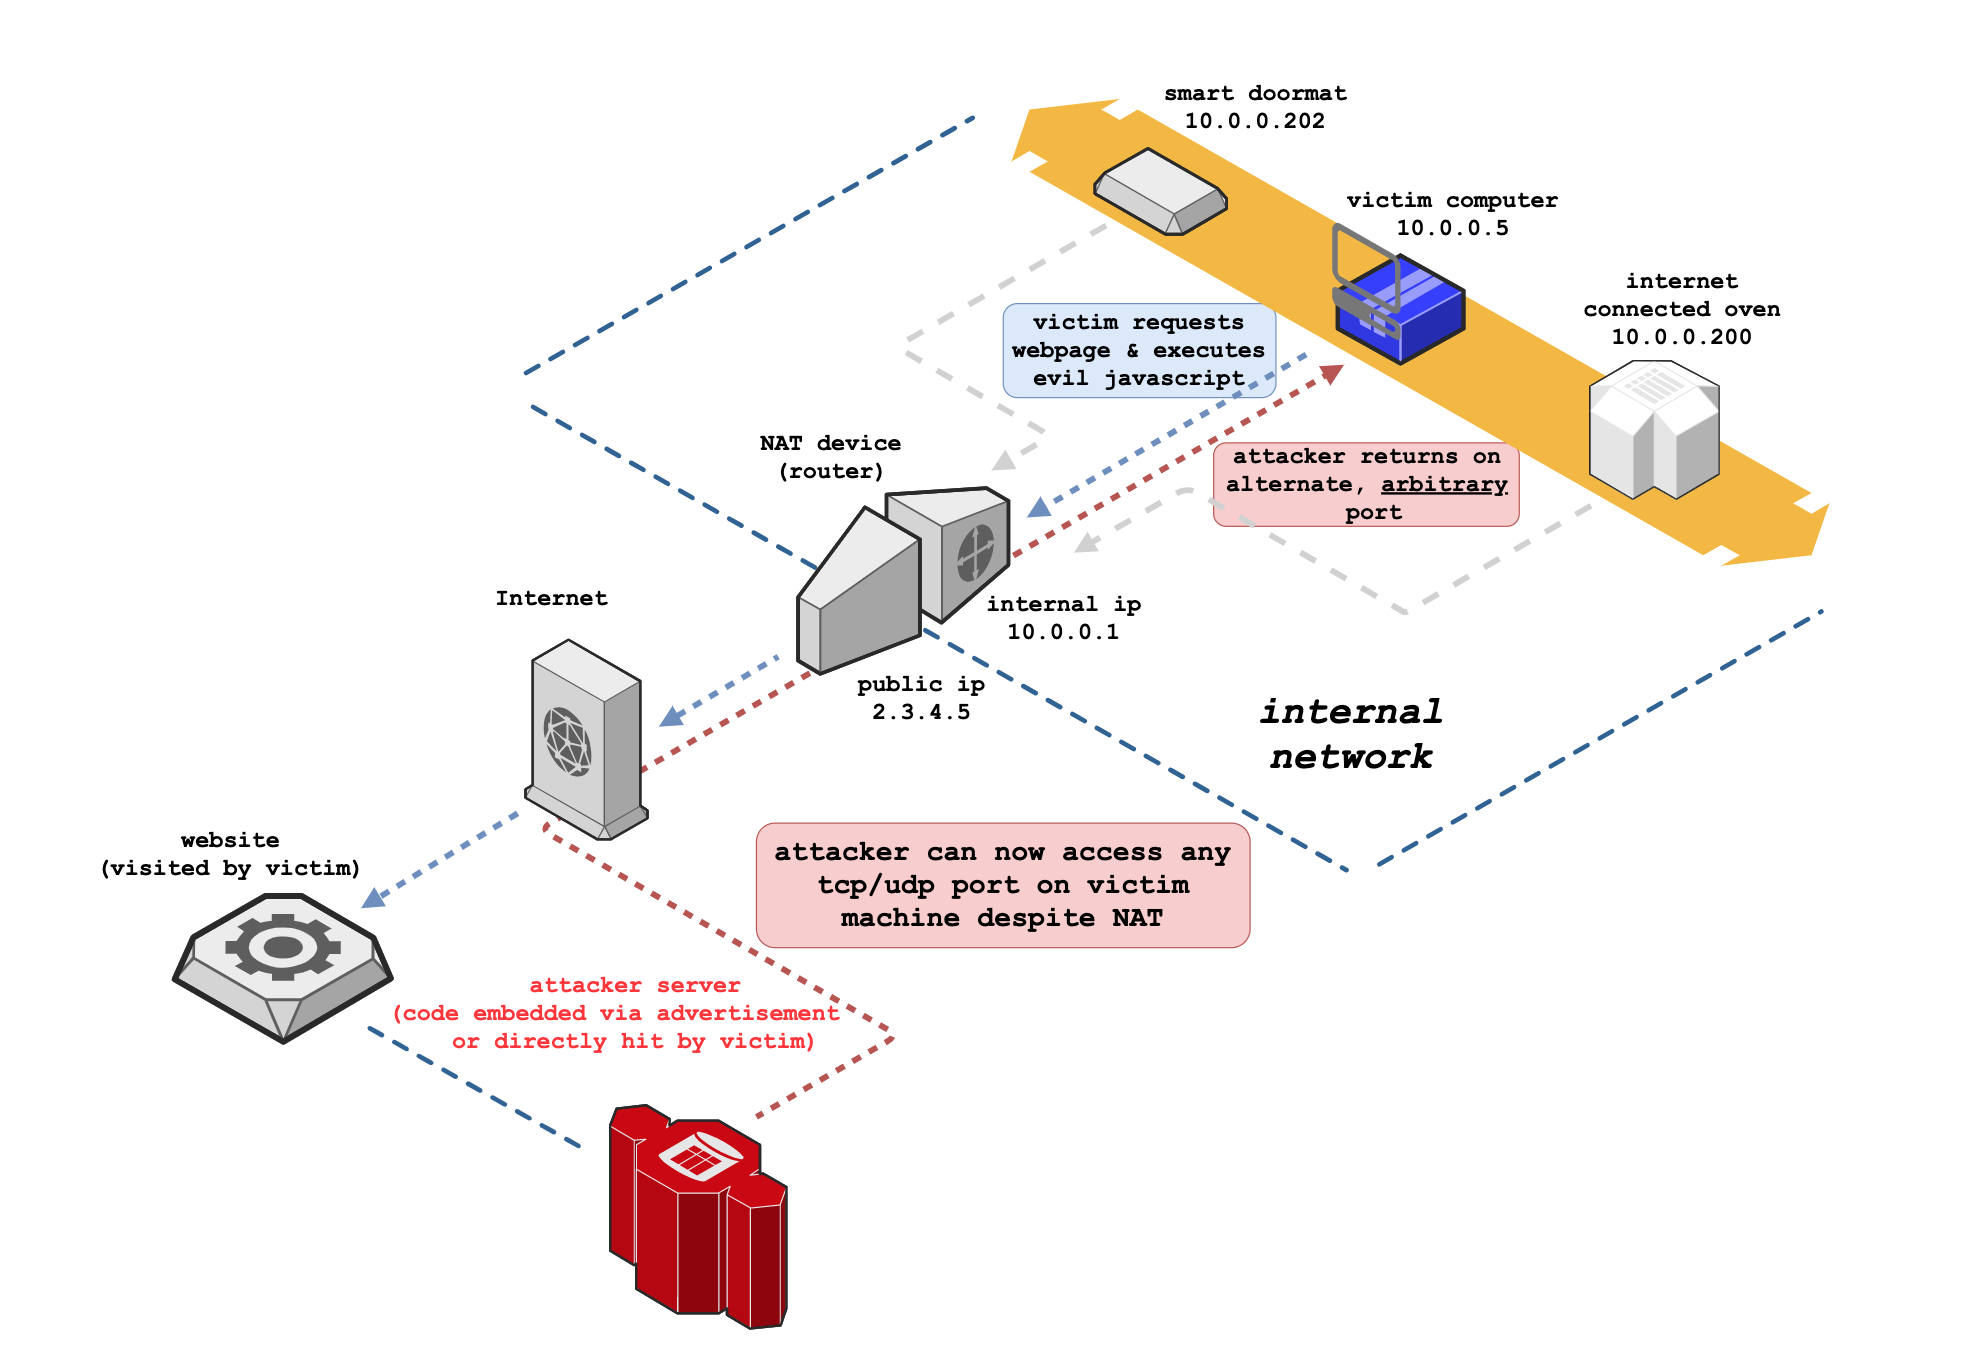 versión animada aquí generada con mi fork de draw.io, permitiendo flujo de contexto de borde exportable y control en animaciones
NAT Slipstreaming explota el navegador del usuario en conjunto con el mecanismo de seguimiento de conexiones de la Pasarela a Nivel de Aplicación (ALG) incorporado en NATs, routers y cortafuegos, encadenando extracción de IP interna mediante ataque de tiempo o WebRTC, descubrimiento remoto automatizado de MTU y fragmentación IP, manipulación del tamaño de paquetes TCP, uso indebido de autenticación TURN, control preciso de límites de paquetes y confusión de protocolos mediante abuso del navegador. Como es el NAT o cortafuegos quien abre el puerto de destino, esto evita cualquier restricción de puertos basada en el navegador.
Este ataque aprovecha el control arbitrario de la porción de datos de algunos paquetes TCP y UDP sin incluir cabeceras HTTP u otras; el ataque realiza esta nueva técnica de inyección de paquetes en todos los principales navegadores modernos (y antiguos), y es una versión modernizada de mi técnica original NAT Pinning de 2010 (presentada en DEFCON 18 + Black Hat 2010). Además, se incluyen nuevas técnicas para el descubrimiento de direcciones IP locales.
Este ataque requiere que el NAT/cortafuegos soporte ALG (Pasarelas a Nivel de Aplicación), que son obligatorias para protocolos que pueden usar múltiples puertos (canal de control + canal de datos) como SIP y H323 (protocolos VoIP), FTP, IRC DCC, etc.
A alto nivel, NAT Slipstreaming funciona así:
