Creado por @SamyKamkar || https://samy.pl
Cuando PoisonTap (una Raspberry Pi Zero y Node.js) se conecta a un ordenador bloqueado/protegido por contraseña, hace lo siguiente:
- emula un dispositivo Ethernet sobre USB (o Thunderbolt)
- secuestra todo el tráfico de Internet de la máquina (a pesar de ser una interfaz de red de baja prioridad/desconocida)
- extrae y almacena las cookies y sesiones HTTP del navegador web de los 1.000.000 de sitios web principales de Alexa
- expone el router interno al atacante, haciéndolo accesible de forma remota a través de WebSocket saliente y DNS rebinding (¡gracias a Matt Austin por la idea del rebinding!)
- instala una puerta trasera web persistente en la caché HTTP de cientos de miles de dominios y URLs comunes de CDN de Javascript, todo ello con acceso a las cookies del usuario mediante envenenamiento de caché
- permite al atacante forzar de forma remota al usuario a realizar peticiones HTTP y retransmitir de vuelta las respuestas (GET y POST) con las cookies del usuario en cualquier dominio con puerta trasera
- no requiere que la máquina esté desbloqueada
- las puertas traseras y el acceso remoto persisten incluso después de retirar el dispositivo y de que el atacante se marche
(increíble animación en canvas HTML5 de Ara)
PoisonTap evade los siguientes mecanismos de seguridad:
Demostración
PoisonTap está diseñado para la Raspberry Pi Zero de $5 sin ningún componente adicional más que un cable micro-USB y una tarjeta microSD, o puede funcionar en cualquier Raspberry Pi (1/2/3) con un adaptador de Ethernet a USB/Thunderbolt, o en otros dispositivos que puedan emular gadgets USB como USB Armory y LAN Turtle.
Demostración en vivo y más detalles disponibles en el vídeo:
Punto de contacto: @SamyKamkar // https://samy.pl
Publicado: 16 de noviembre de 2016
Código fuente y descarga: https://github.com/samyk/poisontap
Cómo funciona PoisonTap
PoisonTap produce un efecto en cascada explotando la confianza existente en diversos mecanismos de una máquina y de la red, incluidos USB/Thunderbolt, DHCP, DNS y HTTP, para generar un efecto bola de nieve de exfiltración de información, acceso a la red e instalación de puertas traseras semipermanentes.
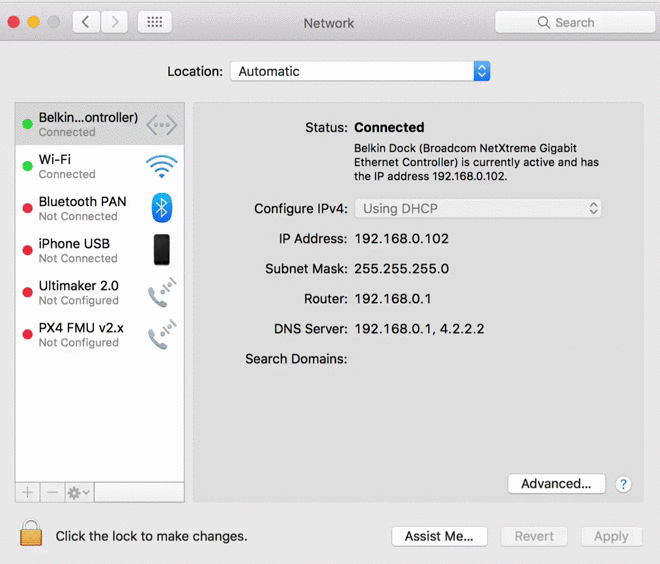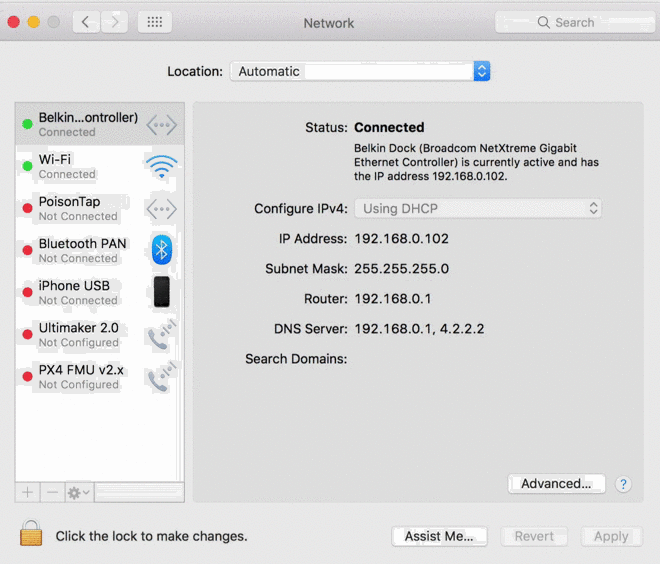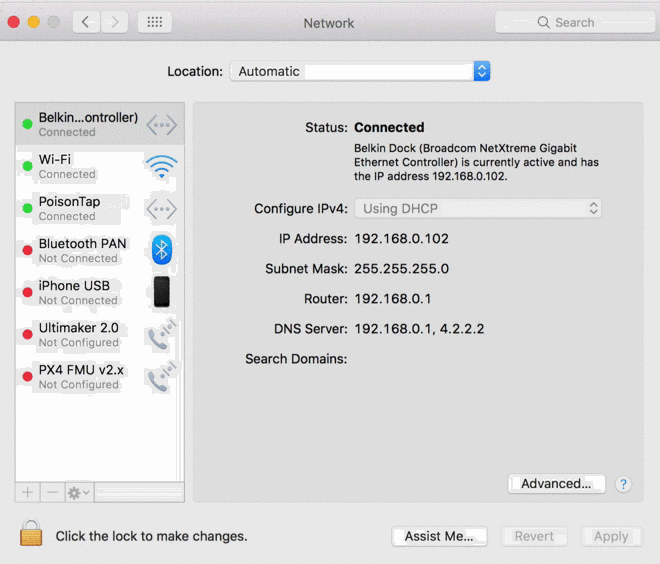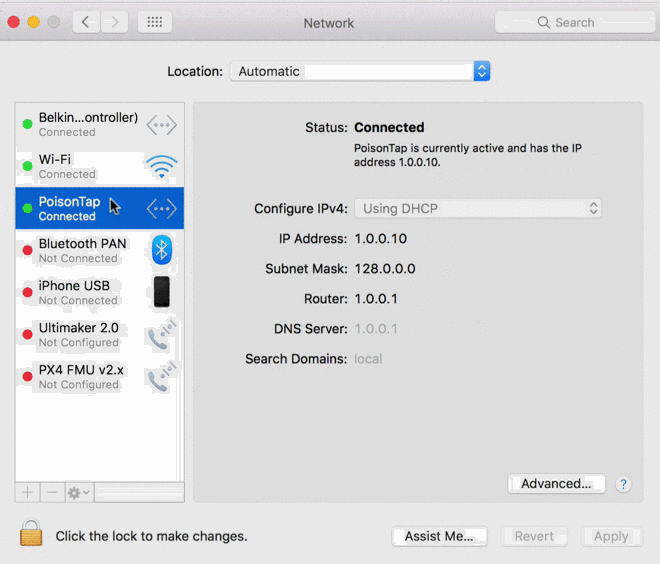
En resumen, PoisonTap realiza lo siguiente:
Secuestro de red
- El atacante conecta PoisonTap (como una Raspberry Pi Zero armada) a un ordenador bloqueado (aunque el ordenador esté protegido por contraseña)
- PoisonTap emula un dispositivo Ethernet (p. ej., Ethernet sobre USB/Thunderbolt) —por defecto, Windows, OS X y Linux reconocen un dispositivo Ethernet, lo cargan automáticamente como un dispositivo de red de baja prioridad y realizan una solicitud DHCP a través de él, incluso cuando la máquina está bloqueada o protegida por contraseña
- PoisonTap responde a la solicitud DHCP y proporciona a la máquina una dirección IP; sin embargo, la respuesta DHCP está diseñada para indicarle a la máquina que todo el espacio IPv4 (0.0.0.0 - 255.255.255.255) forma parte de la red local de PoisonTap, en lugar de una subred pequeña (p. ej., 192.168.0.0 - 192.168.0.255)
- Normalmente sería irrelevante que un dispositivo de red secundario se conectara a una máquina, ya que se le daría menor prioridad que al dispositivo de red (confiable) existente y no reemplazaría la puerta de enlace para el tráfico de Internet, pero...
- Cualquier seguridad de tabla de enrutamiento / prioridad de puerta de enlace / orden de servicio de interfaz de red es eludida debido a la prioridad del "tráfico LAN" sobre el "tráfico de Internet"
- PoisonTap explota este acceso a la red, incluso como dispositivo de red de baja prioridad, porque la subred de un dispositivo de red de baja prioridad recibe mayor prioridad que la puerta de enlace (ruta por defecto) del dispositivo de red de máxima prioridad
- Esto significa que si el tráfico va destinado a 1.2.3.4, mientras que normalmente ese tráfico llegaría a la ruta por defecto/puerta de enlace del dispositivo de red principal (no PoisonTap), PoisonTap recibe el tráfico porque la red/subred "local" de PoisonTap supuestamente contiene 1.2.3.4, y todas las demás direcciones IP existentes ;)
- Debido a esto, todo el tráfico de Internet pasa por PoisonTap, aunque la máquina esté conectada a otro dispositivo de red con mayor prioridad y una puerta de enlace adecuada (el wifi, ethernet, etc. reales)