 sahiloj/cve-2023-34835
Se descubrió una vulnerabilidad de Cross-Site Scripting (XSS) reflejado en Microworld Technologies eScan Management Console, versión 14.0.1400.2281.


Se descubrió una vulnerabilidad de Cross-Site Scripting reflejado (XSS) en eScan Management Console de Microworld Technologies, versión 14.0.1400.2281. Un atacante remoto autenticado puede inyectar y ejecutar código JavaScript arbitrario en el navegador de la víctima manipulando el parámetro POST delete_file dentro de la funcionalidad de eliminación de Plantillas de informe.
Esta vulnerabilidad fue descubierta y divulgada de forma responsable por Sahil Ojha el 23 de junio de 2023, y se le ha asignado el identificador CVE-2023-34835.
| Campo | Detalles |
|---|---|
| ID CVE | CVE-2023-34835 |
| Tipo de vulnerabilidad | Cross-Site Scripting reflejado (XSS) |
| Puntuación CVSS | 5.4 (Medio) — CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N |
| CWE | CWE-79: Neutralización incorrecta de la entrada durante la generación de páginas web |
| Versión afectada | 14.0.1400.2281 |
| Vendedor | Microworld Technologies |
| Página web del vendedor | https://www.escanav.com |
| Enlace del software | https://cl.escanav.com/ewconsole.dll |
| Probado en | Windows |
| Descubierto por | Sahil Ojha |
| Fecha de divulgación | 23 de junio de 2023 |
eScan Management Console es una plataforma empresarial de gestión de seguridad desarrollada por Microworld Technologies. Las organizaciones la utilizan para gestionar de forma centralizada las políticas de seguridad de los endpoints, los despliegues de antivirus, los informes y las alertas en toda su red interna. Dado que la consola normalmente reside en una red interna (corporativa) y requiere autenticación para acceder, esta vulnerabilidad es explotable por insiders autenticados o por atacantes que hayan conseguido un punto de apoyo en la red.
Componente vulnerable: El endpoint de eliminación de Plantillas de informe no sanea ni codifica el parámetro delete_file antes de reflejarlo en la respuesta HTTP, lo que permite ejecutar payloads de JavaScript en el contexto de la sesión del navegador de la víctima.
La funcionalidad Plantillas de informe de eScan Management Console expone un endpoint POST para eliminar archivos de plantillas de informe. El manejador del lado del servidor refleja el valor del parámetro delete_file directamente en la respuesta HTML sin una codificación de salida adecuada ni validación de entrada. Cuando se envía una solicitud manipulada que contiene un payload de JavaScript, el navegador interpreta y ejecuta el script inyectado.
Resumen del vector de ataque:
delete_file se reemplaza con un payload XSS como ">.Debido a que las cookies de sesión son accesibles a través de document.cookie (y no están protegidas por la bandera HttpOnly en la versión afectada), este XSS puede encadenarse con un ataque de secuestro de sesión para lograr la toma de control total de la cuenta.
Requisitos previos: Credenciales válidas para una instancia de eScan Management Console (se requiere acceso a la red interna).
Herramientas necesarias: Un navegador web y un proxy de interceptación HTTP (p. ej., Burp Suite).
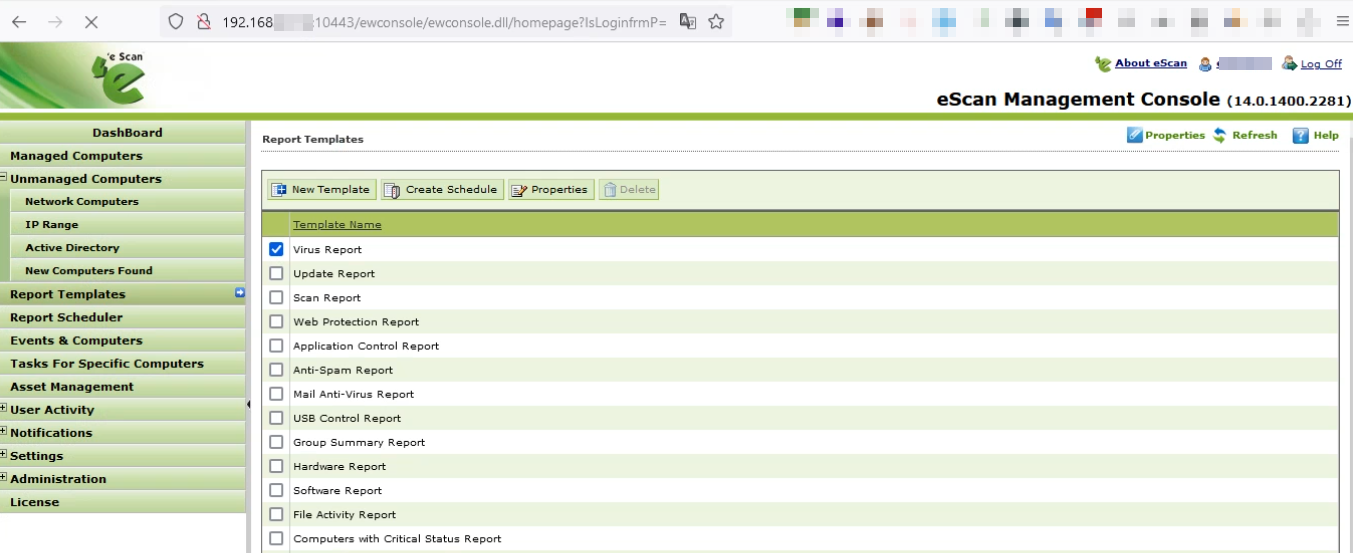
Autentíquese en eScan Management Console con credenciales de usuario válidas. La consola normalmente solo es accesible desde la red interna de la organización.
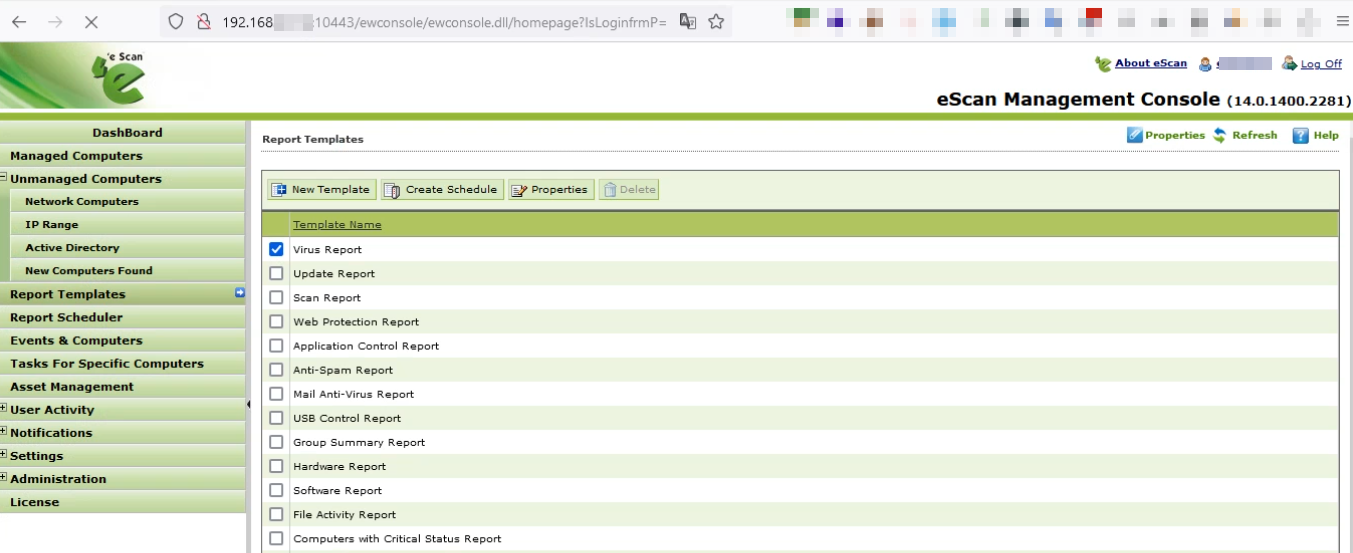
Con Burp Suite (u otro proxy HTTP), intercepte la solicitud POST saliente que se genera al hacer clic en el botón Eliminar. La solicitud contendrá un parámetro delete_file cuyo valor es el nombre del archivo de plantilla de informe.
Reemplace el valor de delete_file con un payload XSS, por ejemplo:
delete_file=">
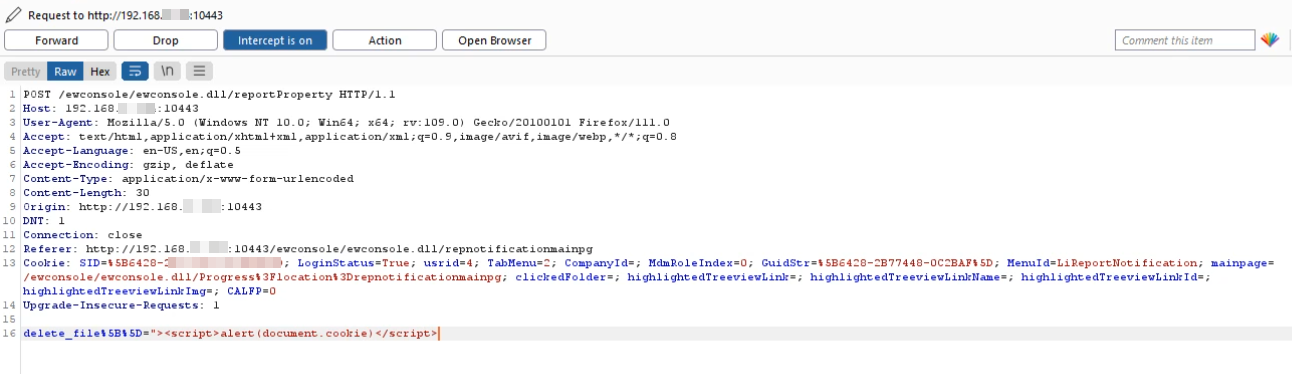
Reenvíe la solicitud modificada. El servidor refleja el payload inyectado en la respuesta sin saneamiento. El navegador ejecuta el JavaScript y un cuadro de diálogo de alerta muestra la cookie de sesión de la víctima.
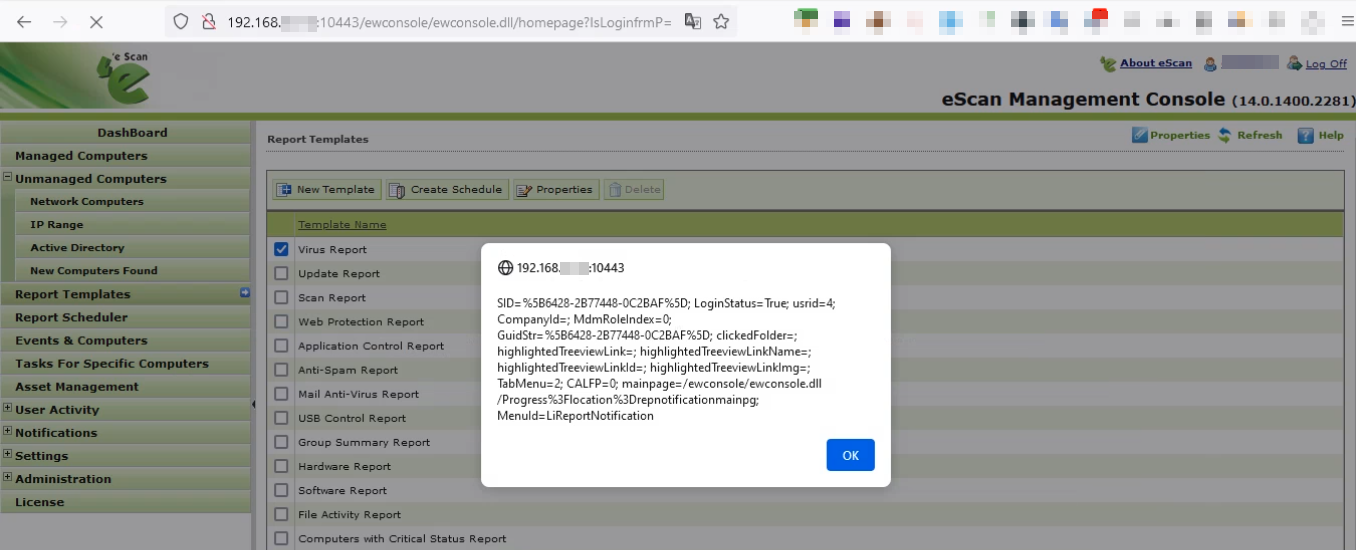
La cookie de sesión expuesta aquí puede ser exfiltrada a un servidor controlado por el atacante y utilizada para secuestrar la sesión autenticada (toma de control de la cuenta).
| Categoría de impacto | Detalles |
|---|---|
| Secuestro de sesión | Las cookies de sesión expuestas (sin la bandera HttpOnly) pueden ser robadas y utilizadas para suplantar a la víctima. |
| Toma de control de la cuenta | Un token de sesión robado otorga acceso completo a eScan Management Console con el rol de la víctima. |
| Phishing / Desfiguración | Los scripts inyectados pueden redirigir a los usuarios a páginas de phishing o alterar la interfaz de la consola. |
| Cosecha de credenciales | Los atacantes pueden inyectar formularios de inicio de sesión falsos para capturar las credenciales de los usuarios. |
| Escalada de privilegios | Si la víctima es un administrador con altos privilegios, el atacante obtiene acceso a nivel administrativo. |

