 sachinart/cve-2024-38063-poc
Nota: No soy responsable de ningún acto malo. Esto fue escrito por Chirag Artani para demostrar la vulnerabilidad.

Real POC publicado en https://github.com/ynwarcs/CVE-2024-38063 y también lo he actualizado en mi código. Esto puede causar un bloqueo en tu sistema, así que usa una máquina virtual o solo con fines de aprendizaje. Puedes obtener RCE haciendo cambios en el código.
iface <- Si tienes múltiples adaptadores, debes elegir cuál usar para enviar paquetes. Por ejemplo, "eth0" en Linux o "Hyper-V Virtual Ethernet Adapter" en Windows. Si vas a usar tu interfaz predeterminada, déjalo vacío.
ip_addr <- Dirección IP del sistema objetivo (IPv6)
num_tries & num_batches <- Cuántos lotes de paquetes diferentes enviar. Cuantos más, más corrupción del heap se causa y mayor probabilidad de desencadenar la vulnerabilidad.
mac_addr <- Déjalo vacío, a menos que scapy se queje de que no puede encontrar la dirección MAC. Consulta la sección de solución de problemas más abajo.
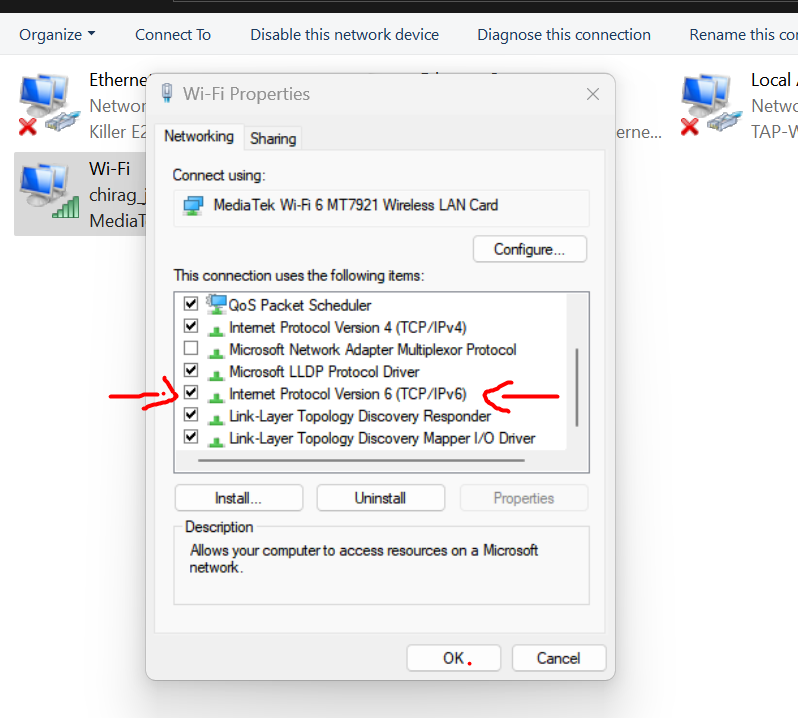
Habilitarlo => Lo más probable es que esté habilitado por defecto.

Revisa CVE-2024-38063-poc.py para más.
Descubridor https://x.com/XiaoWei___ Crédito del código/POC => @ynwarcs ¡Gracias!
