
 s0md3v/parth
Escáner Heurístico de Parámetros Vulnerables



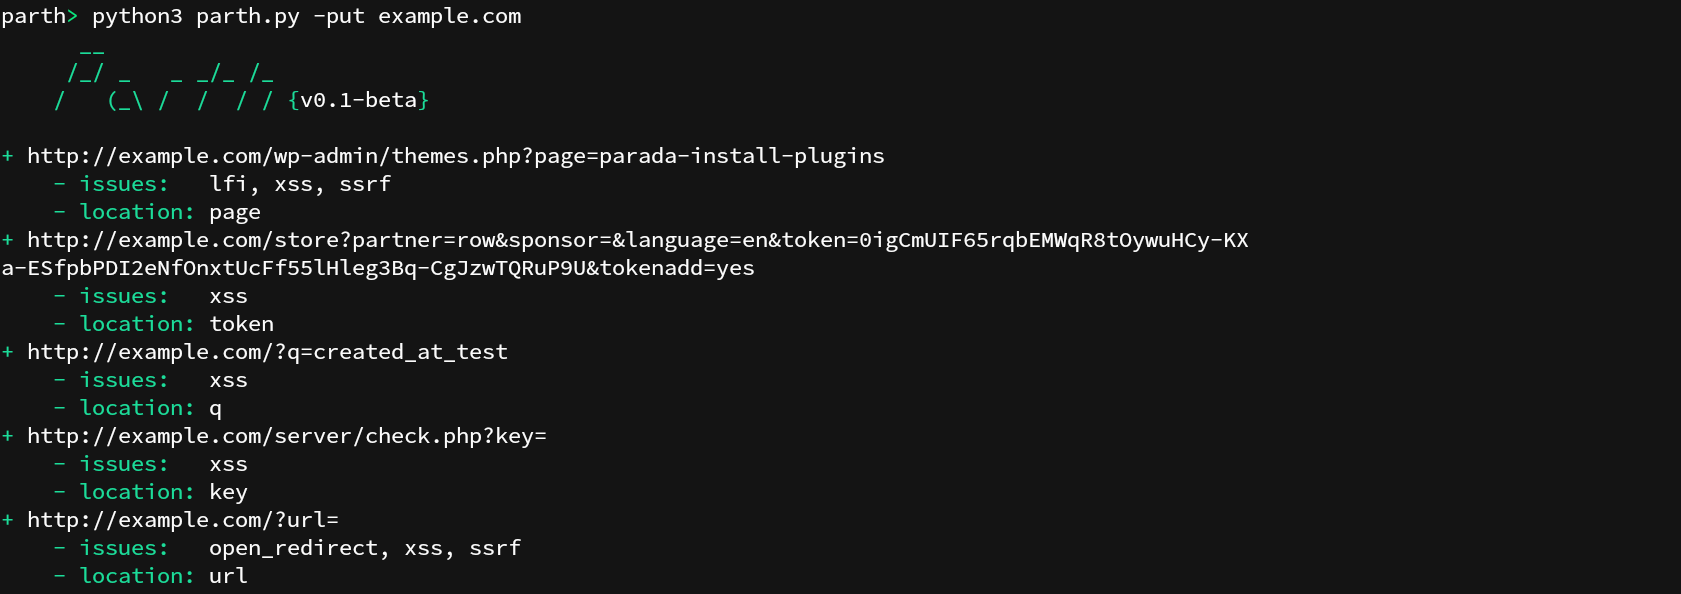
Algunos nombres de parámetros HTTP están más comúnmente asociados con una funcionalidad que con otras. Por ejemplo, el parámetro ?url= suele contener URLs como valor y, por lo tanto, a menudo es víctima de ataques de inclusión de archivos, redirección abierta y SSRF. Parth puede revisar tu historial de Burp, una lista de URLs o sus propias URLs descubiertas para encontrar dichos nombres de parámetros y los riesgos comúnmente asociados con ellos. Parth está diseñado para ayudar en las pruebas de seguridad web al ayudar en la priorización de componentes para las pruebas.
Instalación: pip3 install parth
Esta opción funciona para los 3 tipos de importación compatibles: historial de Burp Suite, archivo de texto delimitado por saltos de línea o un archivo de texto de solicitud HTTP.
parth -i example.history
cat urls | parth
Una opción exclusiva --pipe está disponible al importar objetivos desde stdin. Se puede usar para generar URLs vulnerables a una vulnerabilidad específica.
cat urls | parth --pipe xss
Problemas Soportados: lfi, ssrf, sqli, xss, open_redirect, rce
Esta opción hará uso de CommonCrawl, Open Threat Exchange y Waybackmachine para encontrar URLs del dominio objetivo.
parth -t example.com
Se ignoran los nombres de parámetros iguales en todas las URLs.
parth -ut example.com
Esta opción escribirá todos los nombres de parámetros encontrados en un archivo con nombre params-{target}.txt para uso posterior.
parth -pt example.com
El siguiente comando guardará el resultado como un objeto JSON en el archivo especificado.
parth -t example.com -o example.json
La base de datos de nombres de parámetros y los riesgos asociados con ellos se crea principalmente a partir del trabajo público de varias personas de la comunidad, como @Jhaddix.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
