
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Bolt — Escáner CSRF | Kitploit
Herramientas/GitHubGitHub/s0md3v/bolt
Escáneres de VulnerabilidadesSeguridad Web
GitHubs0md3v/bolt

Bolt

Escáner CSRF

Ver Repositorio
59212740hace 4 añosRevisado por Kitploit
Compartir


Bolt
Bolt

Un escáner CSRF tonto

demo

Importante

Bolt está en fase beta de desarrollo, lo que significa que puede tener errores. Se desaconseja cualquier uso en producción de esta herramienta. Las solicitudes de extracción y los informes de incidencias son bienvenidos. También sugiero que pongas este repositorio en vigilancia si estás interesado en él.

Flujo de trabajo

Rastreo

Bolt rastrea el sitio web objetivo hasta la profundidad especificada y almacena todos los formularios HTML encontrados en una base de datos para su posterior procesamiento.

Evaluación

En esta fase, Bolt descubre los tokens que no son lo suficientemente fuertes y los formularios que no están protegidos.

Comparación

Esta fase se centra en la detección de escenarios de ataque de repetición y, por lo tanto, verifica si un token se ha emitido más de una vez. También calcula la distancia promedio de Levenshtein entre todos los tokens para ver si son similares.\ Los tokens también se comparan con una base de datos de más de 250 patrones de hash.

Observación

En esta fase, se realizan 100 solicitudes simultáneas a una sola página web para ver si se generan los mismos tokens para las solicitudes.

Pruebas

Esta fase está dedicada a las pruebas activas del mecanismo de protección CSRF. Incluye, entre otras cosas, verificar si la protección existe para navegadores móviles, enviar solicitudes con un token autogenerado y probar si el token se está verificando hasta una cierta longitud.

Análisis

En esta fase se realizan varias comprobaciones estadísticas para ver si el token es realmente aleatorio. Durante esta fase se realizan las siguientes pruebas:

  • Monobit frequency test
  • Block frequency test
  • Runs test
  • Spectral test
  • Non-overlapping template matching test
  • Overlapping template matching test
  • Serial test
  • Cumultative sums test
  • Aproximate entropy test
  • Random excursions variant test
  • Linear complexity test
  • Longest runs test
  • Maurers universal statistic test
  • Random excursions test

Uso

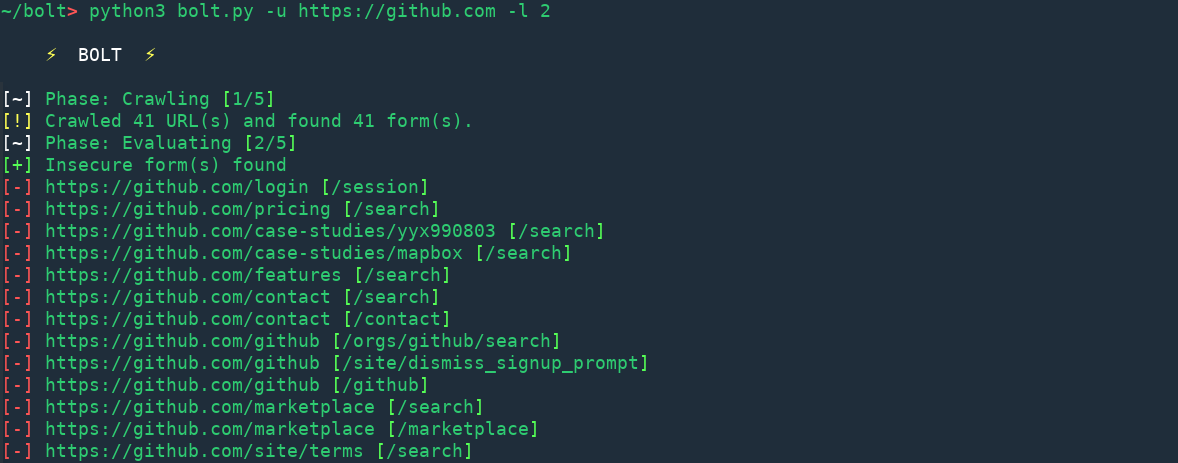
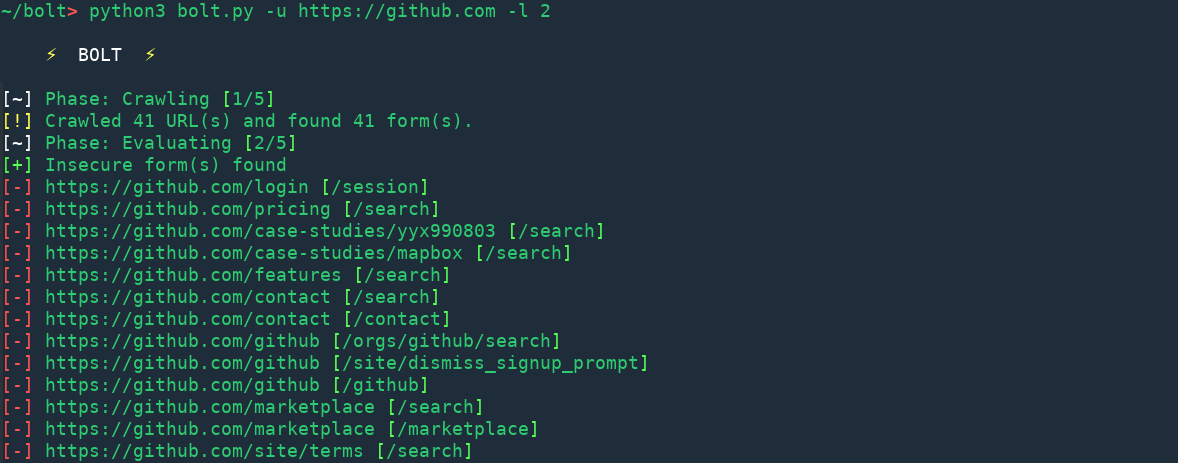
Escanear un sitio web en busca de CSRF con Bolt es tan fácil como ejecutar

python3 bolt.py -u https://github.com -l 2

Donde -u se usa para proporcionar la URL y -l se usa para especificar la profundidad del rastreo.

Otras opciones y modificadores:

  • -t número de hilos
  • --delay retardo entre solicitudes
  • --timeout tiempo de espera de la solicitud http
  • --headers proporcionar encabezados http

Créditos

Las expresiones regulares para detectar hashes se toman de hashID.
Las pruebas de entropía a nivel de bits se toman de la implementación en Python de highfestiva de las pruebas estadísticas.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





