
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-68461 — Detección para CVE-2025-68461 | Kitploit
Herramientas/GitHubGitHub/rxerium/cve-2025-68461
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebExplotaciónExplotación de Aplicaciones WebSeguridad Web
GitHubrxerium/cve-2025-68461

CVE-2025-68461

Detección para CVE-2025-68461

Ver Repositorio
16135hace 11 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Bloqueado CVE-2025-68461

Roundcube Webmail anterior a 1.5.12 y 1.6 anterior a 1.6.12 es propenso a una vulnerabilidad de Cross-Site-Scripting (XSS) a través de la etiqueta animate en un documento SVG.
Buscar ¿Cómo funciona este método de detección?

Extrae la versión de Roundcube del campo JSON "rcversion" en la respuesta, la analiza en formato major.minor.patch y luego comprueba si la versión es <1.5.12 o 1.6.0-1.6.11 para identificar instancias vulnerables.
Cohete ¿Cómo ejecuto este script?

  1. Descarga e instala Nuclei.
  2. Clona este repositorio en tu sistema local.
  3. Ejecuta el siguiente comando:
nuclei -u <ip|fqdn> -t template.yaml

O si deseas escanear una lista de hosts, ejecuta:

nuclei -l <list.txt> -t template.yaml
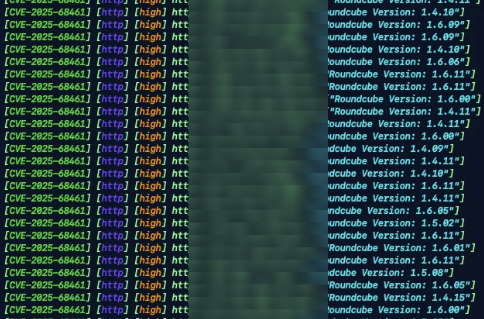
Ejemplo de salida

imagen

Libros Referencias

  • https://nvd.nist.gov/vuln/detail/CVE-2025-68461
  • https://roundcube.net/news/2025/12/13/security-updates-1.6.12-and-1.5.12
  • https://github.com/roundcube/roundcubemail/commit/bfa032631c36b900e7444dfa278340b33cbf7cdb
  • https://radar.offseq.com/threat/cve-2025-68461-cwe-79-improper-neutralization-of-i-1c741b3e

Advertencia Descargo de responsabilidad

Úsalo bajo tu propio riesgo; no seré responsable de las actividades ilegales que realices en infraestructuras que no poseas o para las que no tengas permiso de escaneo.

Licencia Licencia

Este proyecto está licenciado bajo la Licencia MIT.
Contacto Contacto

Si tienes alguna pregunta sobre este script de detección de vulnerabilidades, ponte en contacto conmigo a través de Signal.

Si deseas conectar, estoy principalmente activo en Twitter/X y LinkedIn.

Descargar herramienta