Laboratorio local intencionalmente vulnerable con un taller guiado y desafíos CTF para practicar RCE en opciones de push de Git, deserialización insegura, parseo de claves duplicadas y sobrescritura de configuración contra un servidor Git dockerizado.

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.


Un Learning Lab y Research Lab local inspirado en los conceptos de vulnerabilidad documentados públicamente detrás de CVE-2026-3854. Ambas experiencias utilizan pushes de Git autenticados reales contra ForgeDock, un servidor Git ficticio; el Research Lab.
[!CAUTION] Este proyecto es intencionalmente vulnerable. Ejecútalo únicamente de forma local. No expongas sus puertos a una red pública o compartida. Nunca lo uses en producción.
[!NOTE] Este repositorio se publica como una referencia educativa de solo lectura. No acepta issues públicos, pull requests, solicitudes de funcionalidades ni solicitudes de soporte. Reporta las fallas no intencionadas de los límites de seguridad de forma privada como se describe en SECURITY.md.
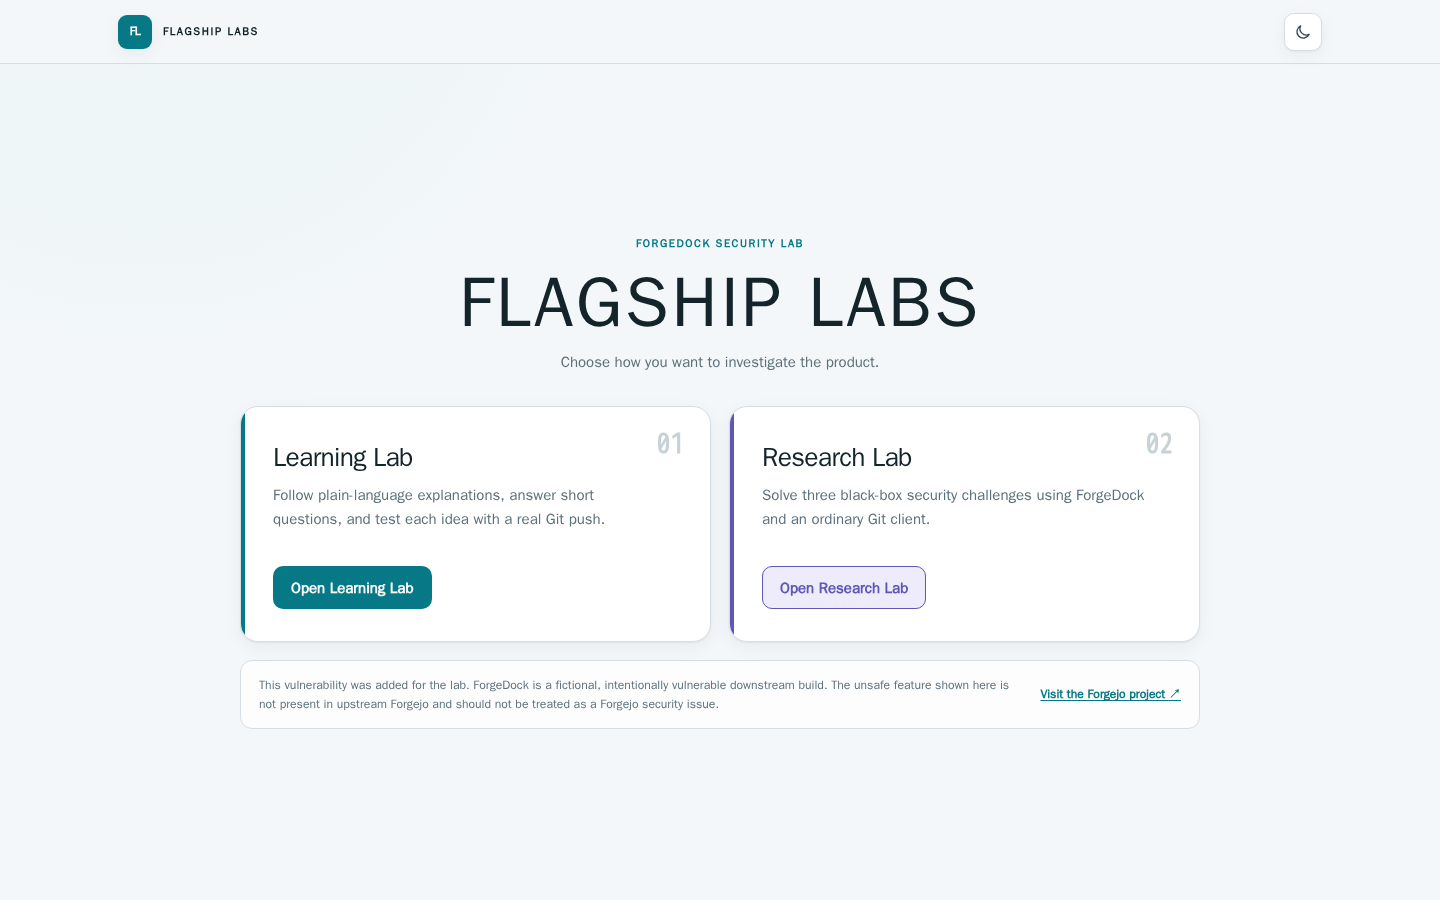
Un taller guiado que enseña push options, serialización insegura, análisis de claves duplicadas, sobrescritura de configuración y la cadena de ejecución restringida. Las lecciones combinan explicaciones breves con experimentos seguros contra el laboratorio en ejecución.
Una experiencia estilo CTF con tres tarjetas de Challenge secuenciales, pistas opcionales y flags generadas por el backend. La interfaz normal no expone el código fuente, las trazas, la salida del serializador, la salida de la puerta de ejecución ni un recorrido guiado.
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
No se requiere configuración de flags ni credenciales. Un inicializador de ejecución única crea valores de prueba independientes, compactos y legibles por humanos, junto con credenciales de servicio aleatorias en un volumen Docker privado durante el primer arranque. make up es un comando de conveniencia equivalente. Un archivo .env opcional solo es necesario para sobrescribir los valores predeterminados o mantener valores explícitos fuera de Docker.
| Servicio | URL local |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Terminal Web | http://localhost:7681 |
La cuenta desechable del laboratorio es:
Username: devuser
Password: devpass
Estas credenciales públicas existen únicamente dentro del laboratorio local y desechable. No las reutilices en otros lugares.
docker compose)La pasada de preparación para el lanzamiento está verificada en Apple Silicon (arm64). Otros sistemas operativos y arquitecturas de CPU no se consideran verificados hasta que se registren sus comprobaciones de clonación limpia.
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset elimina los volúmenes de Docker, incluidos los repositorios de laboratorio, el progreso en tiempo de ejecución, los valores de prueba y las credenciales internas. El siguiente arranque genera automáticamente nuevos valores privados.
Los puertos publicados se enlazan a 127.0.0.1. Redis, el ejecutor de hooks y los servicios internos de procesamiento no se publican. El ejecutor no tiene socket de Docker ni montaje del sistema de archivos del host, descarta las capacidades de Linux, utiliza un sistema de archivos de solo lectura, no acepta comandos de shell ni variables de entorno controladas por el llamador, y solo puede invocar ejecutables de prueba exactos propiedad del laboratorio. Estos controles restringen el ejercicio; no lo hacen seguro para exponerlo públicamente.
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
Consulte la descripción general del sistema, el procesamiento de push-options, el modelo de amenazas y la guía de despliegue local.
ForgeDock es una reconstrucción deliberadamente simplificada y con restricciones de seguridad de los conceptos de vulnerabilidad documentados públicamente detrás de CVE-2026-3854. No reproduce la implementación propietaria de GitHub. Los nombres de campos, los límites entre servicios y el comportamiento de ejecución difieren de las implementaciones reales de GitHub y GitHub Enterprise Server.
El comportamiento intencionalmente vulnerable se añadió en una etapa posterior para este laboratorio y no es una vulnerabilidad de Forgejo upstream. ForgeDock no es GitHub, y este proyecto no está afiliado ni respaldado por GitHub, Forgejo, Wiz ni los investigadores citados.
Estos créditos describen fuentes y dependencias; no implican colaboración, aprobación ni respaldo.
El software y el material didáctico creados por Flagship están licenciados bajo GPL-3.0-or-later, excepto cuando un archivo indique otra licencia compatible. Consulte LICENSE, NOTICE.md, Procedencia de Forgejo y TRADEMARKS.md. Las licencias y avisos de terceros existentes siguen vigentes.


