FlatPress CMS XSS Almacenado en v1.3.1
CVE-2025-25460
Autor: Athul S
Descripción
Se identificó una vulnerabilidad de Cross-Site Scripting (XSS) almacenado en FlatPress 1.3.1 dentro de la función "Añadir entrada". Esta vulnerabilidad permite a atacantes autenticados inyectar cargas útiles maliciosas de JavaScript en las entradas del blog, que se ejecutan cuando otros usuarios ven las entradas. El problema surge debido a una desinfección incorrecta de la entrada del campo "TextArea" en el formulario de envío de la entrada del blog.
Vectores de Ataque
- Un atacante autenticado puede inyectar una carga útil de JavaScript maliciosa en la entrada del blog.
- La carga útil se ejecuta cuando un admin u otro usuario visita la entrada de blog afectada.
- Esto podría llevar a secuestro de sesión, phishing u otros ataques del lado del cliente.
Prueba de Concepto (PoC)
Pasos para Reproducir:
-
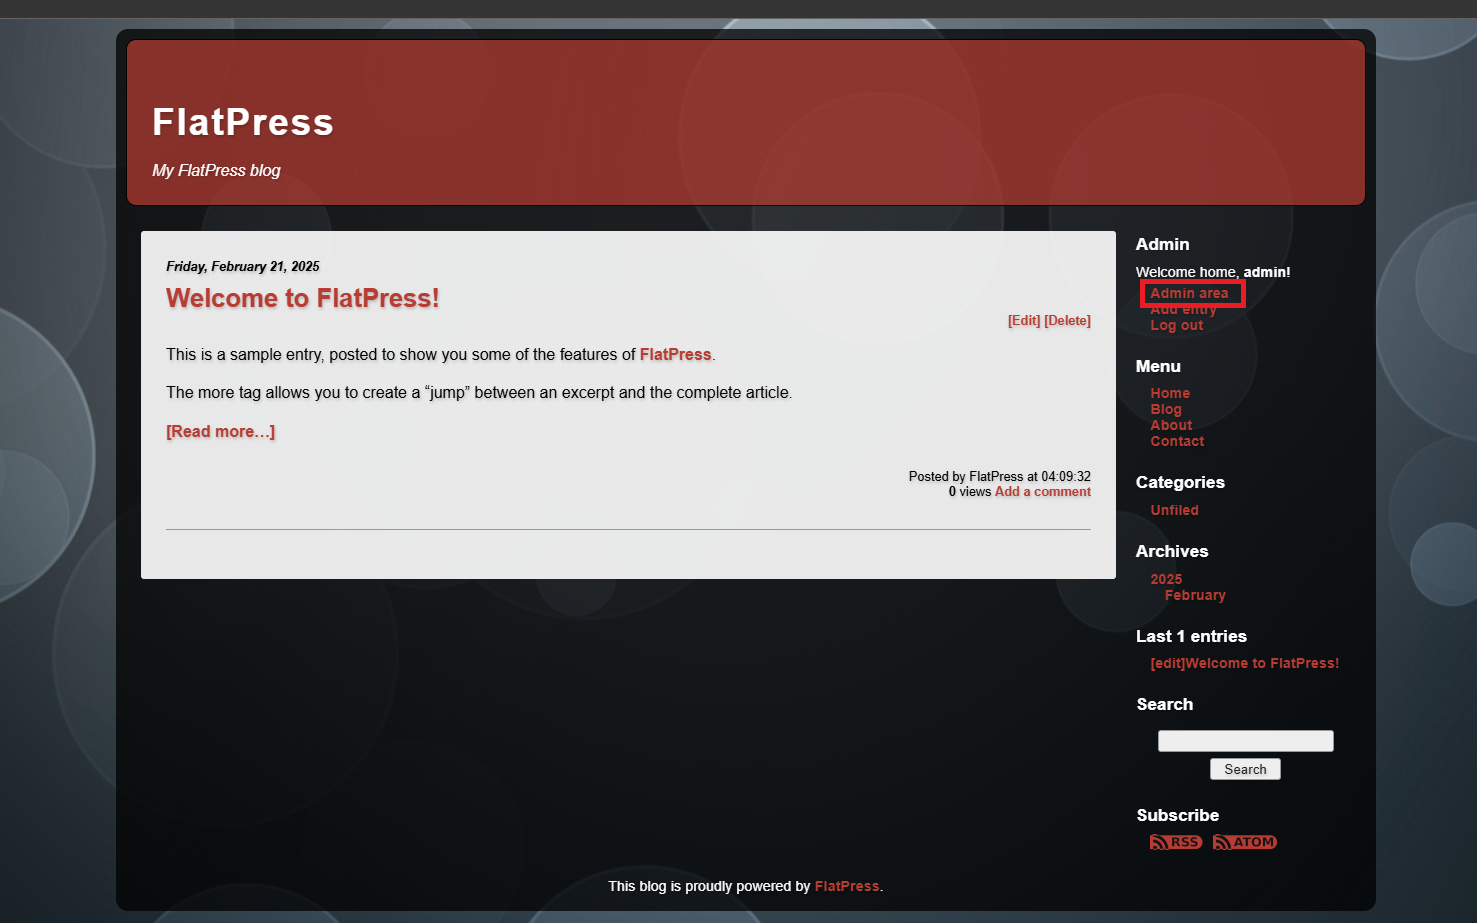
Inicia sesión como Admin en FlatPress v1.3.1.
-
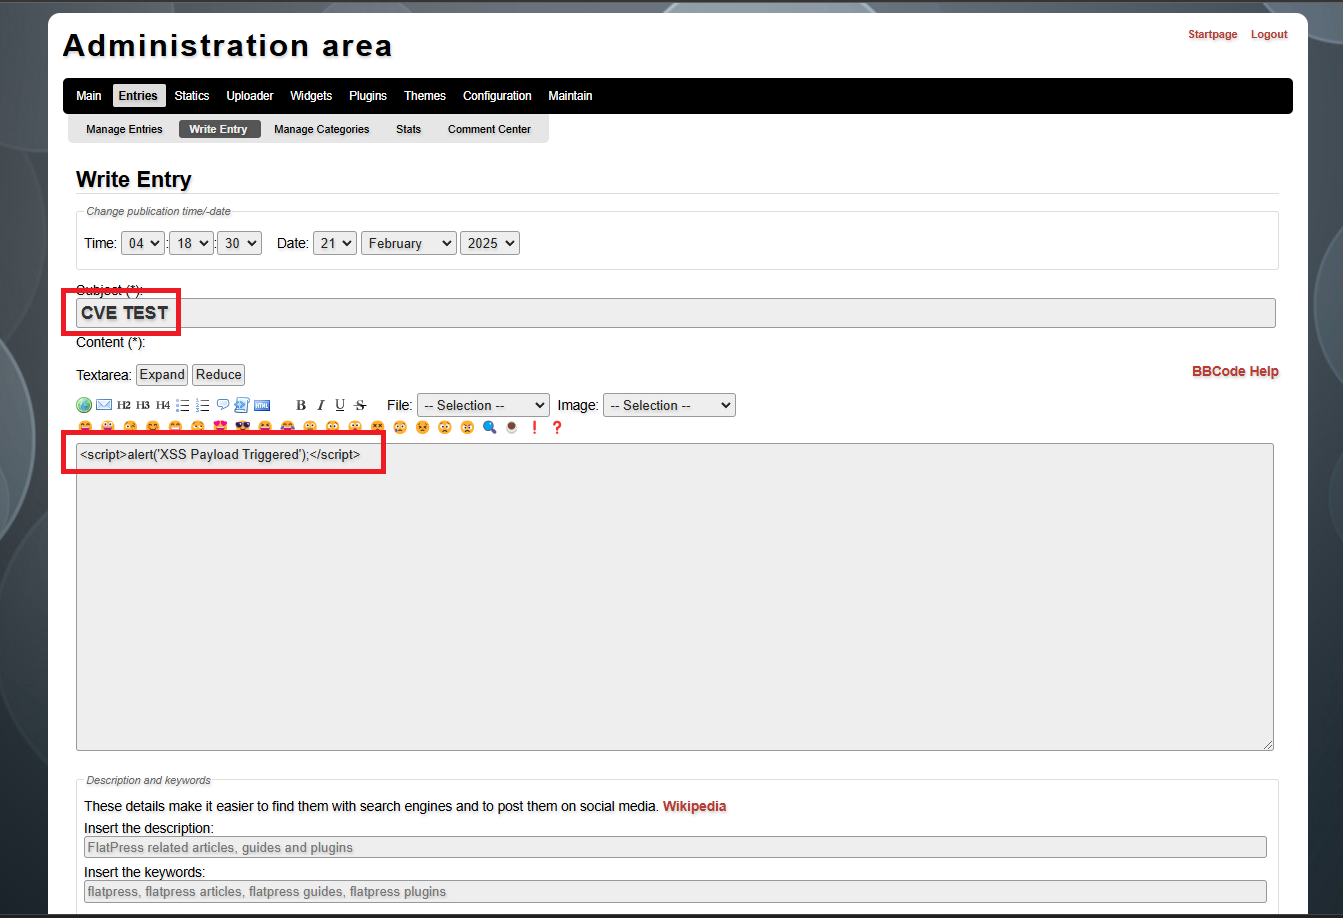
Navega a la sección "Añadir entrada".
-
Inserta la siguiente carga útil XSS en el área de texto:
<script>alert('XSS Payload Triggered');</script>
-
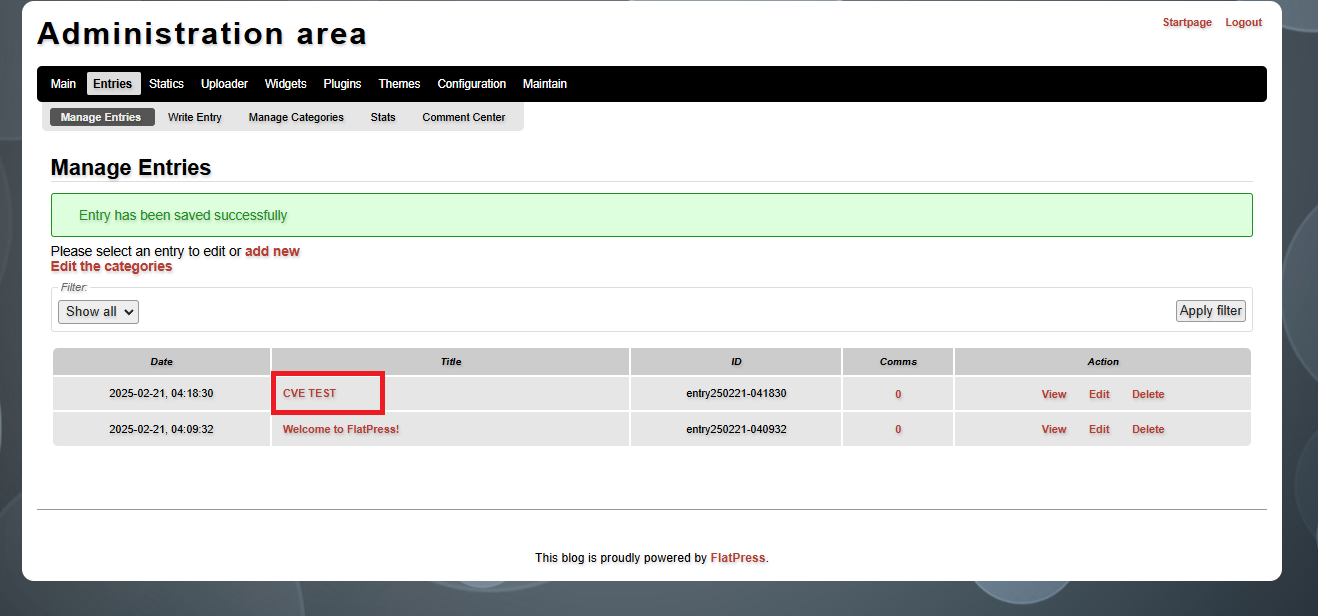
Guarda la entrada y visualiza la publicación
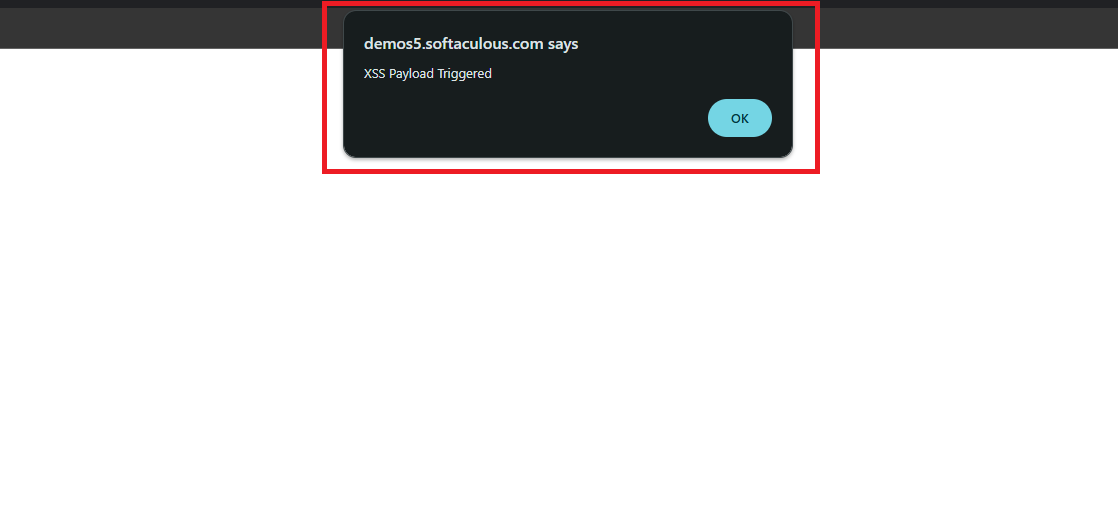
La carga útil de JavaScript se ejecutará cuando la página cargue, activando un cuadro de alerta XSS.

Impacto
- Ejecución de Código: ✅ (Ejecución de JavaScript en el navegador de la víctima)
- Exploits Potenciales:
- Secuestro de Sesión (robo de cookies de admin).
- Ataques de Phishing (redirigir usuarios a sitios maliciosos).
- Defacement (inyectar contenido no deseado en la página).
Producto Afectado
- Producto: FlatPress
- Versión: 1.3.1
- Componente: Función Añadir Entrada (Campo TextArea)
Mitigación
- Desinfectar las entradas del usuario antes de renderizar.
- Implementar Política de Seguridad de Contenido (CSP) para bloquear scripts inline.
- Actualizar a FlatPress 1.4-dev, donde el problema está parcheado.
- Contactado vía correo electrónico:
- El proveedor confirmó el problema el 12 de enero de 2025.
- La vulnerabilidad se está parcheando en la rama FlatPress 1.4-dev.
Referencias
Descubridor
Athul S
 ronixxcybsec0101/cve-2025-25460

