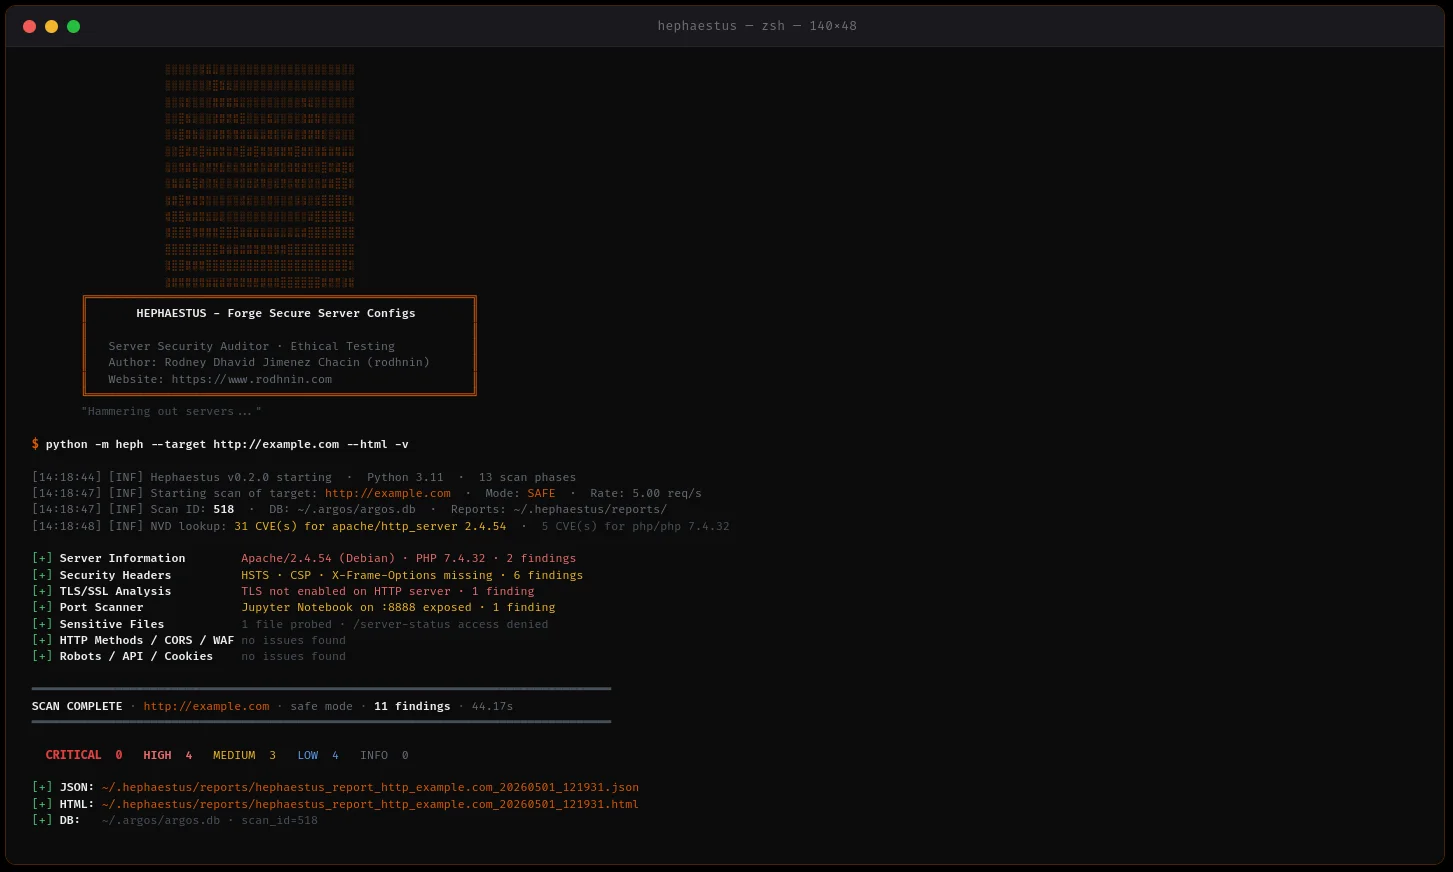
auditor de seguridad de servidores que escanea configuraciones de Apache, Nginx e IIS con guías de endurecimiento impulsadas por IA e informes profesionales.

Auditor de seguridad del servidor para Apache, Nginx e IIS — 13 fases de escaneo, más de 70 códigos de hallazgos, guías de endurecimiento impulsadas por IA.
Inicio rápido · Documentación · Docker · Análisis con IA · Estrella en GitHub
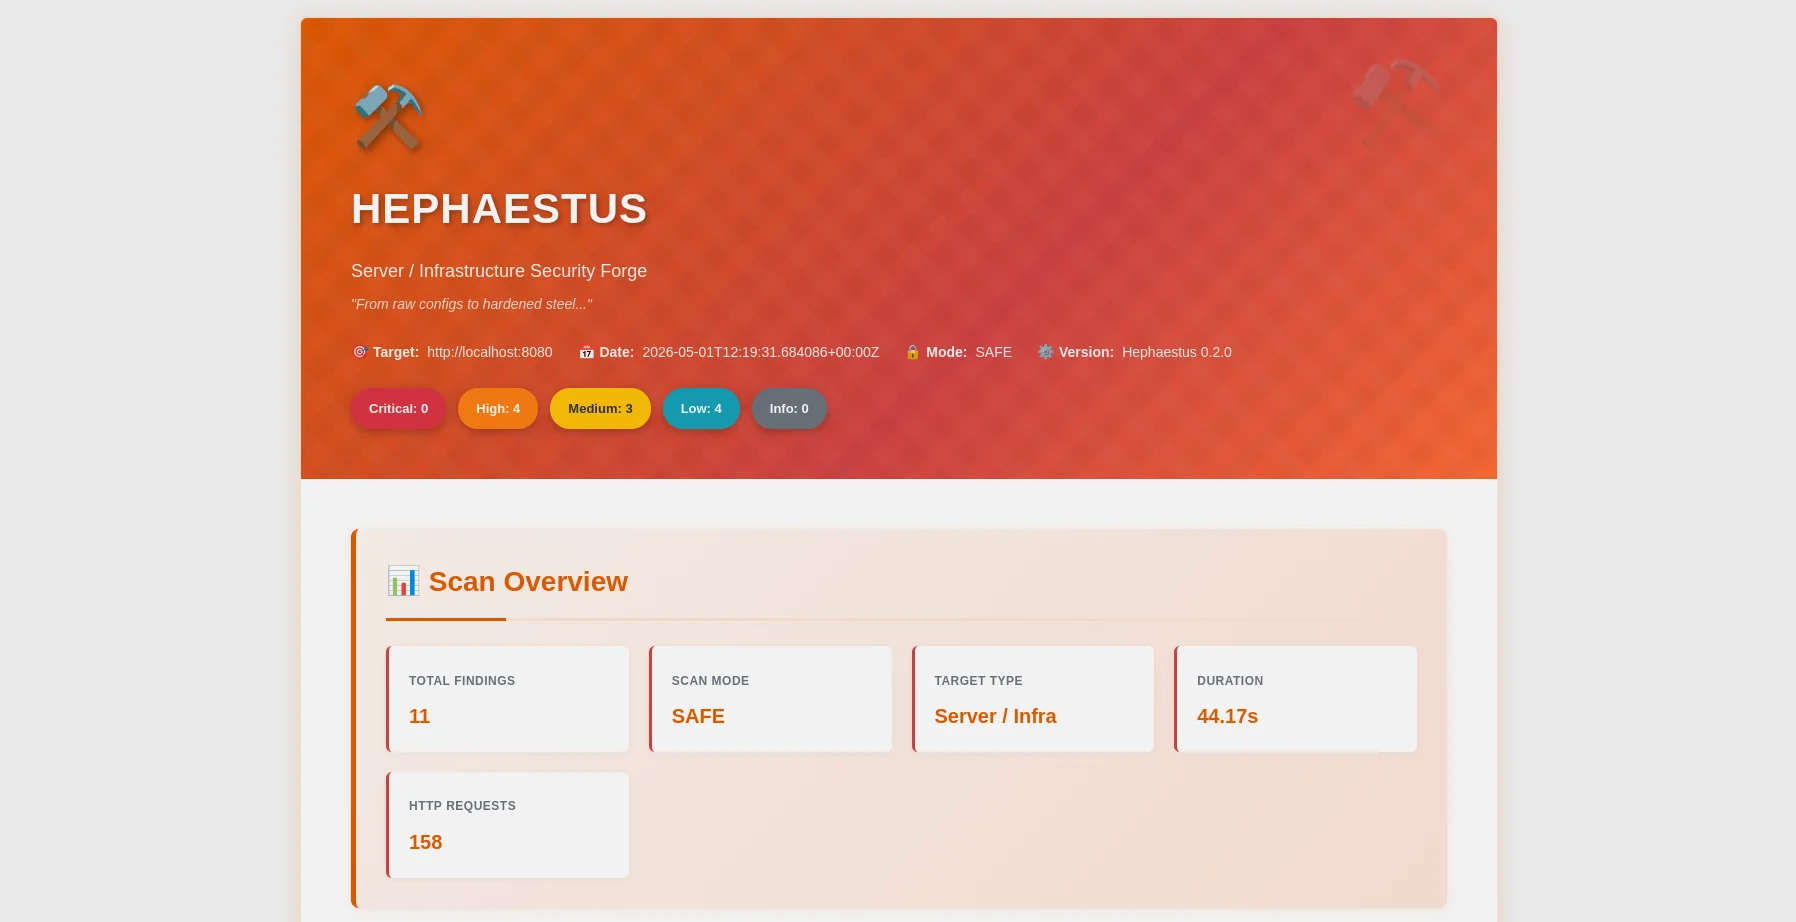
Informe HTML — desglose de severidad, mapeo OWASP, barra de filtros |
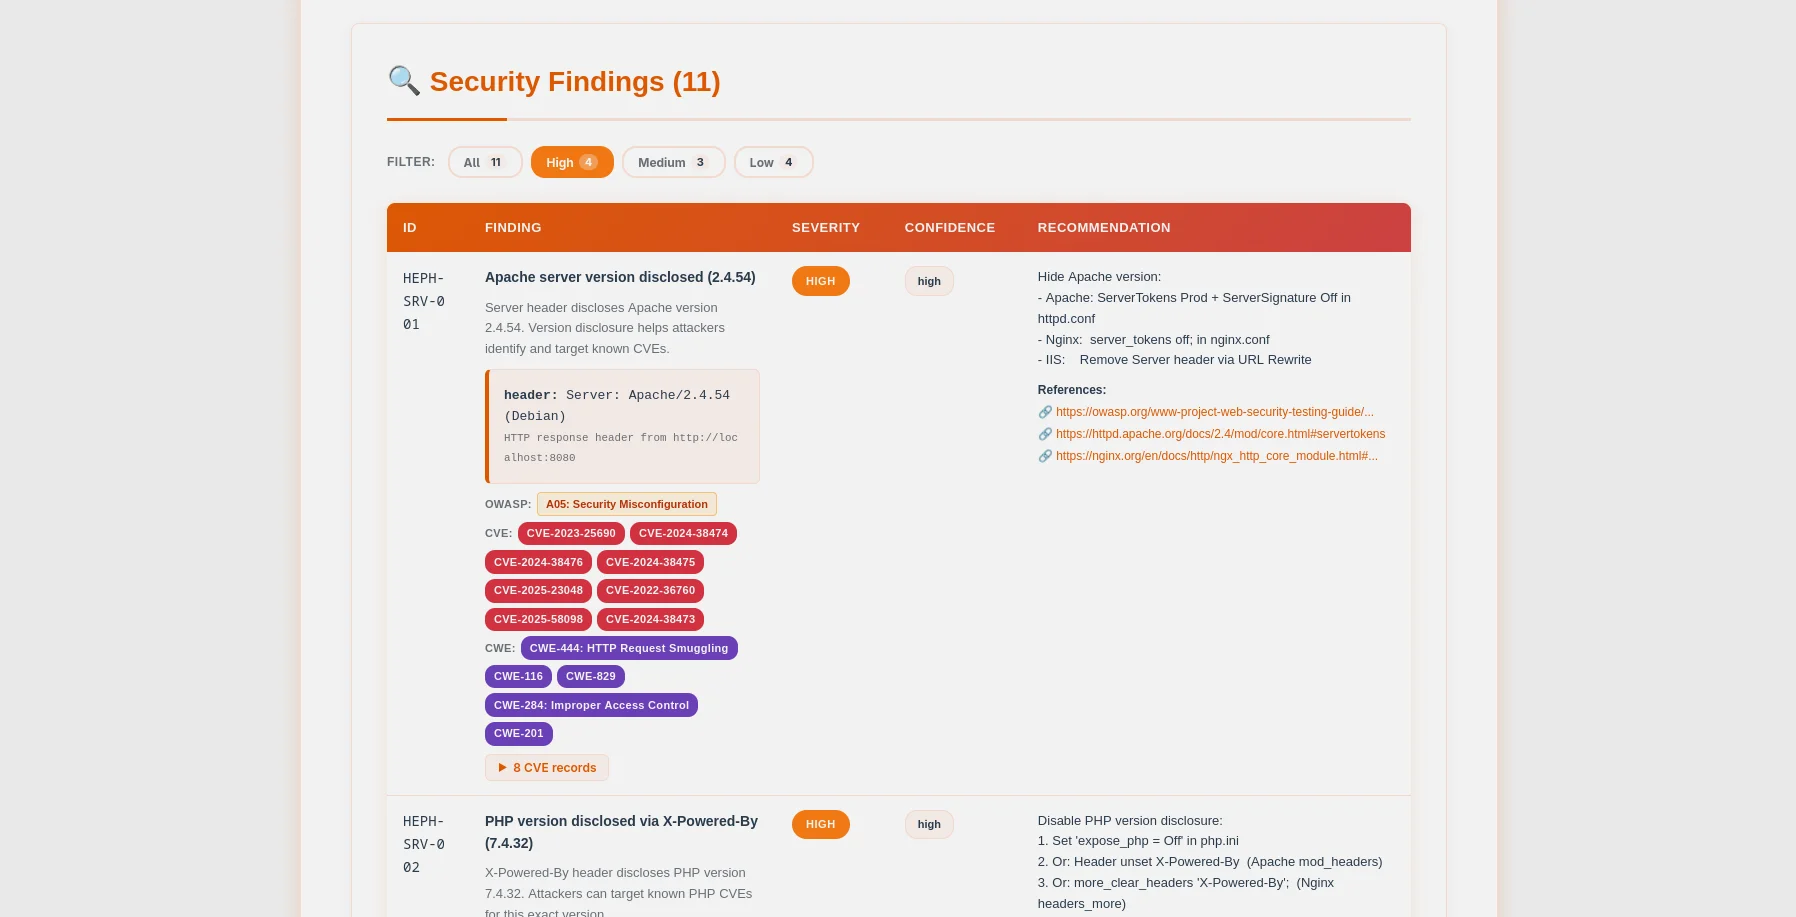
Tabla de hallazgos — insignias CVE/CWE, evidencia expandible, fragmentos de configuración |
Hephaestus es un auditor de seguridad de servidores listo para producción que pone la ética primero. Construido para administradores de sistemas, ingenieros DevOps y probadores de penetración, escanea configuraciones de servidores web (Apache, Nginx, IIS) para identificar configuraciones incorrectas críticas antes de que los atacantes las exploten.
~/.argos/argos.db)| Categoría de Verificación | Detalles |
|---|---|
| Información del Servidor | Divulgación de versión de Apache/Nginx/IIS a través de cabeceras y páginas de error |
| Archivos Sensibles | .env, .git, phpinfo.php, server-status, copias de seguridad, archivos de configuración (más de 70 rutas) |
| Métodos HTTP | Métodos no seguros (PUT, DELETE, TRACE, OPTIONS) |
| Cabeceras de Seguridad | HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy |
| Configuración TLS/SSL | Análisis profundo: suites de cifrado, versiones de protocolo, validez del certificado, correlación CVE |
| Listado de Directorios | Autoíndice de Apache/Nginx habilitado en directorios sensibles |
| Detección CORS | Pruebas de comodín, origen nulo, reflexión (COR-001 a COR-006) |
| Robots.txt | Análisis de rutas deshabilitadas, pruebas de accesibilidad en vivo en modo agresivo |
| Detección WAF | 13 firmas que incluyen Cloudflare, Sucuri, ModSecurity, AWS WAF, Imperva |
| Descubrimiento de API | Exposición de especificaciones Swagger/OpenAPI, introspección GraphQL, endpoints no autenticados |
| Seguridad de Cookies | Análisis por cookie HttpOnly/Secure/SameSite en rutas autenticadas |
| Análisis de phpinfo() | 9 configuraciones peligrosas de PHP: display_errors, allow_url_include, open_basedir y más |
| Analizador de Archivos de Configuración | Análisis offline de httpd.conf / nginx.conf para configuraciones incorrectas |
| Escáner de Puertos | 37 puertos comunes con captura de banner y enriquecimiento CVE |
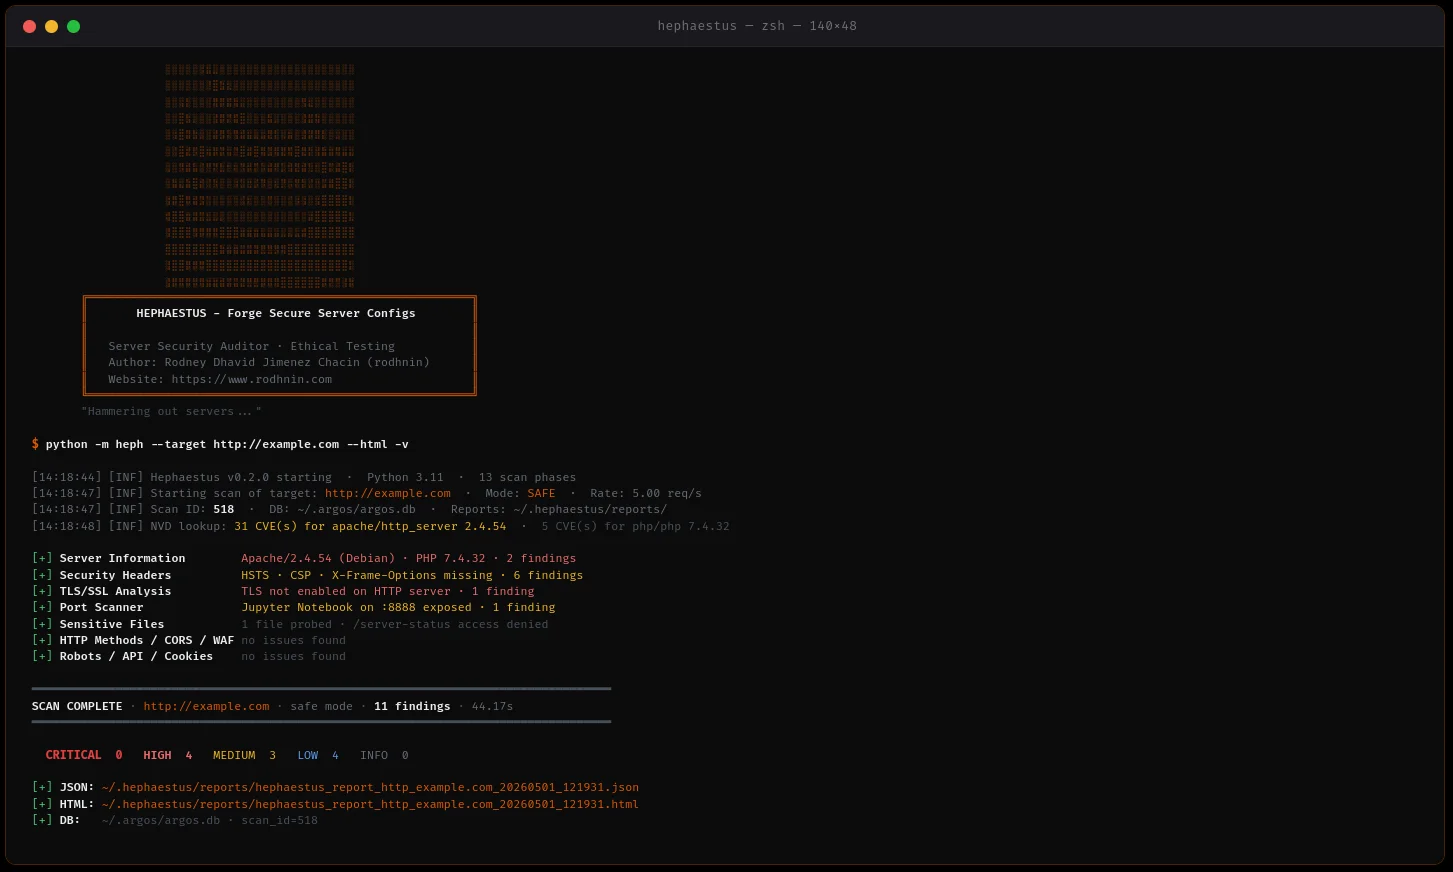
python -m heph --target https://example.com --html
- **Soporte para múltiples servidores**: detección y endurecimiento de Apache, Nginx, IIS
- **Escaneo concurrente**: Pool de hilos + limitación de velocidad para escaneos rápidos y respetuosos
- **Recolección de evidencia**: Respuestas HTTP, encabezados, contenidos de archivos preservados
- **Manejo elegante de errores**: Tiempos de espera, fallos de DNS, conexión rechazada manejados de manera robusta

### 🤖 Guías de endurecimiento impulsadas por IA

Elige tu proveedor de IA según tus necesidades:

| Proveedor         | Mejor para              | Velocidad        | Costo              | Privacidad          |
| ----------------- | ----------------------- | ---------------- | ------------------ | ------------------- |
| **OpenAI GPT-4**  | Calidad de producción   | ⚡ Rápido (35s)  | 💰 $0.25/escaneo   | 🔒 Estándar         |
| **Anthropic Claude** | Centrado en privacidad | ⚡ Rápido (45s)  | 💰 $0.30/escaneo   | 🔒 Mejorada         |
| **Ollama (Local)**   | Privacidad completa     | 🐢 Lento (28min) | 💰 Gratuito        | 🔐 100% Fuera de línea |

**Dos modos de análisis:**

- **Técnico**: Fragmentos de configuración de Apache/Nginx, comandos CLI, endurecimiento paso a paso
- **Ejecutivo**: Evaluación de riesgos en lenguaje sencillo para partes interesadas y dirección

### 📊 Informes profesionales

**Informes JSON** (Legibles por máquina)```json
{
  "tool": "hephaestus",
  "version": "0.2.0",
  "target": "https://example.com",
  "mode": "safe",
  "summary": {
    "critical": 3,
    "high": 2,
    "medium": 5,
    "low": 3,
    "info": 0
  },
  "findings": [...],
  "diff": {...}
}
Informes HTML (Amigables para humanos)