
Auditor de seguridad de redes y dominios que escanea Windows Active Directory, sistemas Linux e infraestructura de red con guías de endurecimiento impulsadas por IA e informes profesionales.



Auditor ético de seguridad de red: más de 50 comprobaciones en SMB, RDP, LDAP, SSH, Kerberos y más, con análisis de CVE impulsado por IA y mapeo de cumplimiento OWASP/CIS/NIST.
Inicio rápido · Documentación · Docker · Funciones de IA · Dar estrella en GitHub
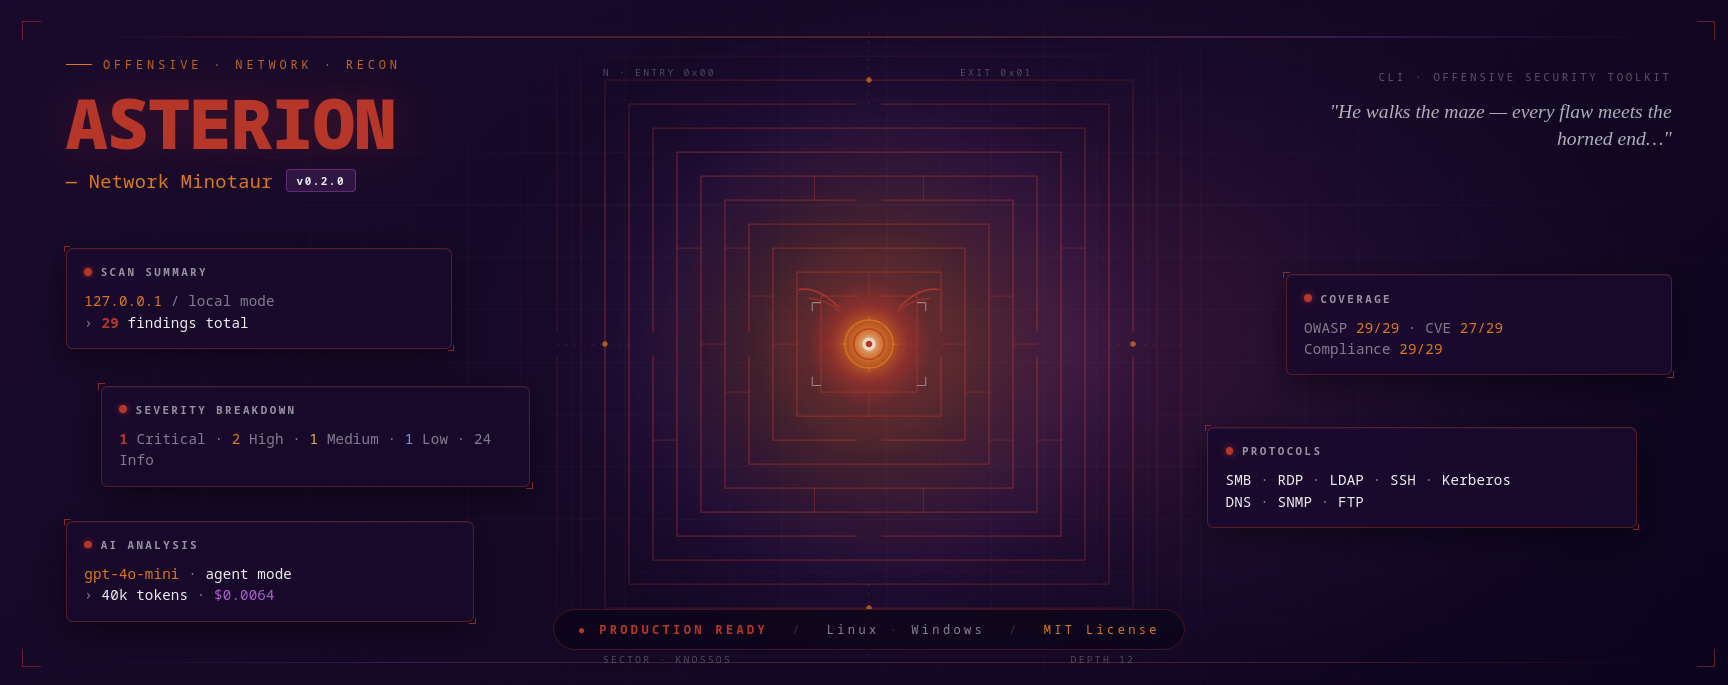
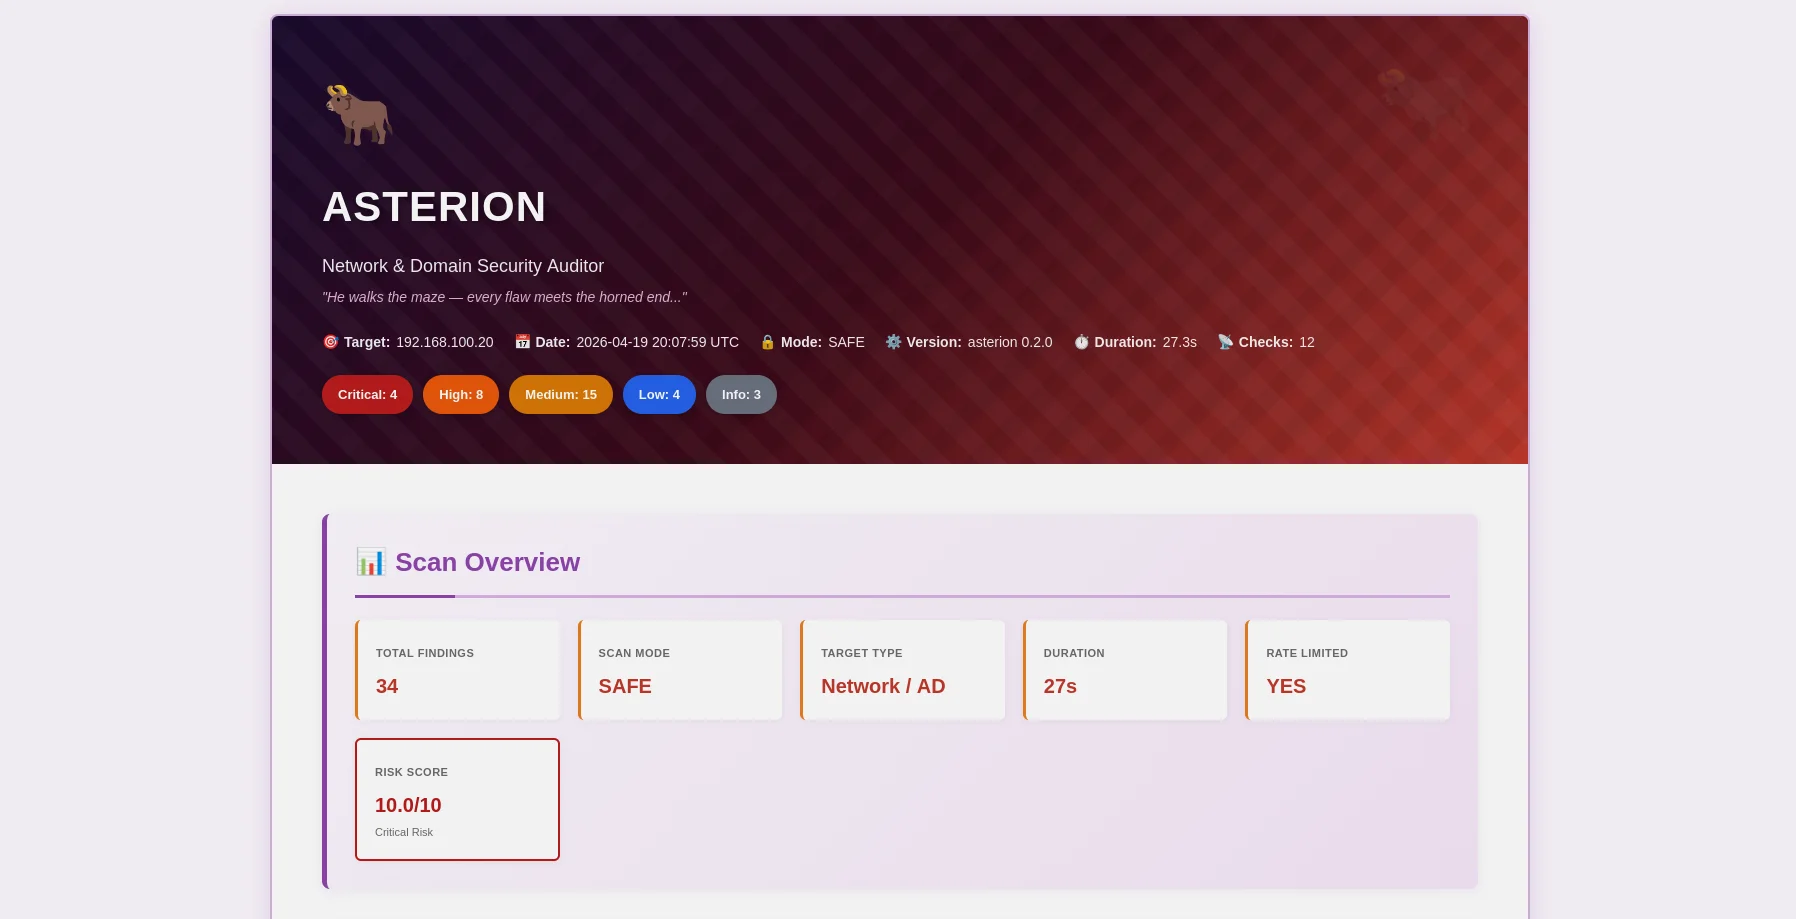
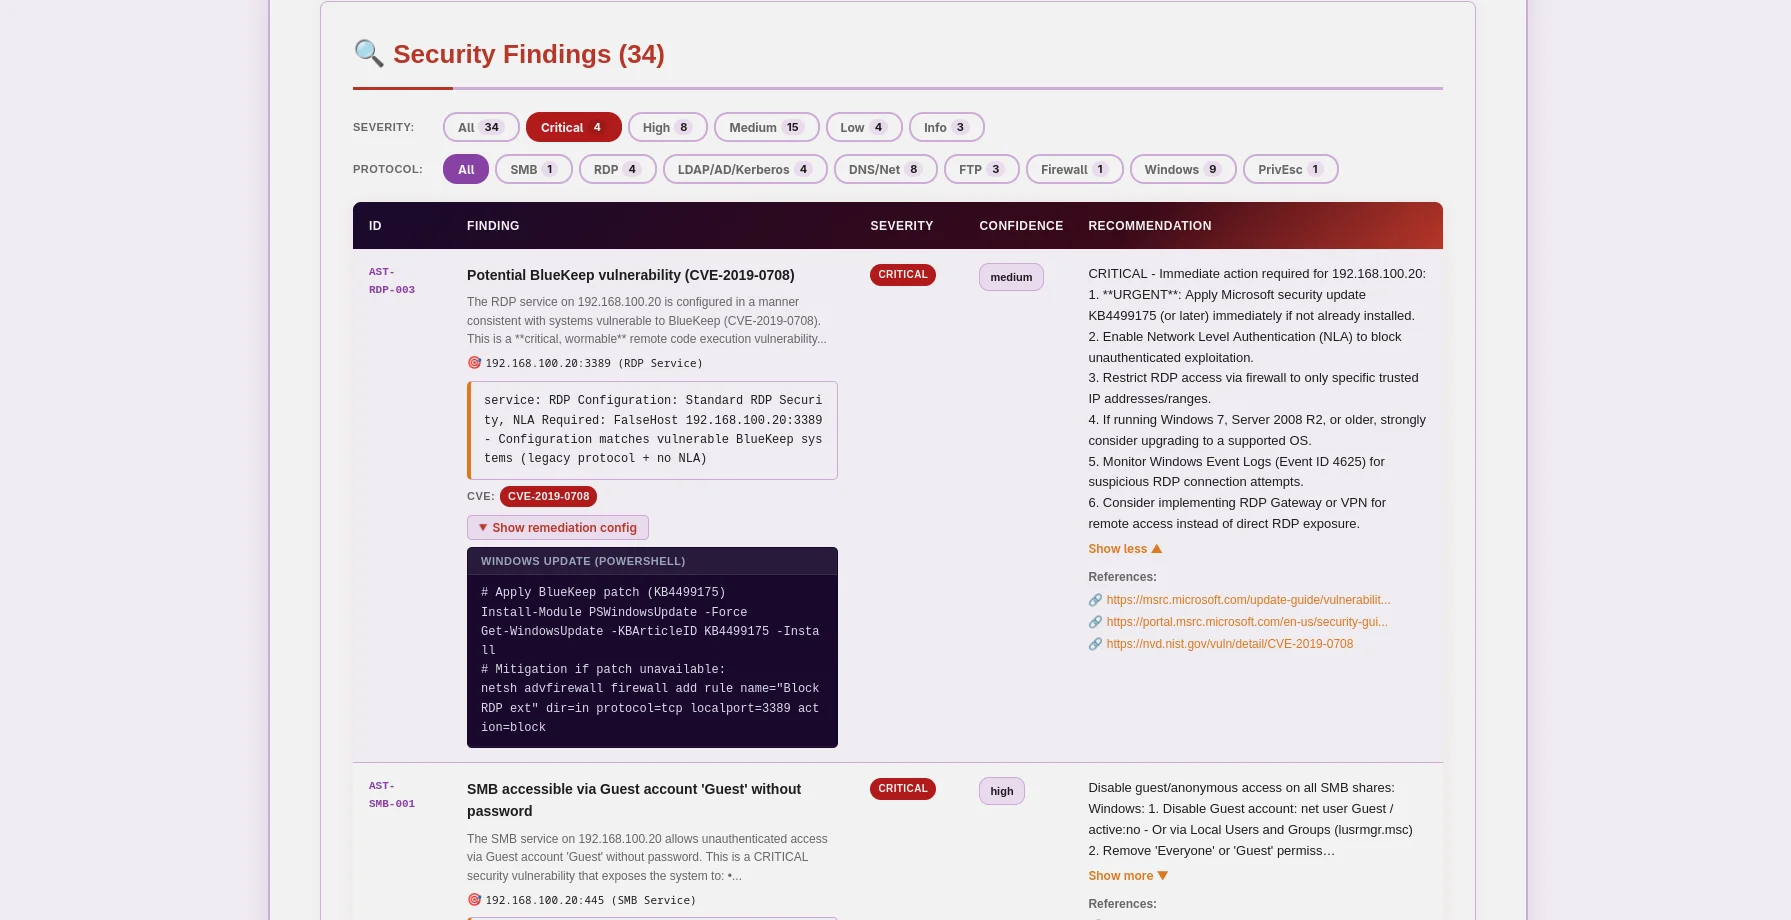
Informe HTML con temática de Minotauro — insignias de severidad, evidencia expandible, remediación con IA |
Informe JSON — mapeo OWASP/CIS/NIST/PCI, datos CVE, legible por máquina |
Asterion es un auditor de seguridad de red y dominio listo para producción que pone la ética en primer lugar. Diseñado para probadores de penetración, investigadores de seguridad y equipos de seguridad empresarial, combina el escaneo de vulnerabilidades tradicional con análisis de IA de vanguardia para ofrecer información procesable sobre Windows Active Directory, sistemas Linux e infraestructura de red.
| Categoría de comprobación | Detalles |
|---|---|
| Seguridad SMB/CIFS | Recursos compartidos anónimos, firma SMB, SMBv1 (EternalBlue), NTLMv1, recursos compartidos con escritura |
| Seguridad RDP | Autenticación a nivel de red (NLA), niveles de cifrado, RDP expuesto |
| LDAP/Active Directory | Bind anónimo, firma LDAP, políticas de contraseñas, pre-autenticación de Kerberos |
| Seguridad de Kerberos | AS-REP roasting, Kerberoasting, tiempo de vida excesivo de tickets |
| SNMP | Cadenas de comunidad por defecto, SNMPv1/v2c, acceso de escritura |
| DNS/NetBIOS | Transferencias de zona (AXFR), envenenamiento LLMNR/NetBIOS, mDNS |
| Sistemas Windows | Firewall, registro (UAC, LSA), servicios, escalada de privilegios |
| Sistemas Linux | iptables/nftables, SSH, Samba/NFS, binarios SUID, mala configuración de sudo |
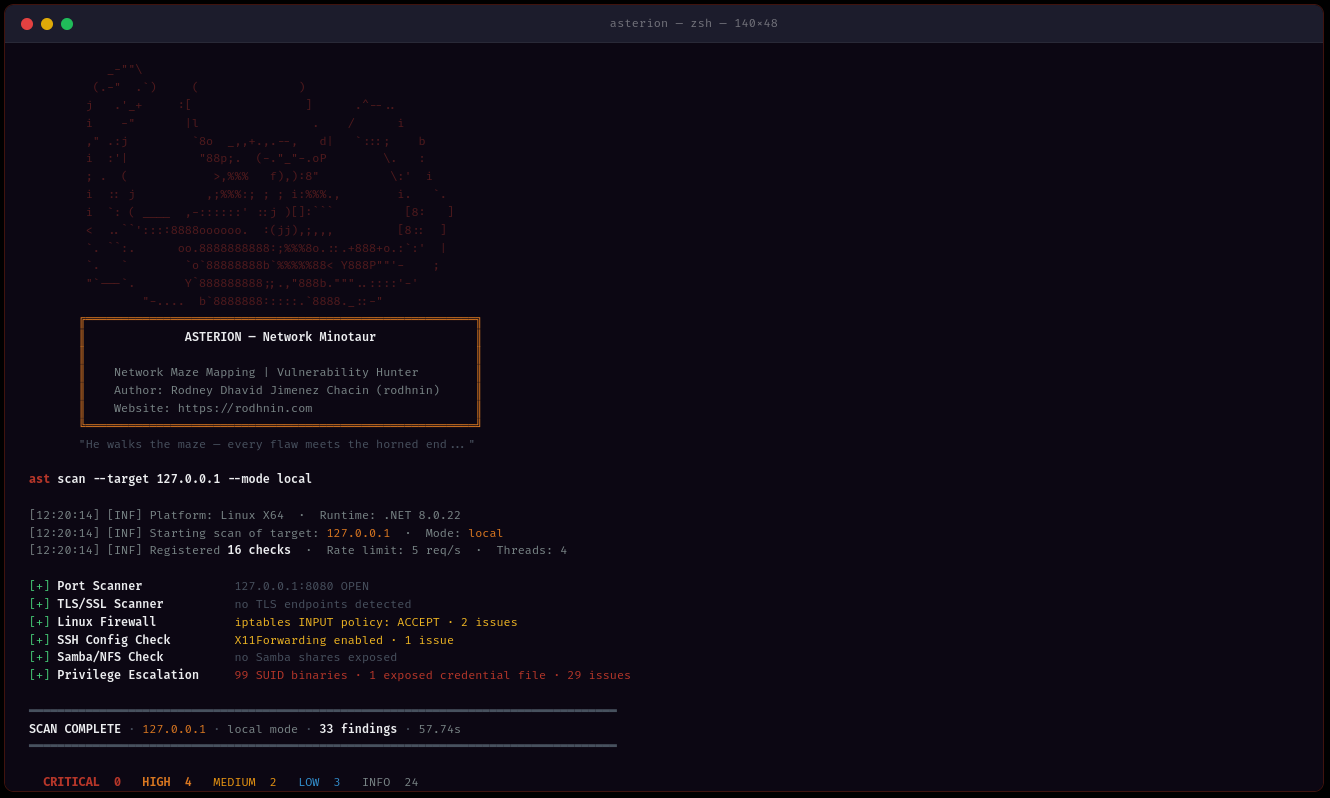
ast scan --target 10.0.0.0/24 --output html
- **Detección Multi-Método**: análisis de protocolos SMB, RDP, LDAP, Kerberos, SSH, FTP, DNS, SNMP
- **Multihilo**: escaneo concurrente con 1-20 hilos de trabajo
- **Limitación inteligente de velocidad**: regulación configurable de solicitudes (1-20 req/s) para evitar la detección
- **Recopilación de evidencia**: recursos compartidos SMB, consultas LDAP, salida de PowerShell preservada

### 🤖 Análisis con IA

Elige tu proveedor de IA según tus necesidades:

| Proveedor            | Ideal para         | Velocidad        | Costo          | Privacidad     |
| -------------------- | ------------------ | --------------- | ------------- | --------------- |
| **OpenAI GPT-4**     | Calidad de producción | ⚡ Rápido (40s)  | 💰 $0.30/escaneo | 🔒 Estándar     |
| **Anthropic Claude** | Centrado en la privacidad | ⚡ Rápido (50s)  | 💰 $0.35/escaneo | 🔒 Mejorada     |
| **Ollama (Local)**   | Privacidad total   | 🐢 Lento (30min) | 💰 Gratis      | 🔐 100% sin conexión |

**Dos modos de análisis:**

- **Técnico**: Remediación paso a paso con comandos de PowerShell/GPO y fragmentos de configuración
- **Ejecutivo**: Resúmenes en lenguaje sencillo para partes interesadas y directivos

### 📊 Informes profesionales

**Informes JSON** (legibles por máquina)```json
{
  "tool": "asterion",
  "version": "0.2.0",
  "target": "192.168.1.10",
  "riskScore": 10.0,
  "summary": {
    "critical": 3,
    "high": 8,
    "medium": 16,
    "low": 5,
    "info": 2
  },
  "findings": [
    {
      "id": "AST-SMB-003",
      "title": "SMBv1 protocol enabled (EternalBlue vector)",
      "severity": "high",
      "owasp": { "id": "A06", "name": "Vulnerable and Outdated Components" },
      "vulnerabilities": [
        {
          "cve_id": "CVE-2017-0143",
          "cvss_score": 9.8,
          "cwe_id": "CWE-119"
        }
      ],
      "cvss": 9.8
    }
  ],
  "attackChains": [...],
  "diff": { "refScanId": 41, "new": [...], "fixed": [...], "persisting": [...] }
}
Informes HTML (Amigables para humanos)
Asterion impone el hacking ético mediante tecnología. El escaneo agresivo y el análisis de IA requieren prueba de propiedad:```bash
ast consent generate --domain corp.local

