 rimbadirgantara/opac-fast-automation
automatización para CVE-2025-65862

⚠️ Advertencia Ética y Legal Todo el material de este repositorio se proporciona únicamente para:
- investigación de seguridad,
- aprendizaje,
- análisis de vulnerabilidades,
- y pruebas en entornos propios o con permiso explícito.
Realizar explotaciones, abusar de errores o subir archivos maliciosos a servidores de terceros sin permiso es una acción ilegal y viola la ley de Indonesia (UU ITE) y el derecho internacional.
El autor no se hace responsable del mal uso de las herramientas o técnicas descritas.
En SLiMS Bulian 9.7.2, existe una mala configuración cuando el usuario (con credenciales débiles) sube un archivo ZIP de plugin.
El flujo es:
.php.└── myplugin/
└── shell.php
Si usted administra SLiMS, preste atención a lo siguiente:
/plugins//plugins/ y elimine los archivos no reconocidos.Este script se utiliza para:
| Flag | Función |
|---|---|
| -l | Ruta del archivo de lista de objetivos SLiMS |
| -f | ZIP de plugin que se desea probar (contiene payload/backdoor de investigación) |
| -o | Para guardar los resultados |
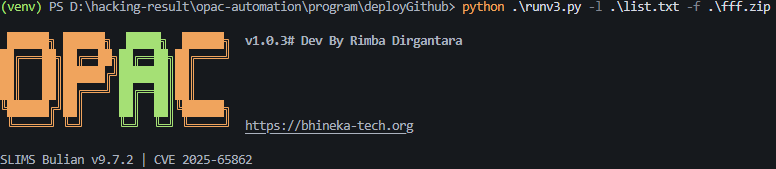
Instale las siguientes librerías antes de ejecutar la herramienta: pip install httpx beautifulsoup4 urllib3
Librerías integradas de Python (no necesitan instalación):
Este repositorio utiliza la licencia Propietaria — Todos los derechos reservados
con el objetivo de evitar que la herramienta de investigación sea utilizada indebidamente por terceros irresponsables.
Usted no está autorizado a:
Este repositorio fue creado como documentación de vulnerabilidades, análisis técnico y desarrollo de herramientas de prueba.
Úselo de manera ética y profesional.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
