Una herramienta para registrar datos/probar dispositivos con una interfaz Wiegand. Puede usarse para crear un lector RFID portátil o instalarse directamente en una instalación existente. Proporciona acceso a una interfaz basada en web mediante WiFi en modo AP o Cliente. Funcionará con casi todos los dispositivos que contengan una interfaz Wiegand estándar de 5V. El grupo objetivo principal son las tarjetas HID de 26-37 bits. Similar al Tastic RFID Thief, Blekey y ESPKey.


Por Corey Harding
Sitio web oficial:
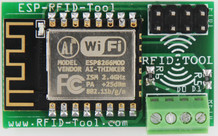
April Brother está fabricando actualmente este hardware y se puede comprar directamente desde China a través de su
Distribuidores de Terceros:
Vídeos de demostración de captura de credenciales usando varias tecnologías que utilizan una interfaz Wiegand:
Firmware:
Un registrador de datos universal que captura los datos binarios sin procesar de una interfaz Wiegand estándar de 5V. El dispositivo es capaz de registrar las credenciales de sistemas de control de acceso o de casi cualquier dispositivo que utilice una interfaz Wiegand, como lectores de tarjetas RFID, teclados numéricos, sistemas de banda magnética, códigos de barras e incluso algunos lectores biométricos. Las interfaces Wiegand tampoco tienen por qué limitarse solo a sistemas de control de acceso. El principal grupo objetivo de este dispositivo son las tarjetas HID de 26-37 bits. Para tipos de tarjeta conocidos, tanto los datos binarios como los hexadecimales se muestran directamente en el archivo de registro para facilitar la identificación de la credencial y también en caso de que se necesite un clon de la tarjeta. Para tipos de tarjeta desconocidos solo se muestran los datos binarios sin procesar.
El dispositivo puede instalarse directamente en un sistema existente, obteniendo su alimentación del cableado ya presente, o también puede usarse para convertir un lector en una unidad portátil independiente para el registro de datos cuando se le añade una batería. El cableado es simple y consta de 4 cables: (+), (-), D0(Verde) y D1(Blanco). El dispositivo es capaz de operar con voltajes que van desde aproximadamente 4.5V hasta un máximo de 12v. Los voltajes más comunes son 12V y 5V. (Ver Notas de Instalación Más Abajo)
El acceso a los archivos de registro y a varias configuraciones se proporciona a través de una interfaz basada en web. El dispositivo tiene capacidades WiFi y puede configurarse para crear su propio punto de acceso o para conectarse a una red existente. En caso de que te quedes bloqueado fuera de la interfaz web, puedes puentear el jumper J3 durante el encendido o mientras reinicias el dispositivo para recuperar el acceso sin perder tus archivos de registro.
El hardware está basado en un chip WiFi ESP12 con una pila TCP/IP completa y una unidad de microcontrolador. El software es de código abierto, licenciado bajo la Licencia MIT, y se publicará el día en que se lance el producto. El software residirá en este repositorio de GitHub para que la comunidad pueda revisarlo. Aceptaremos varias pull requests de la comunidad después de ser revisadas si mejoran el valor del dispositivo para los demás. El software fue escrito en el IDE de Arduino, por lo que tanto aficionados como profesionales no tendrán problemas para modificar el código si así lo desean. Una interfaz Wiegand opera usando 3 cables: tierra, Data0 y Data1. Se envía un cero cuando D0 pasa a nivel bajo y un uno cuando D1 pasa a nivel bajo; la otra línea permanece en nivel alto durante este tiempo. La sincronización es de 40uS de bajo a alto en una línea, con 2mS entre bits. El software registra esta salida binaria en un archivo y, si el dispositivo cree que es un formato de tarjeta conocido, se adivina el preámbulo(no enviado por el lector de tarjetas, pero es el mismo para todas las tarjetas de un formato específico; nuestro objetivo principal son las tarjetas HID de 26-37 bits) y se registran tanto los datos binarios sin procesar como los hexadecimales. Para formatos de tarjeta desconocidos, solo se registra la salida binaria sin procesar, sin adivinar el preámbulo y sin mostrar los datos en formato hexadecimal para evitar confusiones. Si sabes qué tipo de tarjeta se capturó, simplemente busca el preámbulo y añádelo al principio del binario; luego conviértelo normalmente a formato hexadecimal para hacer un clon de la tarjeta. Es posible que la tarjeta sea en realidad de un formato desconocido y que el preámbulo se haya adivinado incorrectamente, pensando el dispositivo que era un formato de tarjeta conocido(la suposición se basa en el recuento de bits emitido por el lector); si este es el caso, en el archivo de registro hay un espacio literal en el binario entre el preámbulo y los datos de la tarjeta; simplemente ignora el preámbulo. Al reproducir una credencial capturada*(ver nota más abajo) no incluyas el preámbulo, ya que este no es emitido por el lector de tarjetas; en su lugar solo reproduces*(ver nota más abajo) los datos reales de la tarjeta tal como los emite el lector. Solo debes preocuparte por el preámbulo si estás haciendo un clon de una tarjeta. La función principal de este dispositivo es registrar los datos binarios sin procesar tal como los emite una interfaz Wiegand. Puedes leer desde 1 bit hasta 4,096 bits. La configuración de búfer predeterminada solo permite 52 bits y debe aumentarse manualmente desde la página de configuración a la que se accede a través de la interfaz web.
