

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/rek7/mxtract
Descifrado de ContraseñasForensia de MemoriaAnálisis ForenseRecopilación de InformaciónPruebas de Penetración
GitHubrek7/mxtract

mXtract

mXtract - Extractor y Analizador de Memoria

Ver Repositorio
5879041hace 5 añosRevisado por Kitploit
Compartir

mXtract

Build Status License

mXtract es una herramienta de código abierto basada en Linux que analiza y vuelca la memoria. Está desarrollada como una herramienta de pruebas de penetración; su propósito principal es escanear la memoria en busca de claves privadas, direcciones IP y contraseñas mediante expresiones regulares. Recuerde, sus resultados solo serán tan buenos como sus expresiones regulares.

Capturas de pantalla

Screenshot

Escaneo con modo verbose y una expresión regular simple de IP, escaneando todos los segmentos de datos, mostrando información del proceso y escaneando archivos de entorno. Screenshot
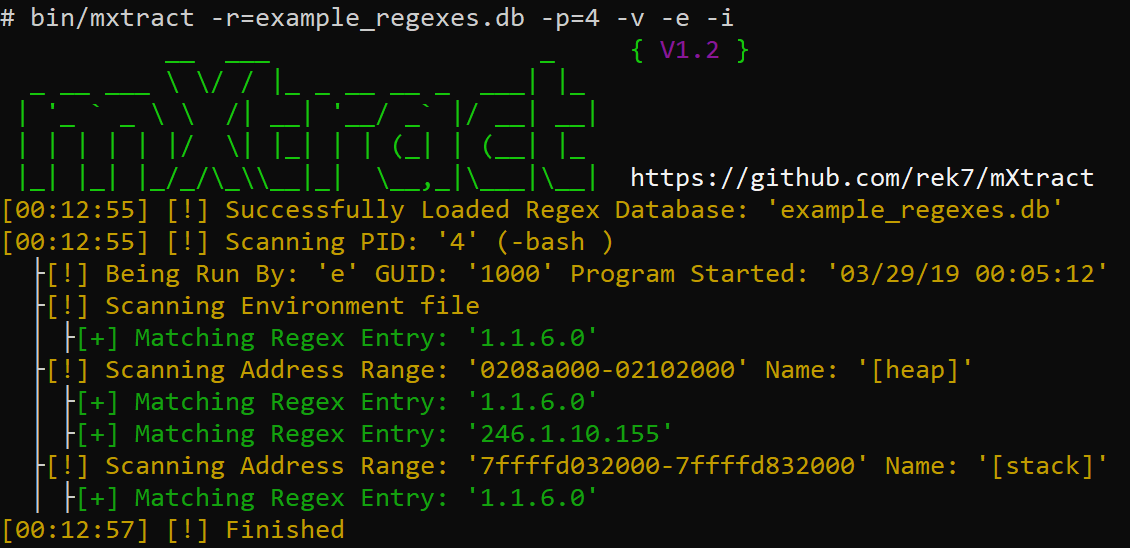
Escaneo con modo verbose y una expresión regular simple de IP, escaneando solo el heap y la pila, mostrando información del proceso y escaneando archivos de entorno. Screenshot
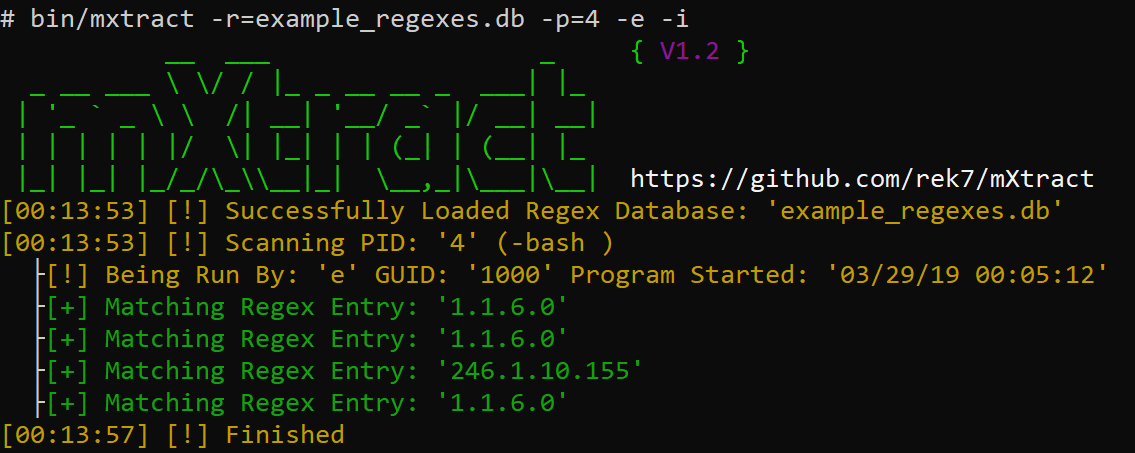
Escaneo sin modo verbose, con una expresión regular simple de IP, mostrando información del proceso y escaneando archivos de entorno.

¿Por qué volcar directamente desde la memoria?

En la mayoría de los entornos Linux, los usuarios pueden acceder a la memoria de los procesos. Esto permite a los atacantes recolectar credenciales, claves privadas o cualquier cosa que no debería verse pero que un programa está procesando en texto claro.

Características

  • Capacidad para introducir listas de expresiones regulares
  • Visualización clara y legible
  • Verificar si el rango de memoria es escribible con los permisos actuales
  • Salida en XML y HTML junto con la salida predeterminada (nombre del proceso:resultado)
  • Capacidad de escanear en masa todos los procesos o un PID específico
  • Capacidad de elegir secciones de memoria para escanear
  • Capacidad de mostrar información detallada del proceso
  • Capacidad de escanear archivos de entorno del proceso
  • Los volcados de memoria eliminan automáticamente caracteres Unicode, lo que permite el procesamiento con otras herramientas o manualmente

Primeros pasos

  1. Descargar: git clone https://github.com/rek7/mXtract
  2. Compilar: cd mXtract && sh compile.sh

Esto creará el directorio bin/ y compilará el binario como mxtract.

Comandos

$ ./mxtract -h
           __  ___                  _     { V1.2 }
  _ __ ___ \ \/ / |_ _ __ __ _  ___| |_ 
 | '_ ` _ \ \  /| __| '__/ _` |/ __| __|
 | | | | | |/  \| |_| | | (_| | (__| |_ 
 |_| |_| |_/_/\_\\__|_|  \__,_|\___|\__|  https://github.com/rek7/mXtract
Usage: ./mxtract [args]
General:
        -v      Enable Verbose Output
        -s      Suppress Banner
        -h      Help
        -c      Suppress Colored Output
Target and Regex:
        -i      Show Detailed Process/User Info
        -a      Scan all Memory Ranges not just Heap/Stack
        -e      Scan Process Environment Files
        -w      Check if Memory Range is Writable
        -r=     Regex Database to Use
        -p=     Specify Single PID to Scan
Output:
        -x      Format Regex Results to XML
        -r      Format Regex Results to an HTML Document
        -wm     Write Raw Memory to File Default Directory is: 'pid/'
        -wi     Write Process Info to Beginning of File (Used in Conjunction with -wm)
        -wr     Write Regex Output to File (Will Appear in the Output Directory)
        -f=     Regex Results Filename Default is: 'regex_results.txt'
        -d=     Custom Ouput Directory
Either -r= or -wm needed

Ejemplo de uso

$ ./mxtract -wm -wr -e -i -d=/tmp/output/ -r=example_regexes.db

Destacado en:

  • https://www.kitploit.com/2019/03/mxtract-memory-extractor-analyzer.html
  • https://blog.hackersonlineclub.com/2019/03/mxtract-opensource-linux-based-memory.html
  • https://firmwaresecurity.com/2019/03/22/mxtract-linux-based-tool-that-analyses-and-dumps-memory/
  • https://twitter.com/TheHackersNews/status/1108987907711352833
  • https://twitter.com/binitamshah/status/1109832206220963841
  • https://twitter.com/Dinosn/status/1108958417354252289
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





