 redhat-infosec/priority-intelligence-requirements-dev
Esta guía describe un proceso para desarrollar Requisitos Prioritarios de Inteligencia de Ciberamenazas.

En el panorama de la inteligencia de amenazas cibernéticas (CTI, por sus siglas en inglés), que evoluciona rápidamente, la formulación de Requisitos Prioritarios de Inteligencia (PIRs) se presenta como un componente crucial de tu programa de CTI y de la fase de planificación y dirección del ciclo de inteligencia. Como analista de inteligencia de amenazas cibernéticas, probablemente conozcas el desafío de equilibrar los recursos limitados de los equipos de CTI pequeños con la colosal tarea de entregar información relevante y accionable a los tomadores de decisiones y las partes interesadas. Este dilema suele dejar a los equipos ante una elección: adoptar una postura reactiva, respondiendo a las amenazas emergentes a medida que surgen, o inclinarse por prioridades proactivas a largo plazo. La integración de los PIRs como principio rector ayudará a tu programa a perseguir prioridades estratégicas proactivas con mayor confianza sin abandonar tus capacidades reactivas. Este enfoque no solo mejora funciones tradicionales como la investigación, la indagación, el análisis y la elaboración de informes, sino que también eleva prácticas avanzadas como la defensa informada por amenazas, incluida la búsqueda de amenazas (threat hunting) y la ingeniería de detección. En esta entrada de blog, profundizamos en este proceso fundamental mientras desentrañamos la importancia de los PIRs para configurar una función de CTI más eficaz y estratégica, permitiendo así que tu equipo tenga un impacto más sustancial dentro de tu organización.
El proceso original de Red Hat se estructuraba en torno a dos ejercicios distintos de evaluación de riesgos: uno centrado en factores internos y otro en factores externos. Estos ejercicios se combinaban después en un ejercicio de mapeo, del que se derivaba un conjunto cohesionado de PIRs. El objetivo era ambicioso: abordar el 'Qué', 'Quién' y 'Cómo' del panorama de amenazas. El 'Qué' se refería a los datos y la infraestructura de nuestra organización; el 'Quién' abarcaba descripciones de alto nivel de los actores de amenaza, como actores estatales, crimen organizado o hacktivistas; y el 'Cómo' incluía en parte los tipos de vectores de acceso inicial.
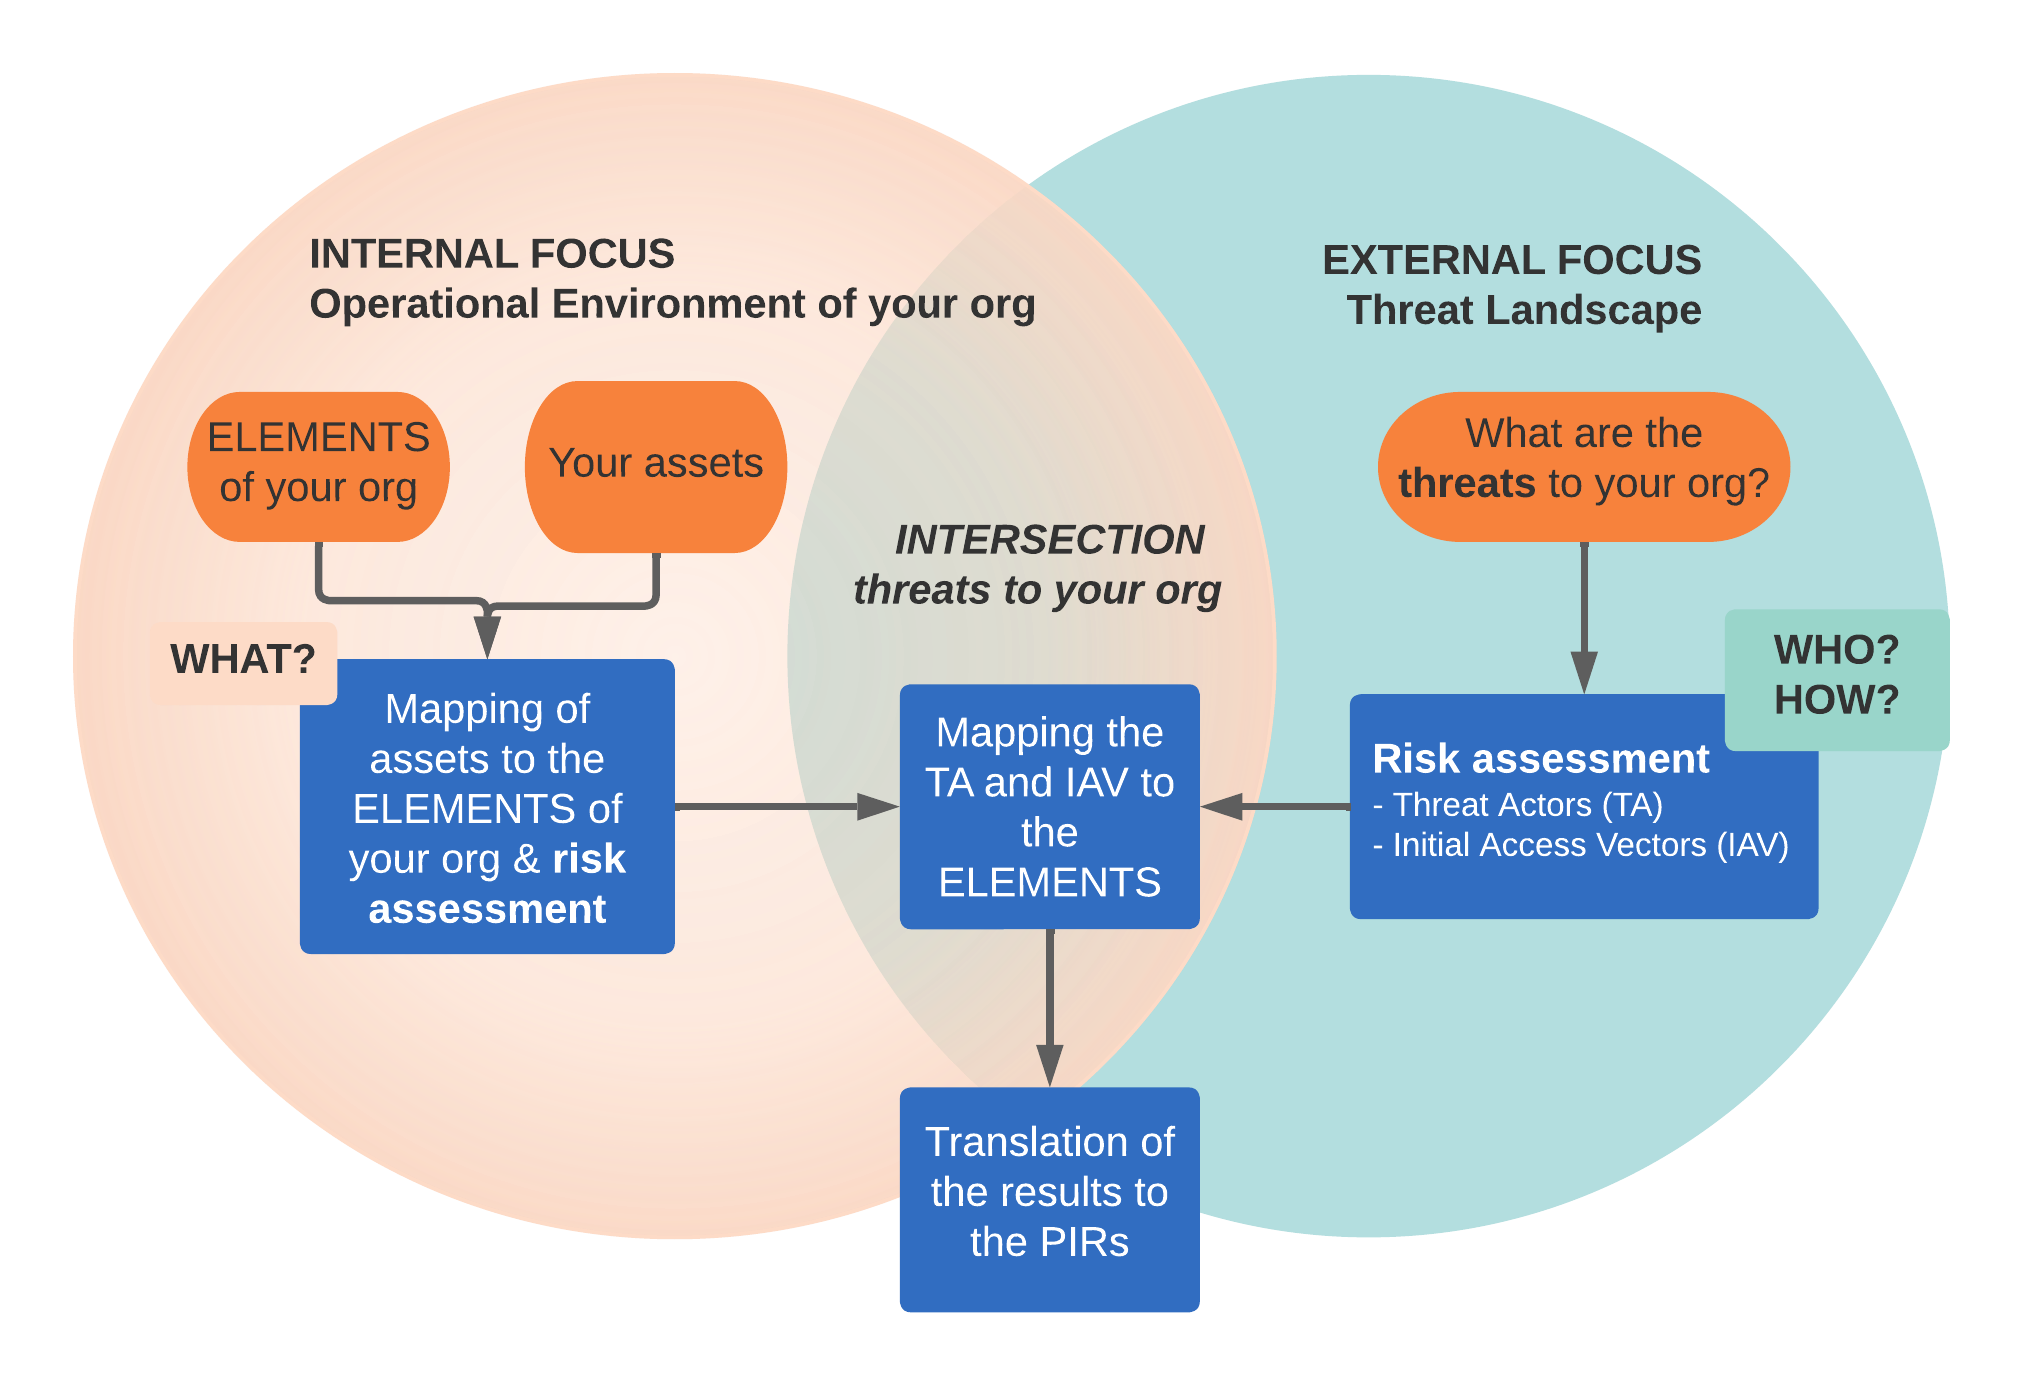
Sobre el papel, la categorización de actores de amenaza (TA) y los vectores de acceso inicial (IAV) se presentaban bien, ofreciendo una historia aparentemente integral al presentar los PIRs a las partes interesadas. Sin embargo, a medida que escalamos este ejercicio repetidamente en distintas organizaciones, nos enfrentamos a desafíos significativos. El proceso exigía mucho trabajo, añadiendo semanas de esfuerzo y decenas de horas para el equipo, pero no aportaba el valor esperado en la operacionalización. También descubrimos que la categorización general de los actores de amenaza y los vectores de acceso inicial carecía de la profundidad necesaria para la operacionalización. Lo que faltaba era una granularidad más fina, como Tácticas, Técnicas y Procedimientos (TTPs), y la categorización asociada de MITRE ATT&CK. Al reconocer esta brecha, centramos nuestra atención en aspectos que proporcionaran insumos más sustanciales para la operacionalización de los PIRs.
Este es un proceso de cinco pasos: Paso 1, identificar elementos organizacionales clave a partir de documentos estratégicos; Paso 2, mapear estos elementos con los activos de soporte; Paso 3, vincular los elementos con tipos de operaciones adversarias mediante una clasificación personalizada; Paso 4, evaluar riesgos con una matriz de probabilidad/impacto para determinar el atractivo de los elementos para los atacantes; y, finalmente, Paso 5, personalizar los PIRs para convertirlos en requisitos de inteligencia accionables.
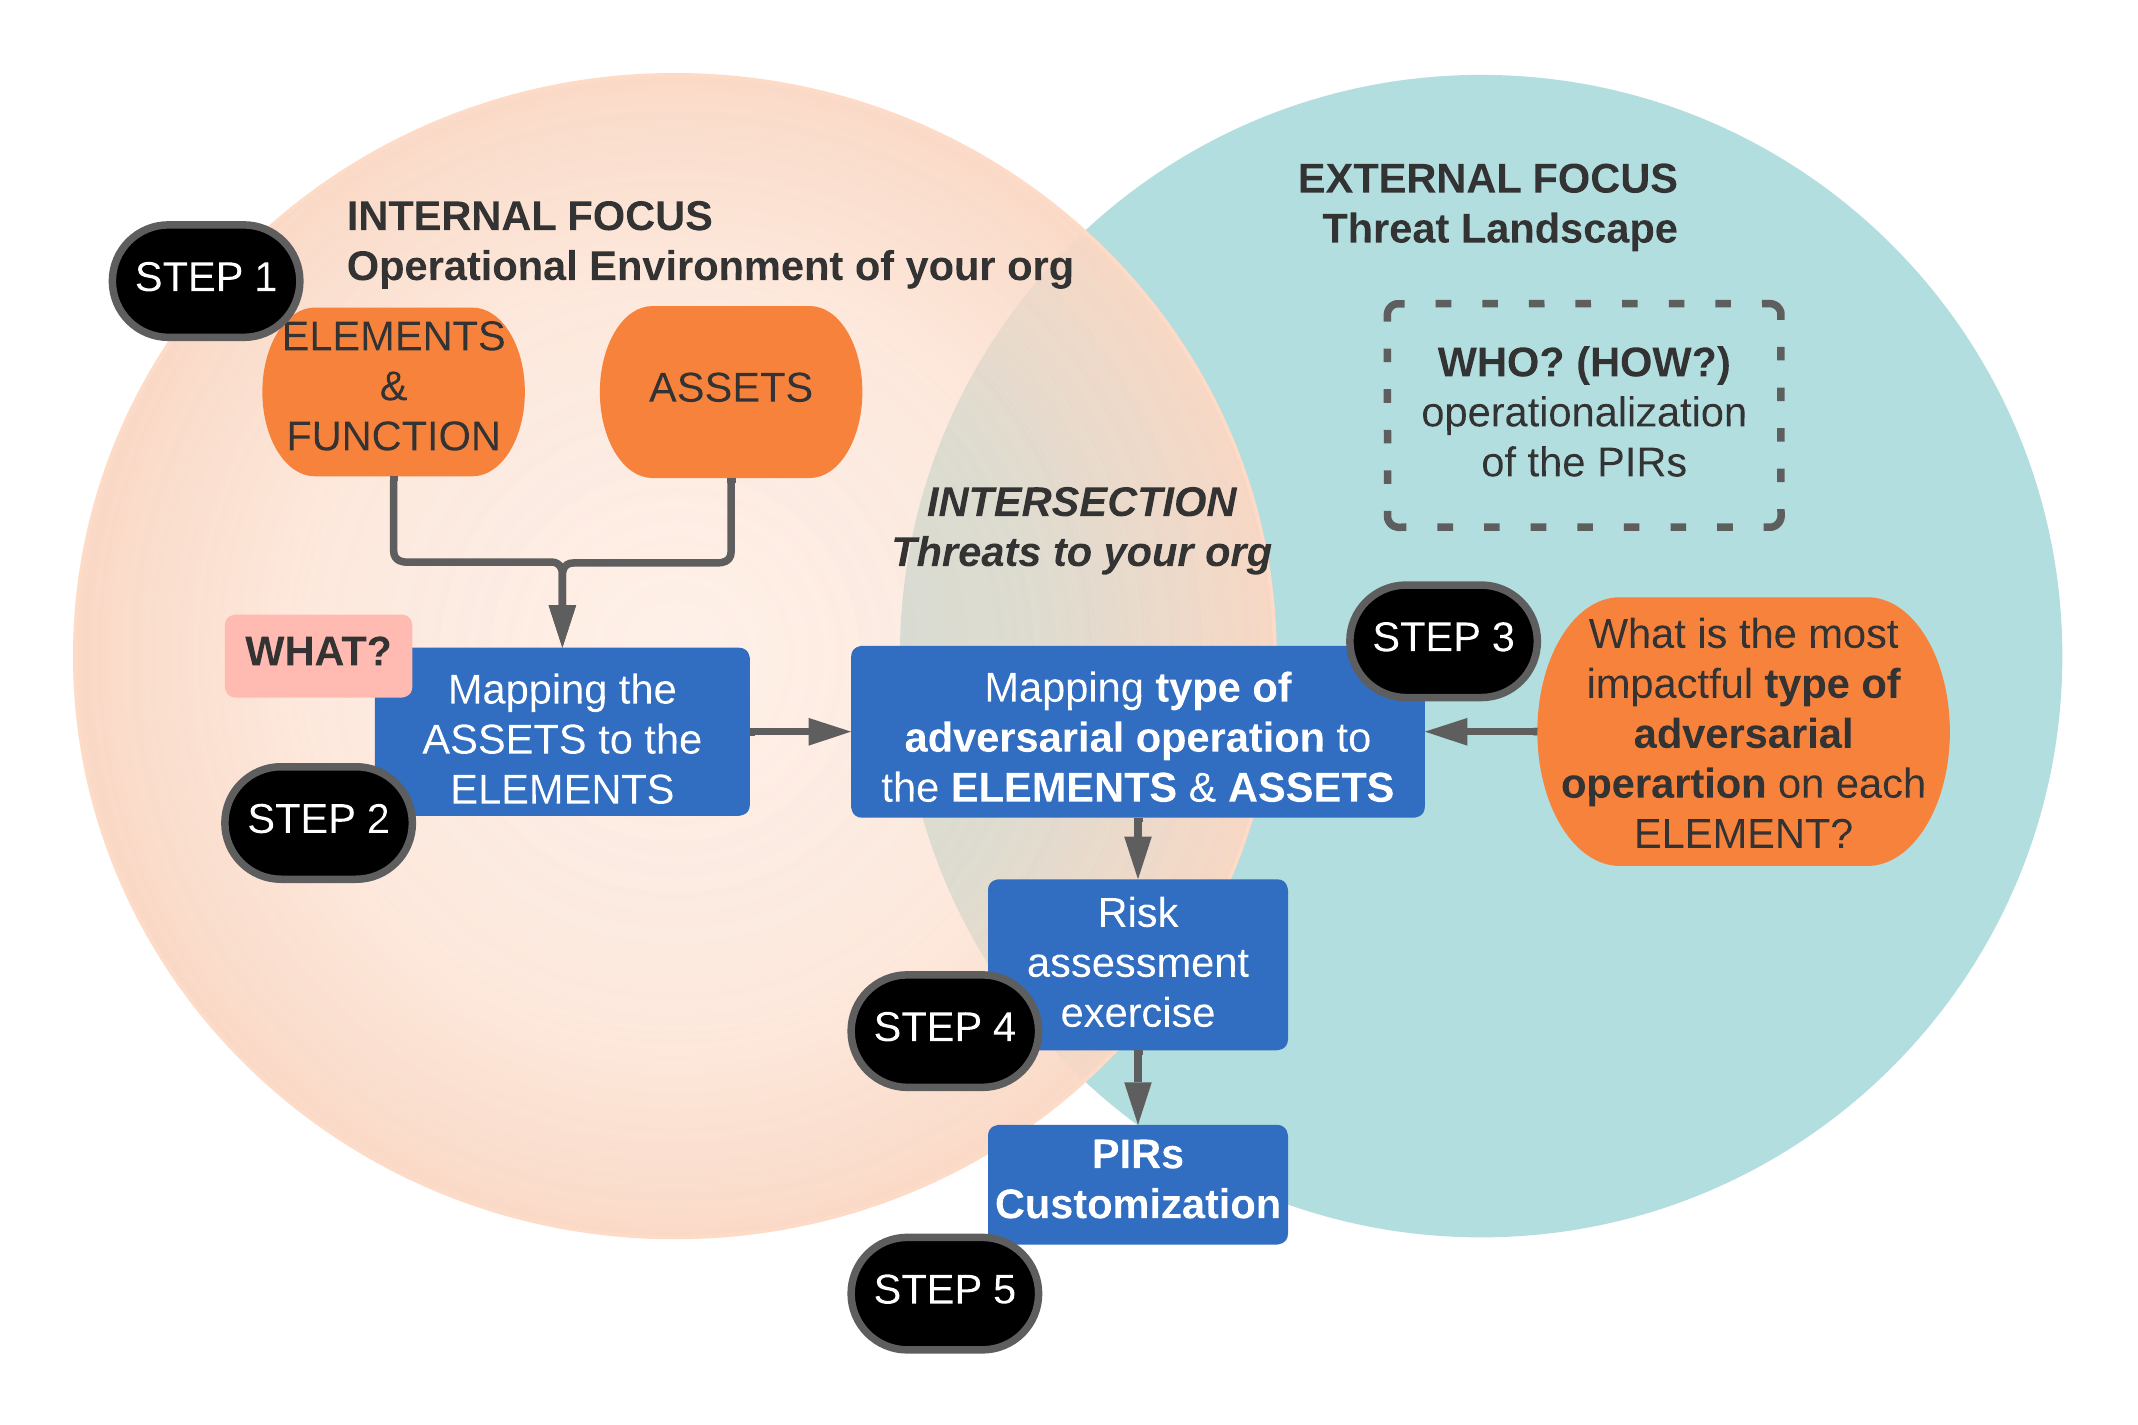
El paso inicial consiste en identificar los elementos centrales de tu organización. Estos elementos no están directamente relacionados con la seguridad de la información, pero son cruciales para definir la identidad de tu organización. Se derivan de documentos estratégicos de alto nivel, como informes anuales, estrategias de negocio, comunicaciones de la alta dirección e incluso la sección 'Acerca de' de tu sitio web. Estos documentos contienen palabras clave, temas o frases cortas que resumen la estrategia, la misión y la visión de tu organización.
Preguntas que pueden ayudarte a definir los ELEMENTOS de tu organización:
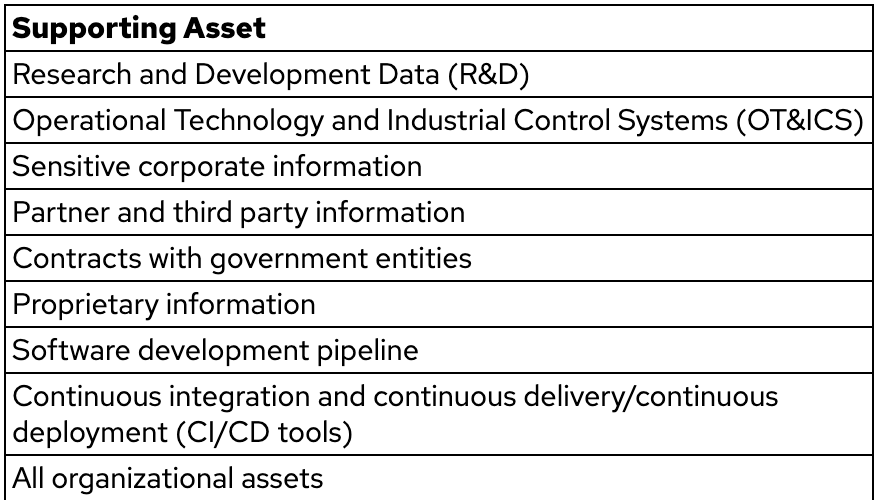
Estos elementos deben describir la esencia de tu organización, incluyendo tanto los aspectos obvios como los sutiles. Definen qué hace única a tu organización, por qué los clientes eligen tus productos o servicios y qué te diferencia de los competidores. Esto también incluye datos valiosos como información propietaria, I+D, relaciones con socios e información corporativa sensible.
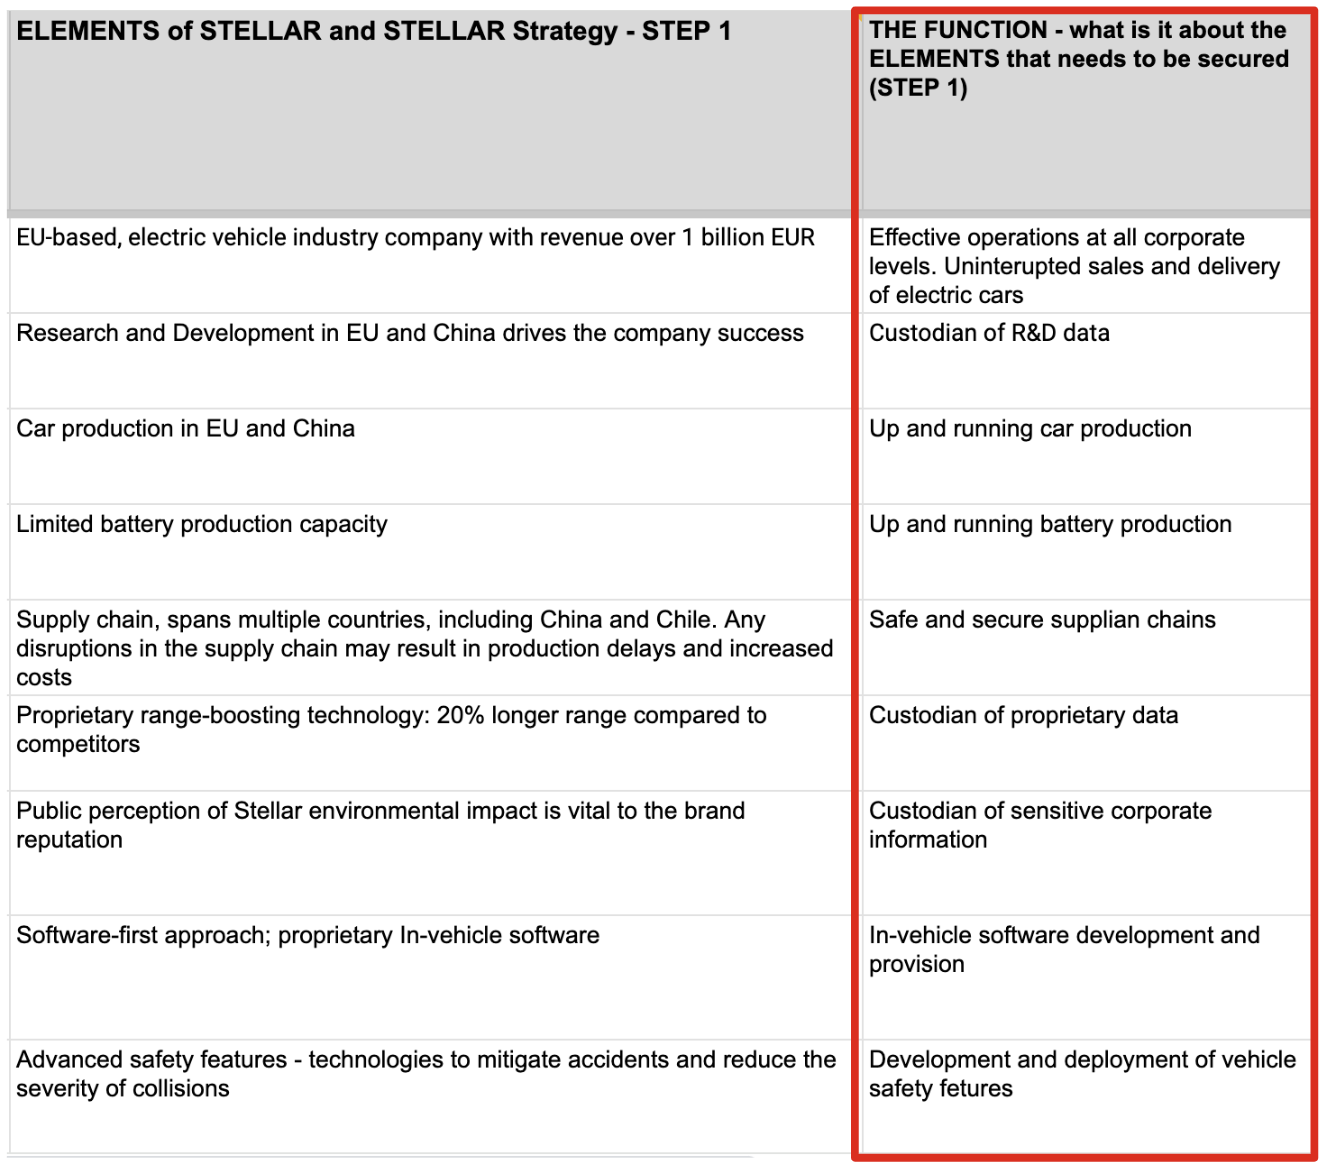
Ejemplos de los elementos para un productor ficticio de vehículos eléctricos, Stellar Electric[^1]:
SUB-PASO: FUNCIÓN Vinculado a estos elementos hay un sub-paso llamado 'Función'. Conecta los elementos con la seguridad de la información al aclarar qué debe protegerse desde el punto de vista de la seguridad de la información. Por ejemplo, si un elemento es 'capacidad limitada de producción de baterías', su función podría ser garantizar la producción continua de baterías. Este contexto ayuda a comprender el elemento desde una perspectiva de seguridad de la información y orienta el posterior ejercicio de evaluación de riesgos.
Resultado: Hoja que enumera los ELEMENTOS y la FUNCIÓN de los ELEMENTOS de tu organización