 redbyte1337/graphspy
Herramienta de acceso inicial y post-explotación para Entra ID y M365 con una interfaz gráfica basada en navegador


   ________                             _________
  /       /  by RedByte1337    __      /        /
 /  _____/___________  ______ |  |__  /   _____/_____ ______
/   \  __\_  __ \__  \ \____ \|  |  \ \_____  \\____ \   |  |
\    \_\  \  | \/  __ \|  |_> |   \  \/        \  |_> \___  |
 \______  /__|  |____  |   __/|___|  /_______  /   ___/ ____|
        \/           \/|__|        \/        \/|__|   \/
Lo siguiente describe el proceso de instalación recomendado usando pipx para evitar conflictos de dependencias.
GraphSpy está diseñado para funcionar en todos los sistemas operativos, aunque se probó principalmente en Linux y Windows.
Para otras opciones de instalación e instrucciones detalladas, consulta la página de Instalación en la wiki.
# Install pipx (skip this if you already have it)
apt install pipx
pipx ensurepath

# Install the latest version of GraphSpy from pypi
pipx install graphspy
Después de la instalación, la aplicación se puede lanzar usando el comando graphspy desde cualquier ubicación del sistema.
Ejecutar GraphSpy sin argumentos de línea de comandos lo lanzará y lo dejará disponible en http://127.0.0.1:5000 por defecto.
graphspy
¡Ahora simplemente abre http://127.0.0.1:5000 en tu navegador favorito para empezar!
Usa los argumentos -i y -p para modificar la interfaz y el puerto de escucha.
# Run GraphSpy on http://192.168.0.10
graphspy -i 192.168.0.10 -p 80
# Run GraphSpy on port 8080 on all interfaces
graphspy -i 0.0.0.0 -p 8080
Para instrucciones detalladas y otros argumentos de línea de comandos, consulta la página de Ejecución en la wiki.
Consulta la Wiki de GitHub para obtener todos los detalles de uso.
Para una vista rápida de las funciones, consulta la publicación oficial del blog de lanzamiento.
Si contribuyes a GraphSpy o modificas su funcionamiento interno, comienza aquí:
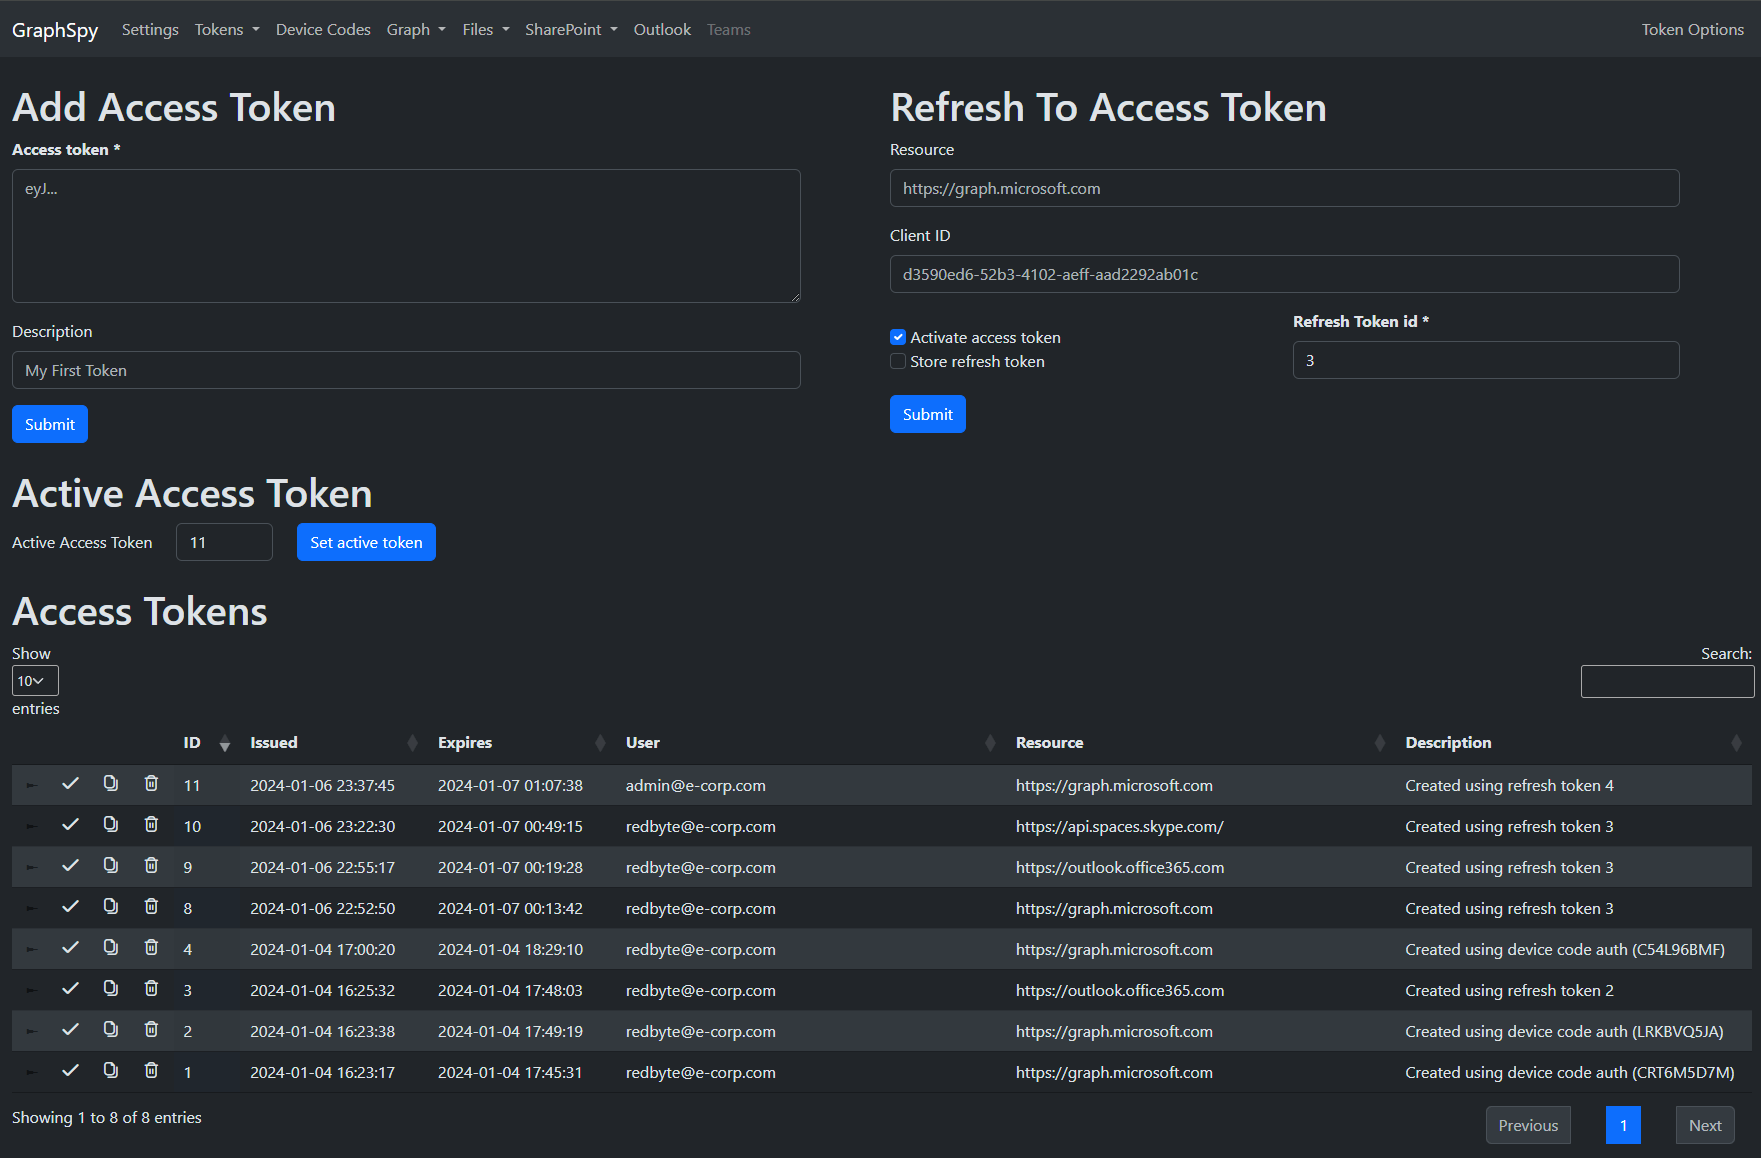
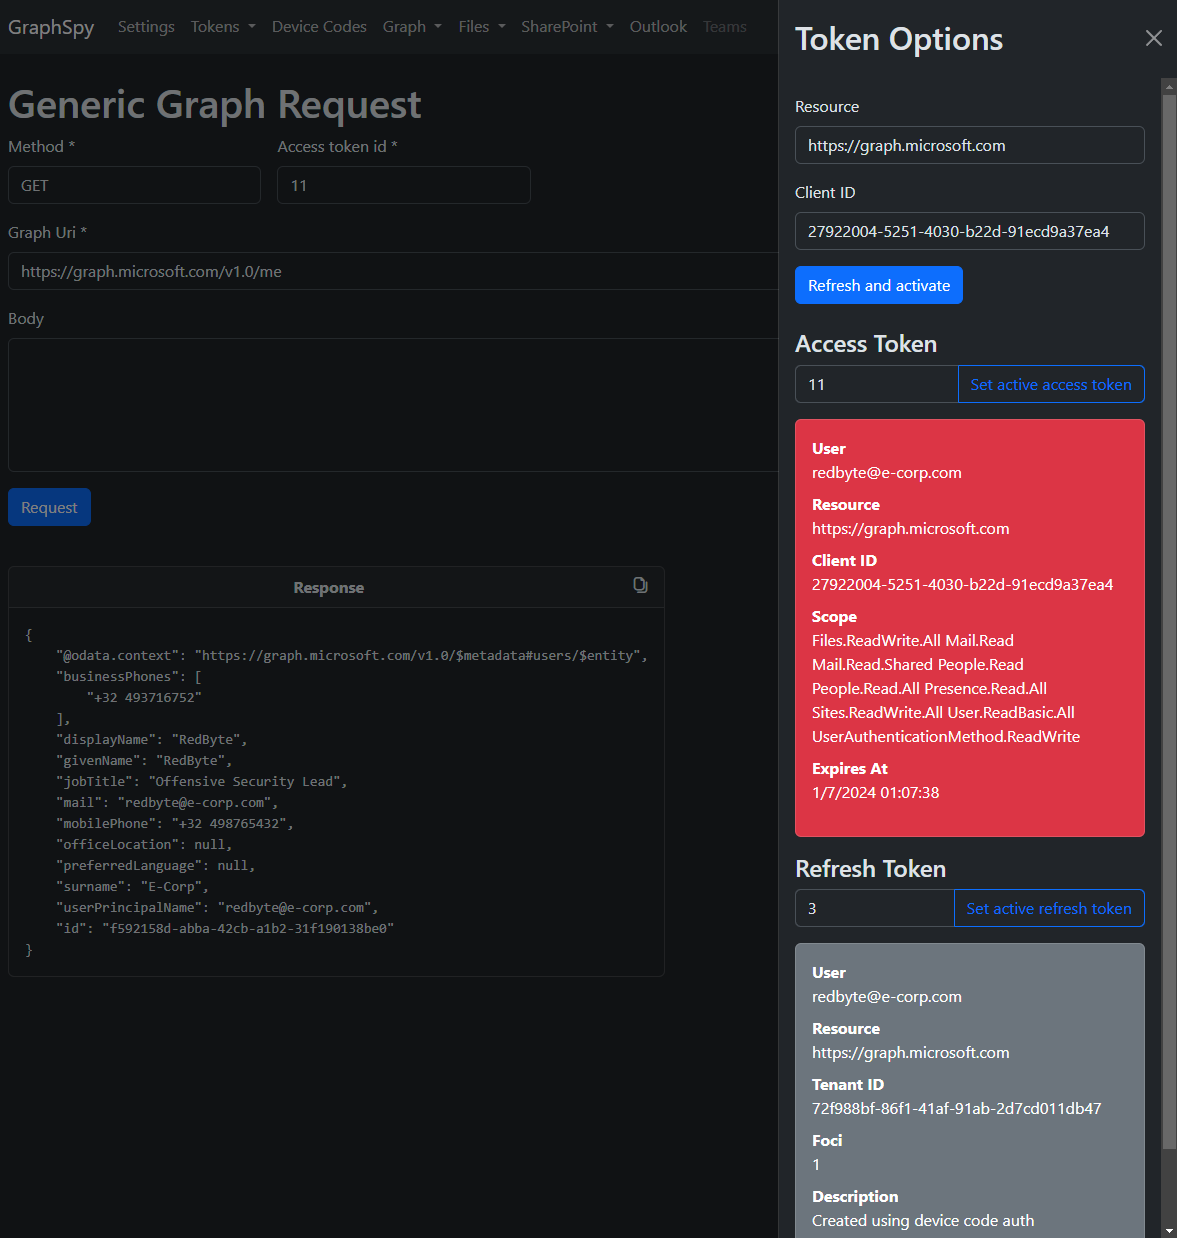
Almacena tus tokens de acceso y actualización para múltiples usuarios y alcances en un solo lugar.
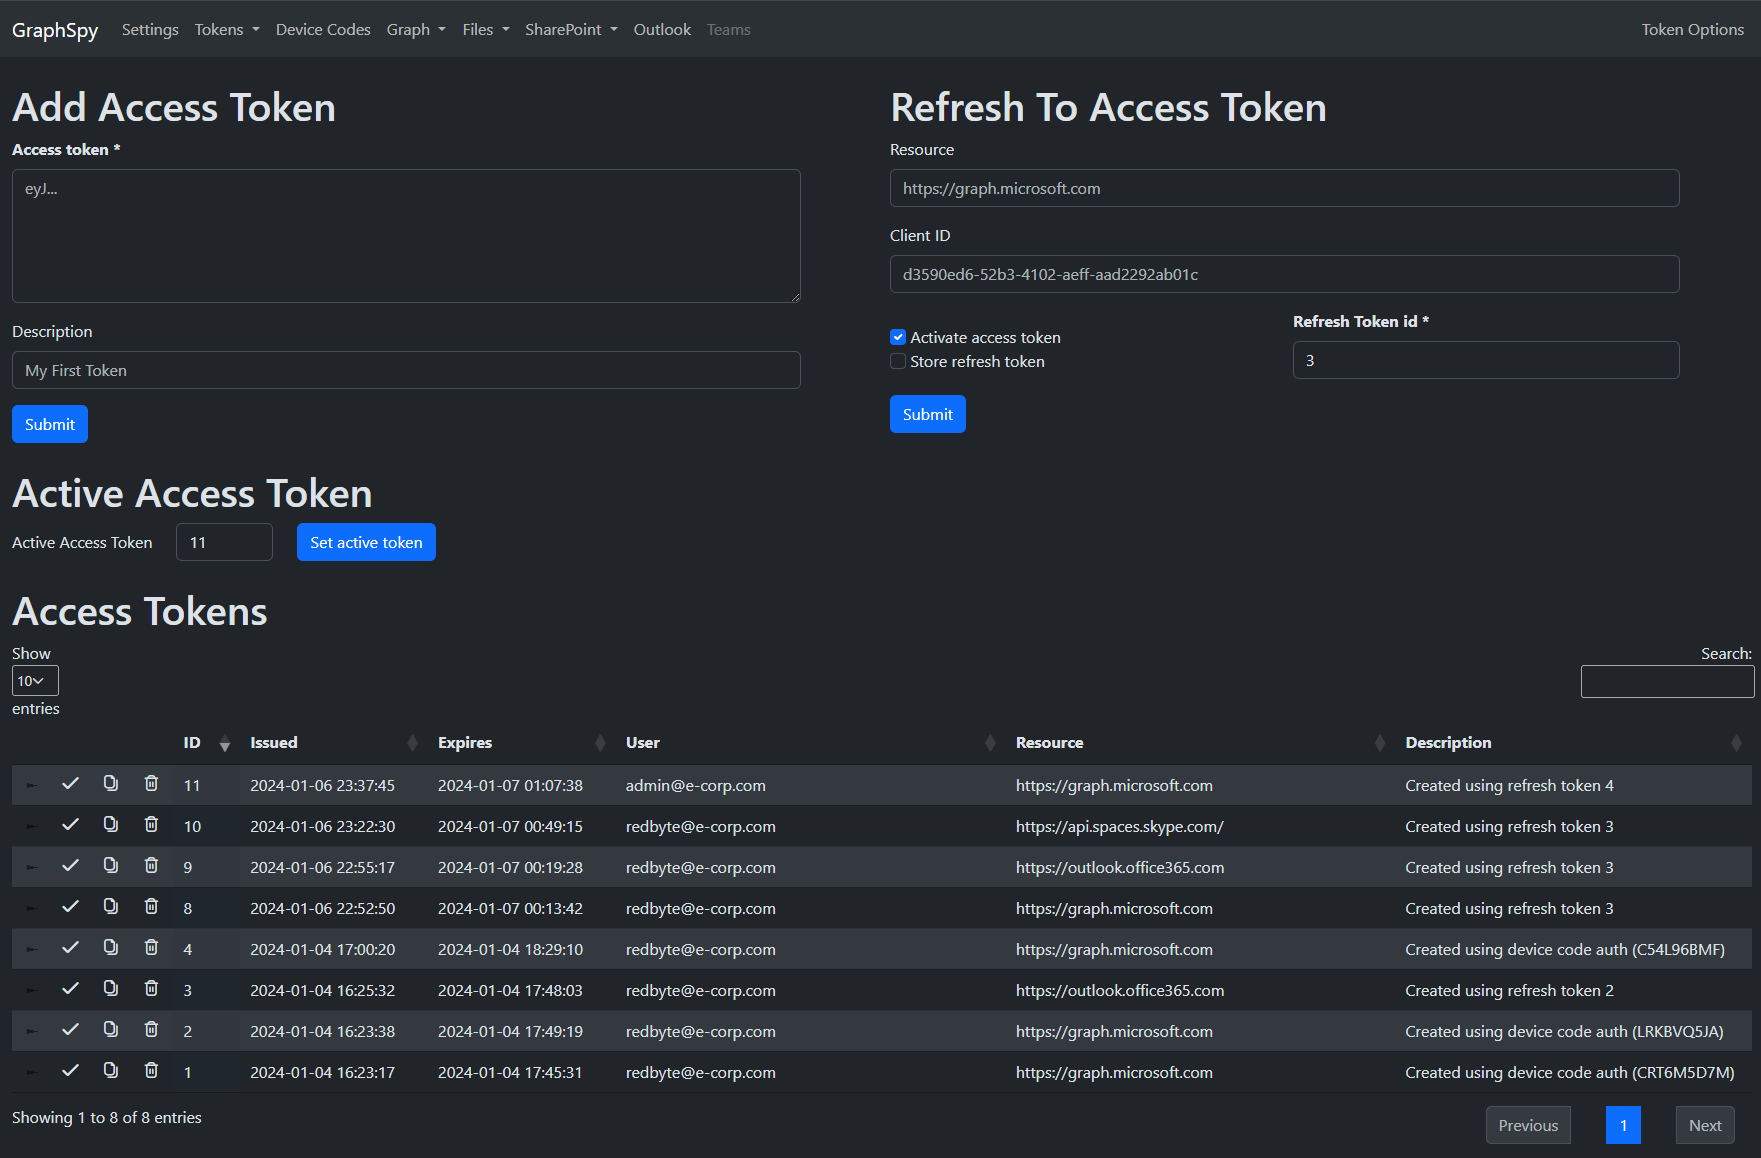
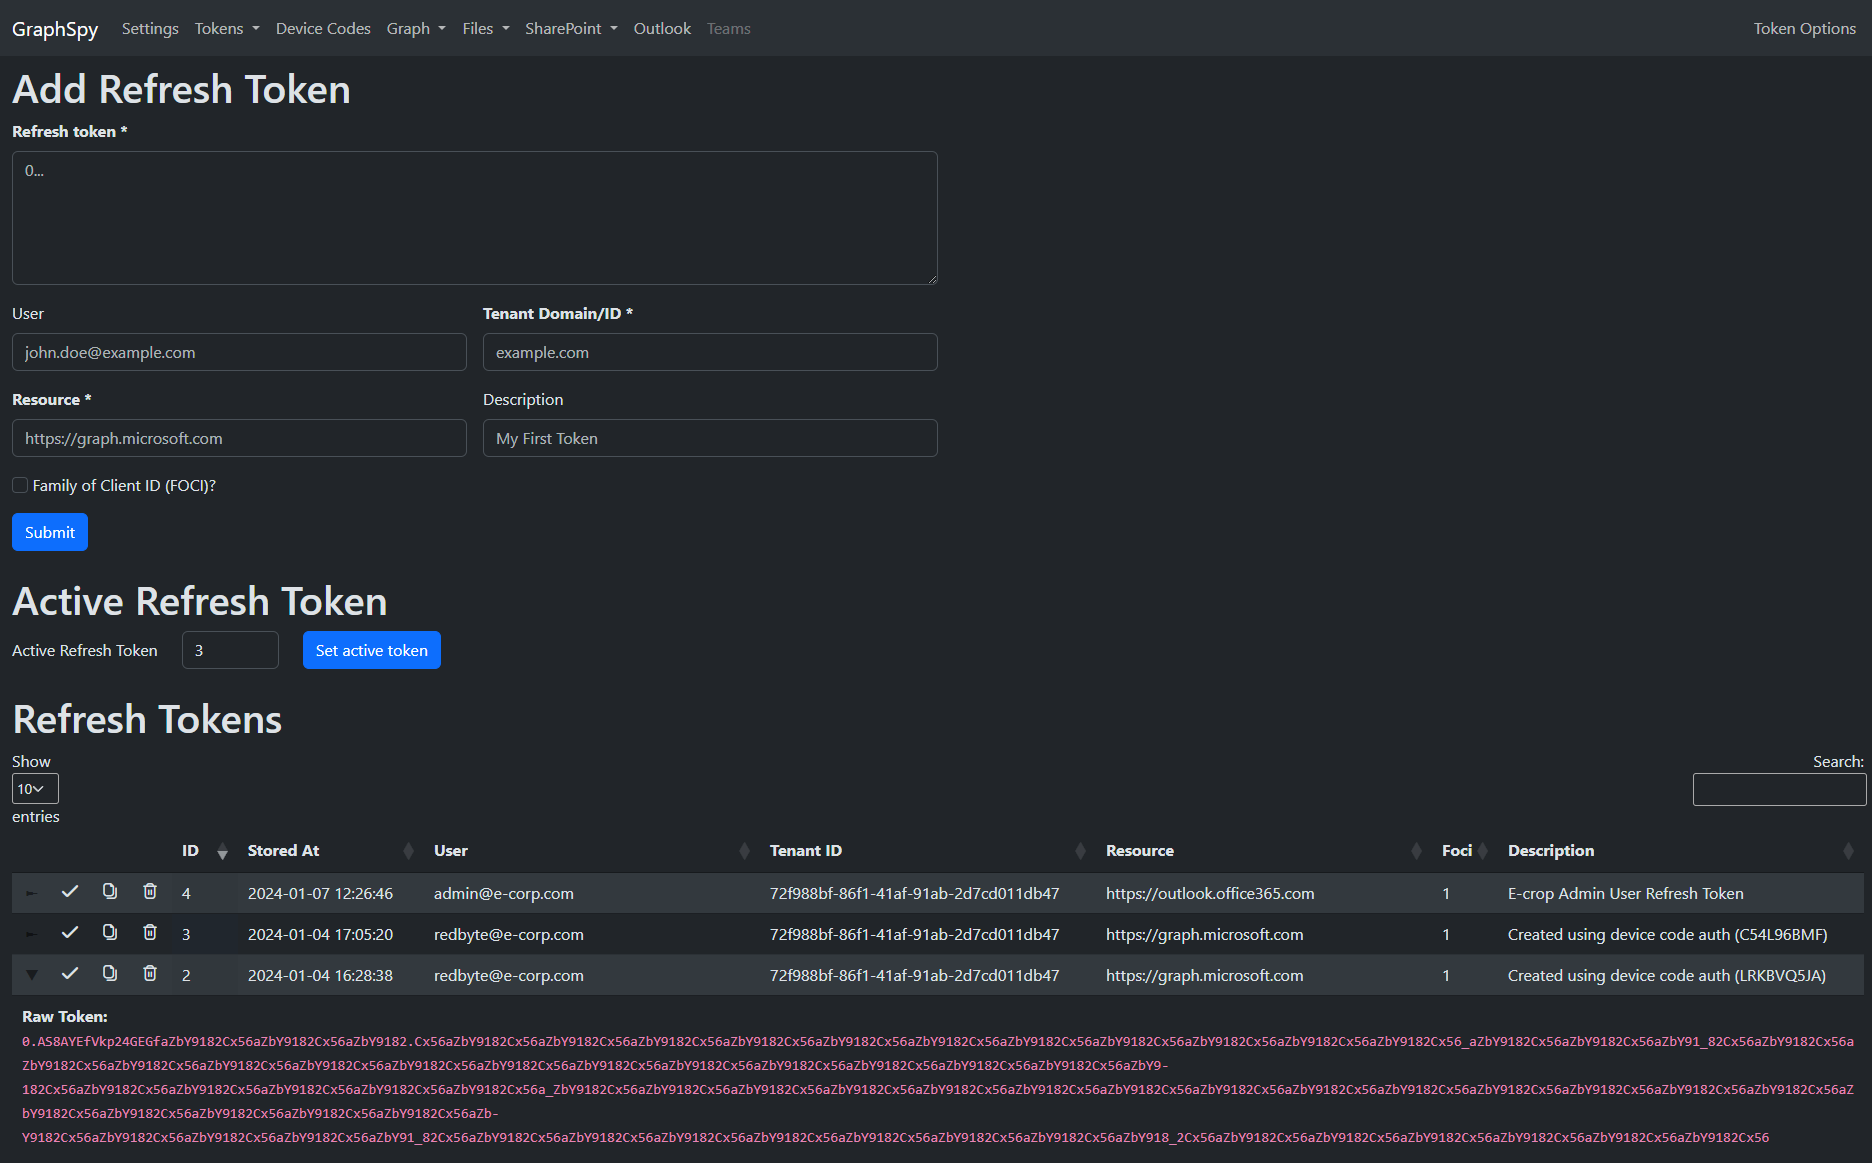
Cambia fácilmente entre ellos o solicita nuevos tokens de acceso desde cualquier página.
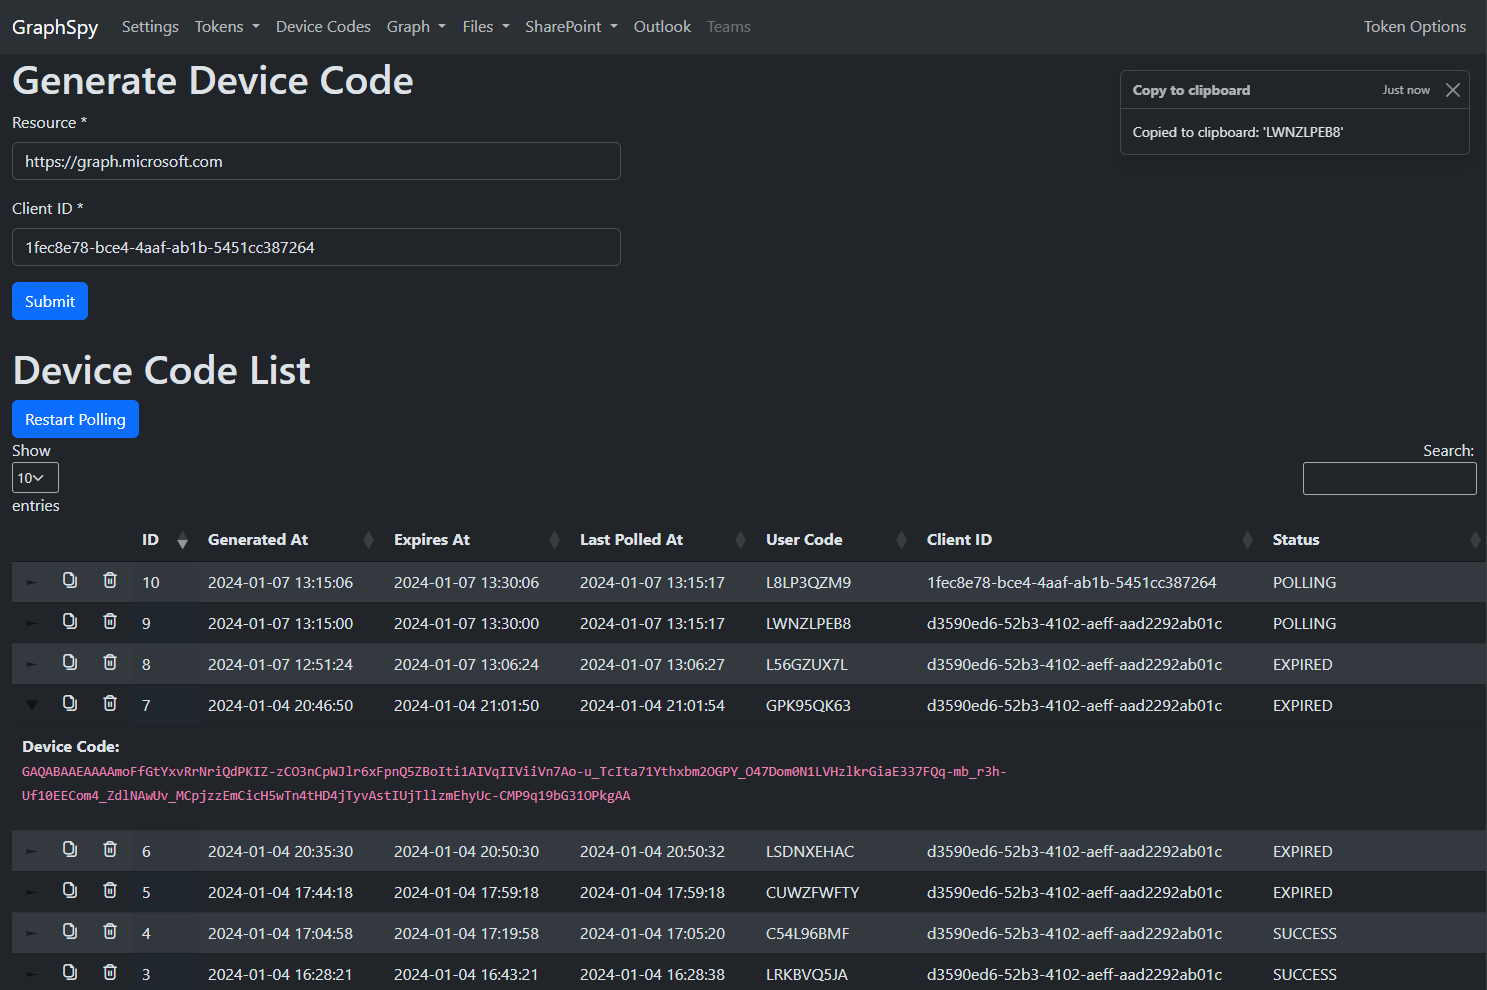
Crea y consulta fácilmente múltiples códigos de dispositivo a la vez. Si un usuario usó el código de dispositivo para autenticarse, GraphSpy almacenará automáticamente el token de acceso y actualización en su base de datos.
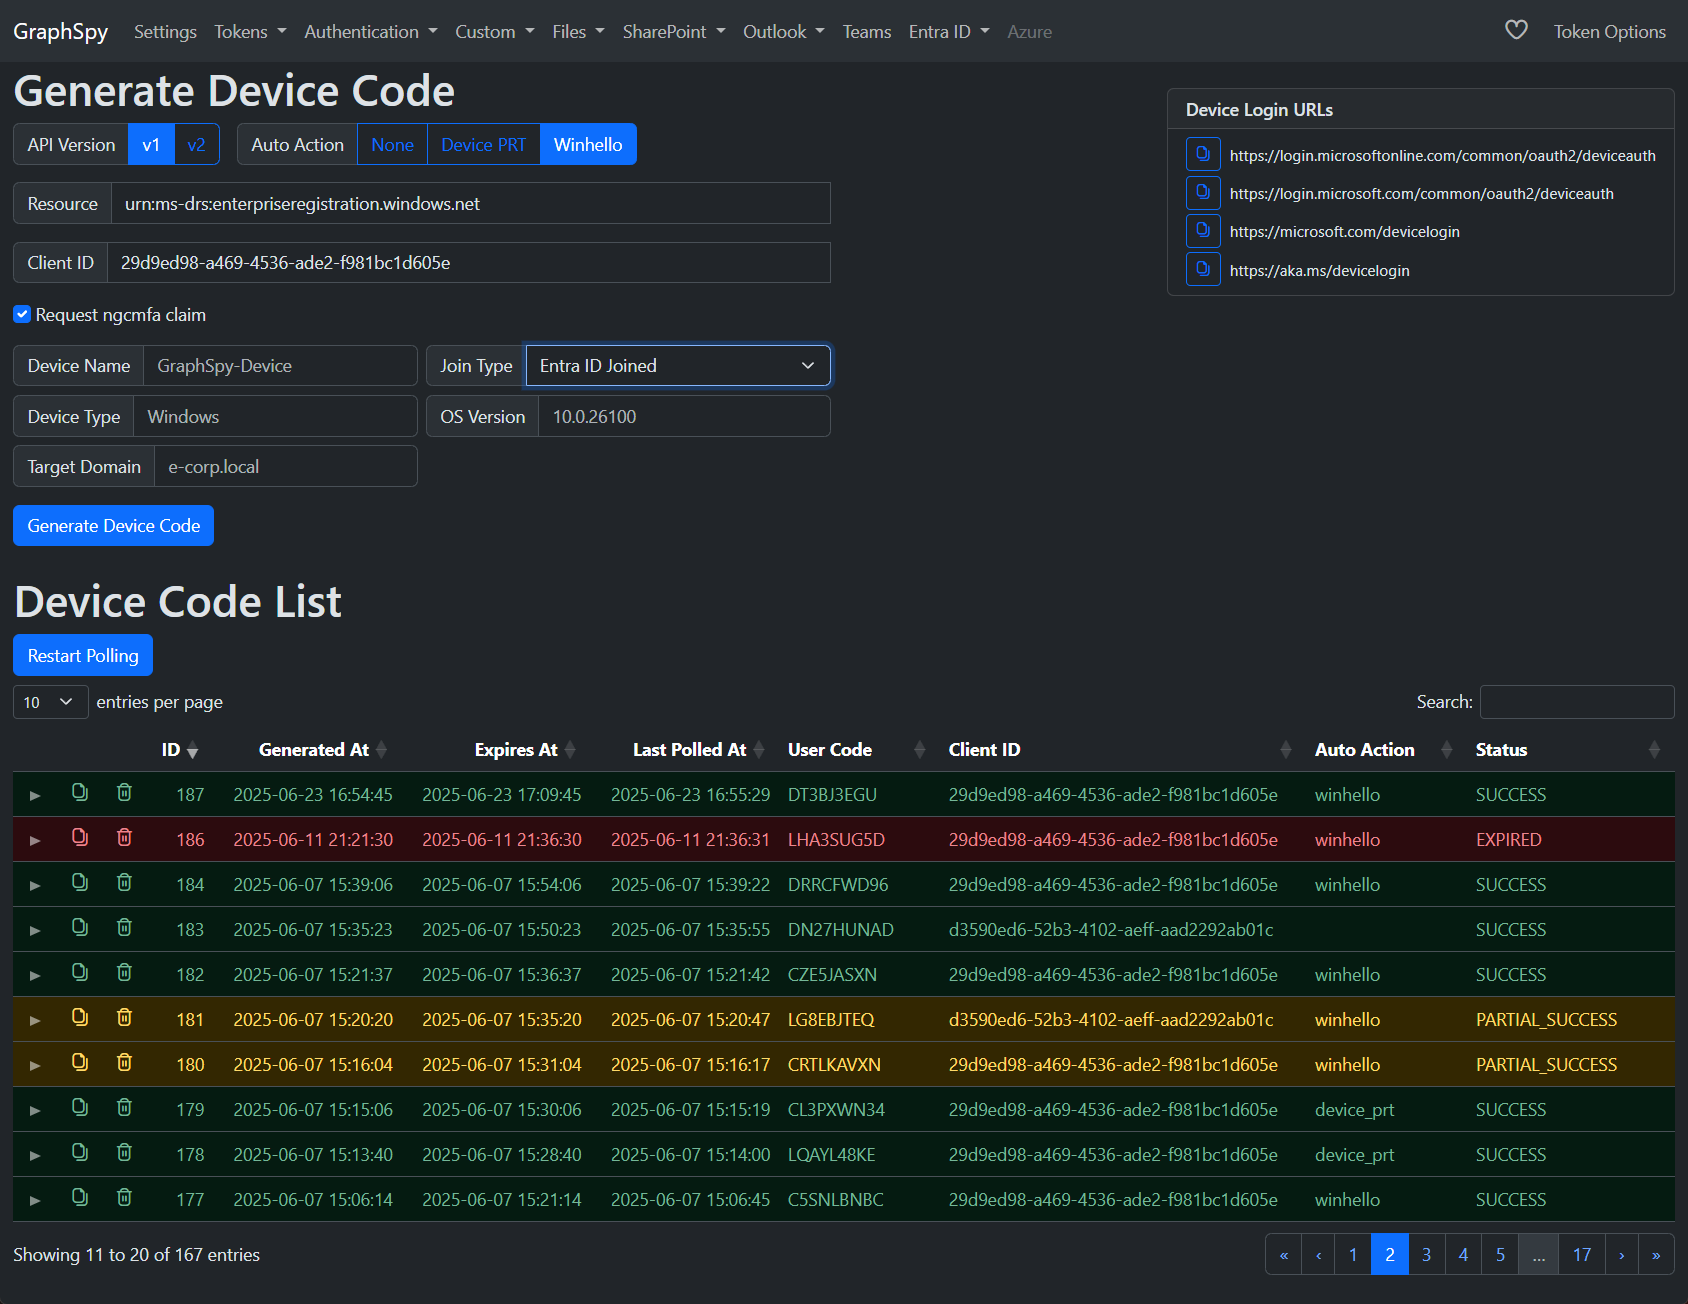
Configura acciones automáticas que se ejecuten al instante después de una autenticación exitosa con código de dispositivo.
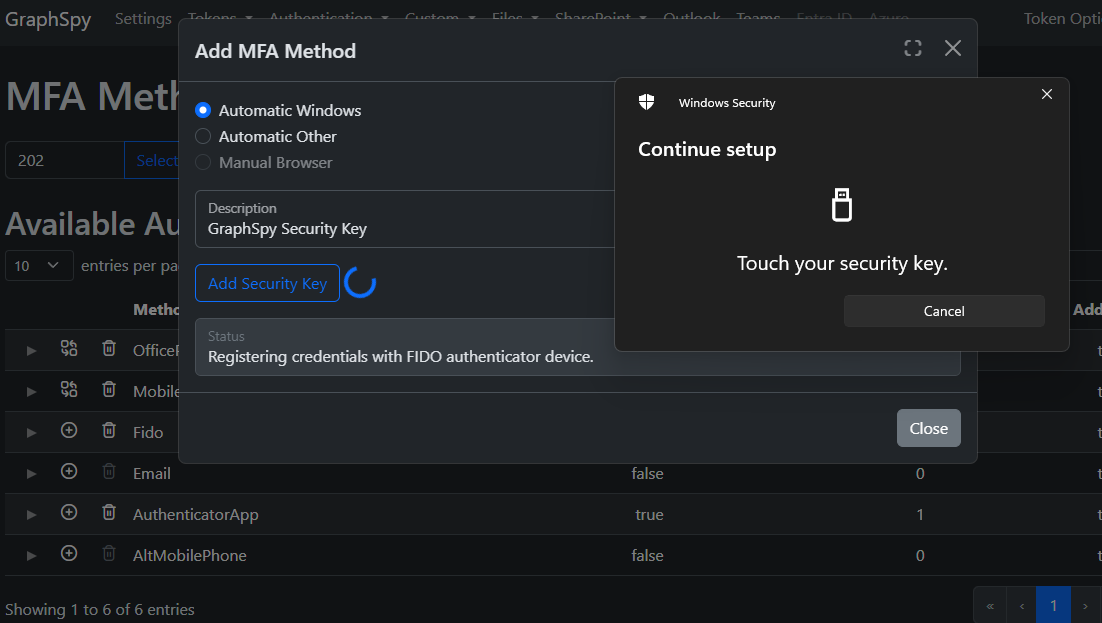
Ve, modifica y crea métodos MFA vinculados a la cuenta del usuario.
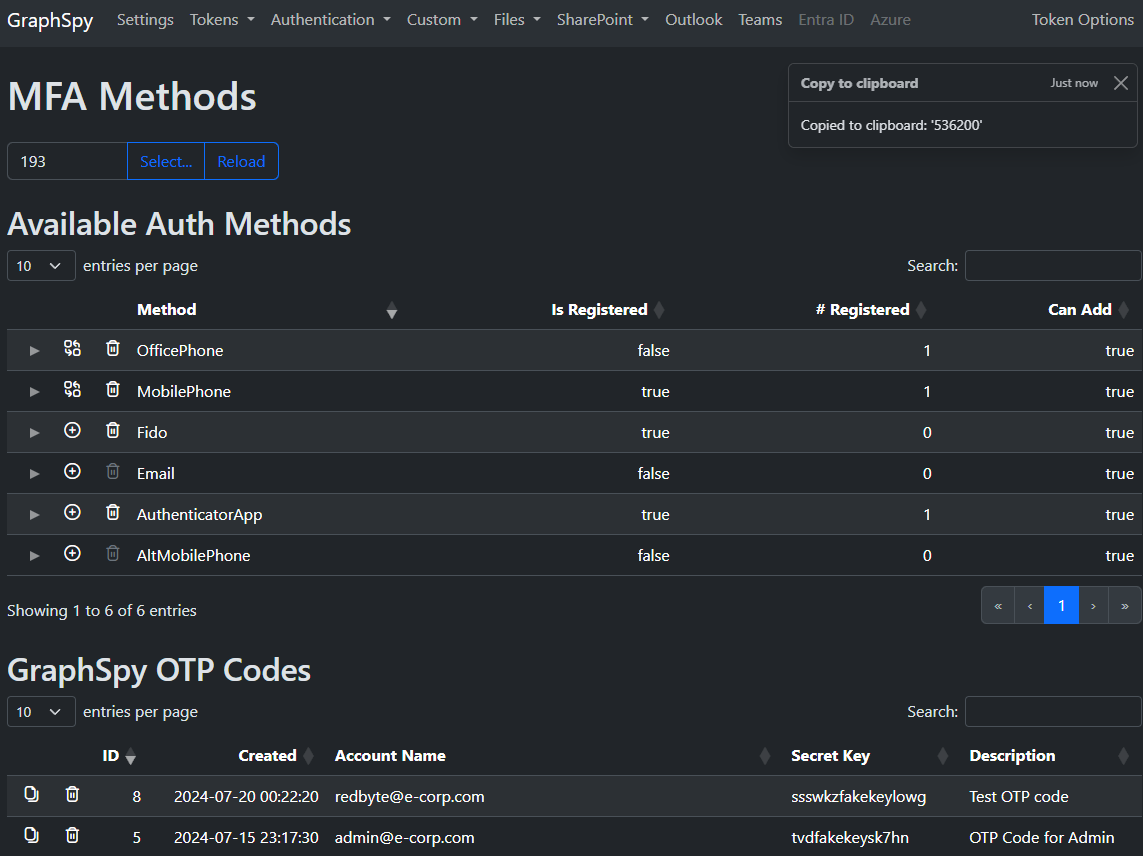
Los siguientes métodos MFA se pueden agregar desde GraphSpy para establecer persistencia:
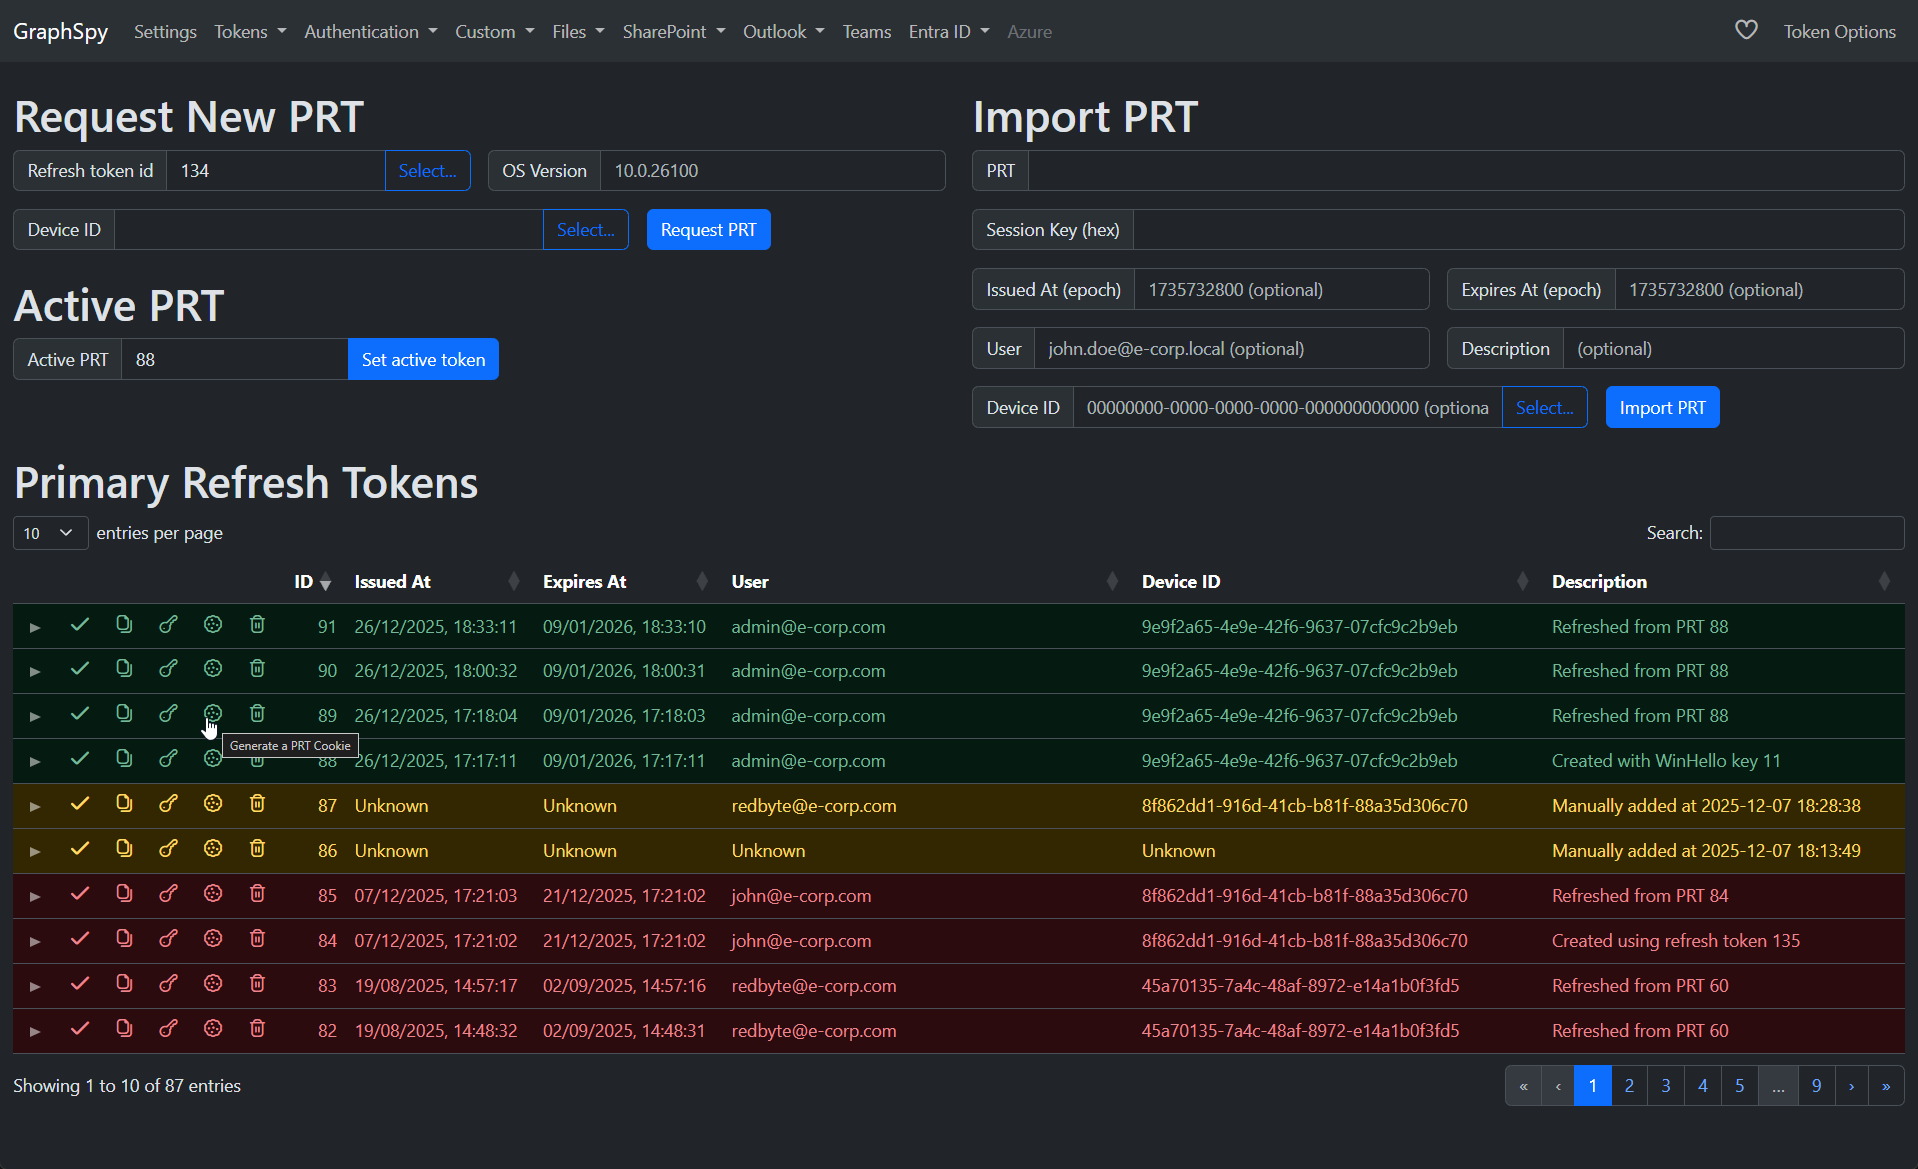
Solicita, importa o usa tokens de actualización principal desde GraphSpy.
Estos PRT son mucho más potentes que los tokens de actualización normales, ya que no están vinculados a una aplicación específica, sino que pueden usarse para obtener tokens de acceso para CUALQUIER aplicación/alcance como el usuario (tanto FOCI como no FOCI).
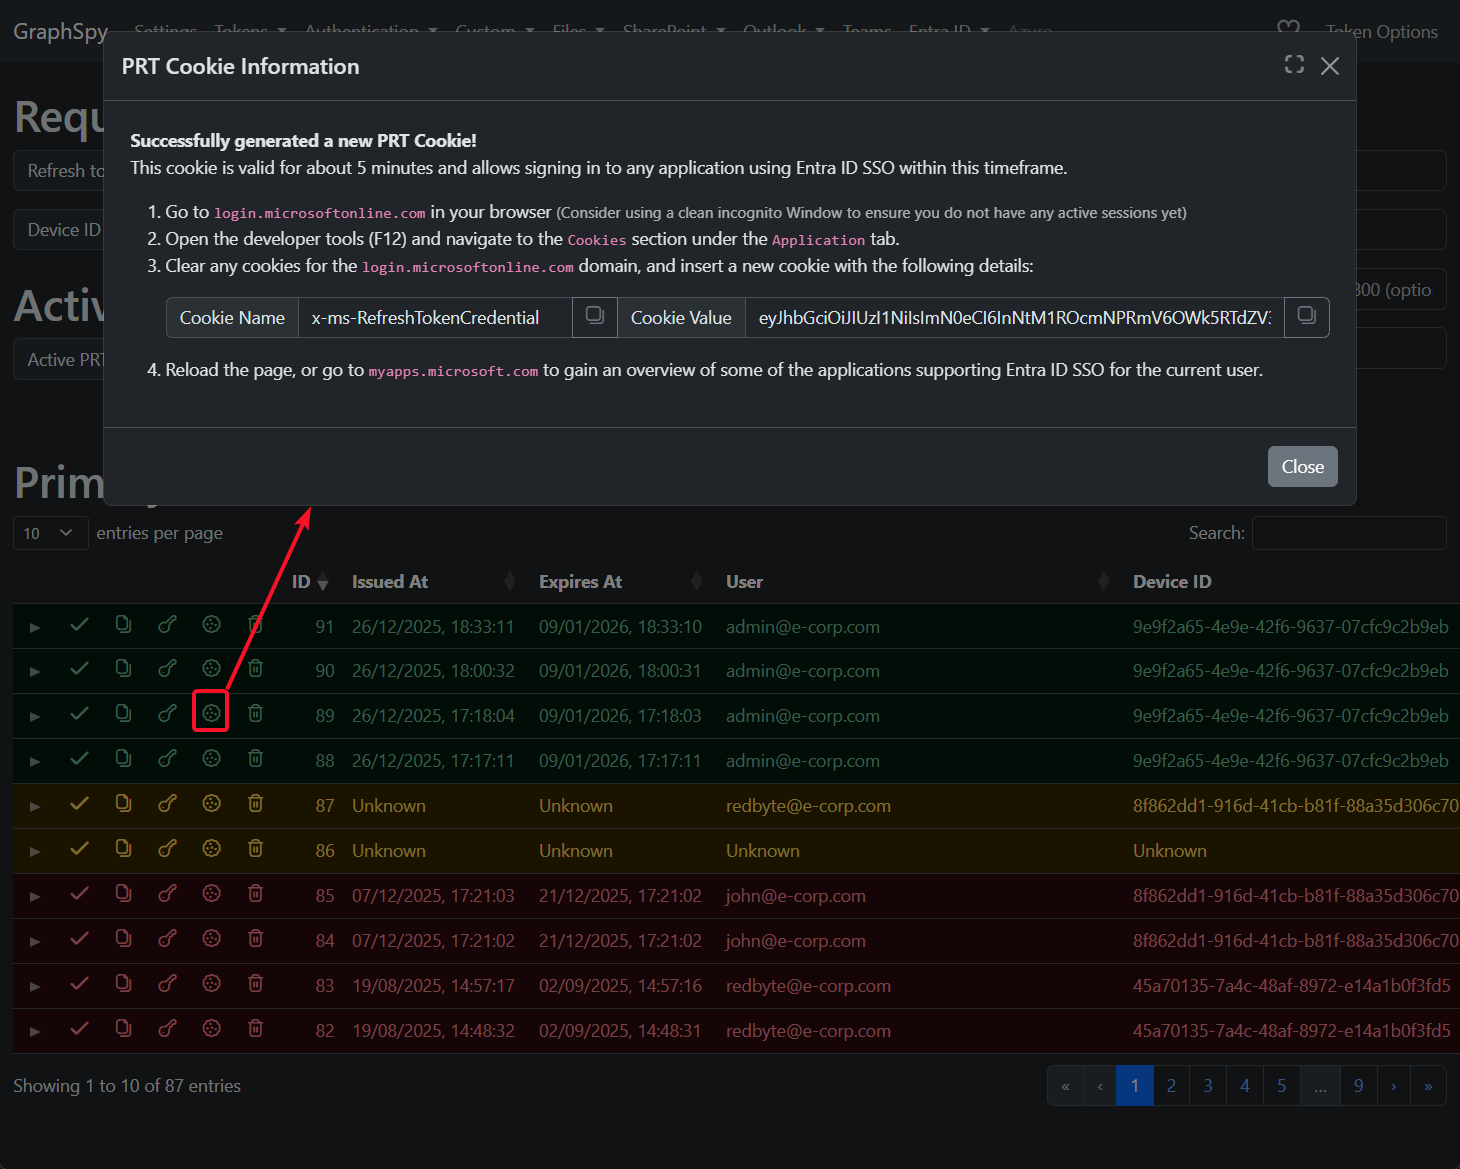
Además, estos tokens PRT se pueden usar para generar cookies PRT, que se pueden importar directamente en un navegador para proporcionar un acceso interactivo completo a cualquier aplicación web integrada con el SSO de Entra ID.
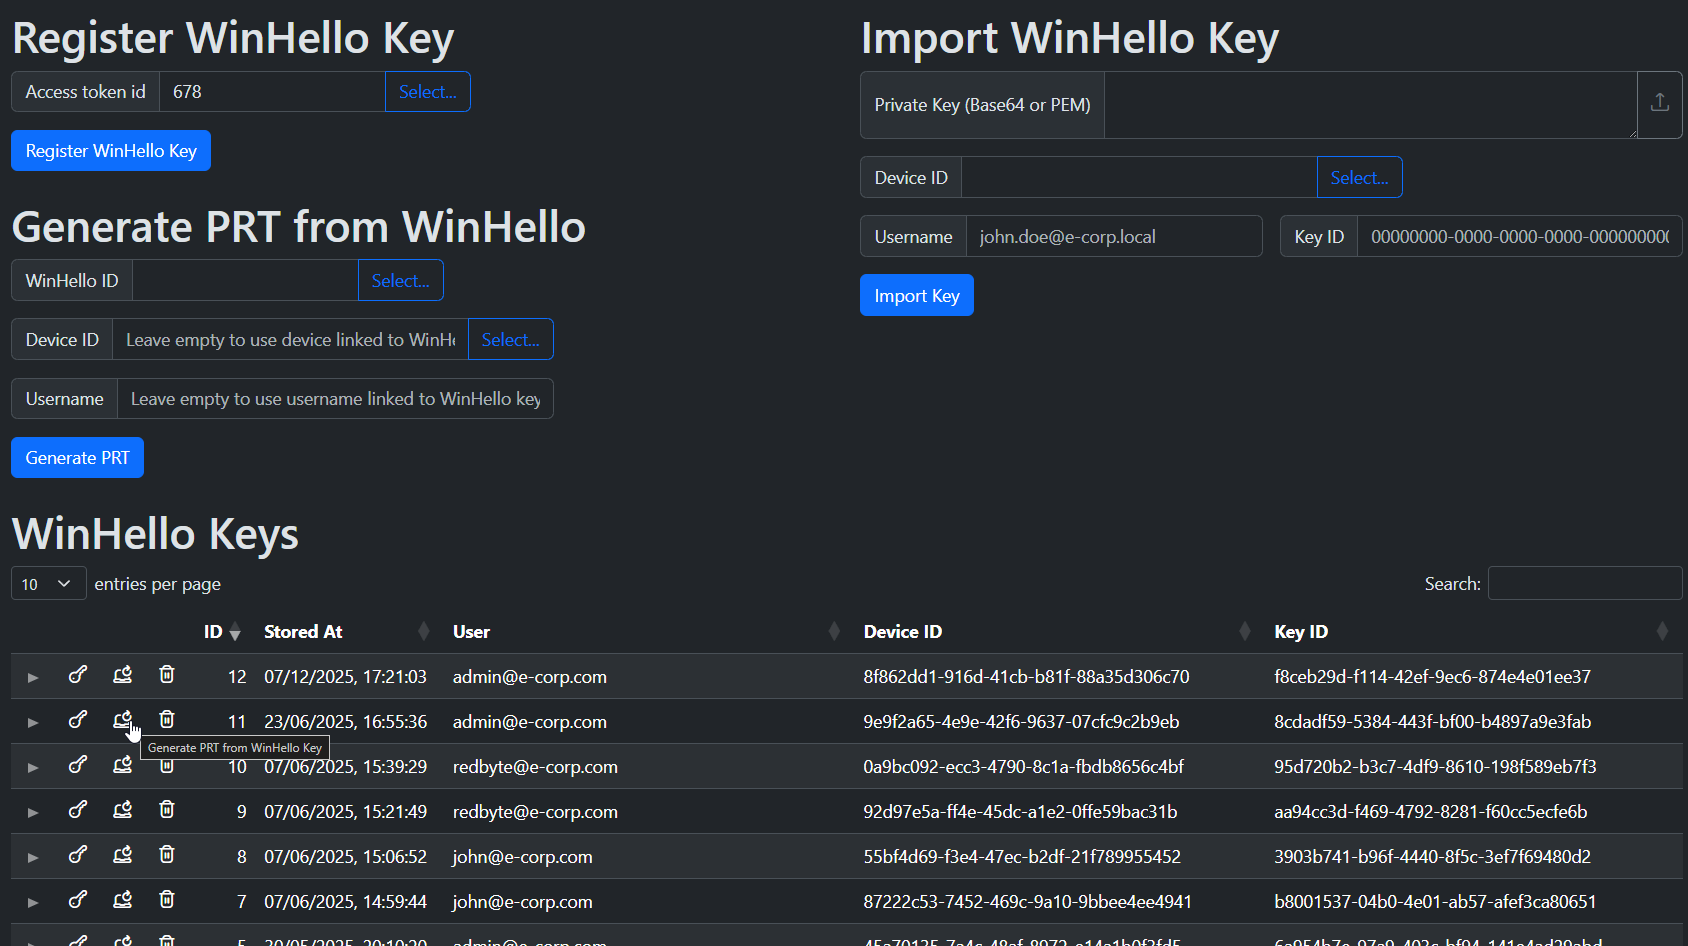
Registra claves de Windows Hello For Business (whfb) en GraphSpy para una combinación de usuario y dispositivo, o impórtalas desde otra herramienta o un dispositivo comprometido.
Estas claves WinHello se pueden usar para generar nuevos Tokens de Actualización Principal para el usuario, incluso después de restablecimientos de contraseña, ¡lo que las convierte en una persistencia de cuenta muy potente!