
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-46805_CVE-2024-21887 — El script en este repositorio solo comprueba si existen las vulnerabilidades especificadas en el producto Ivanti Connect Secure. | Kitploit
Herramientas/GitHubGitHub/raminkarimkhani1996/cve-2023-46805_cve-2024-21887
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAutenticación
GitHubraminkarimkhani1996/cve-2023-46805_cve-2024-21887

CVE-2023-46805_CVE-2024-21887

El script en este repositorio solo comprueba si existen las vulnerabilidades especificadas en el producto Ivanti Connect Secure.

Ver Repositorio
5117hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-46805_CVE-2024-21887

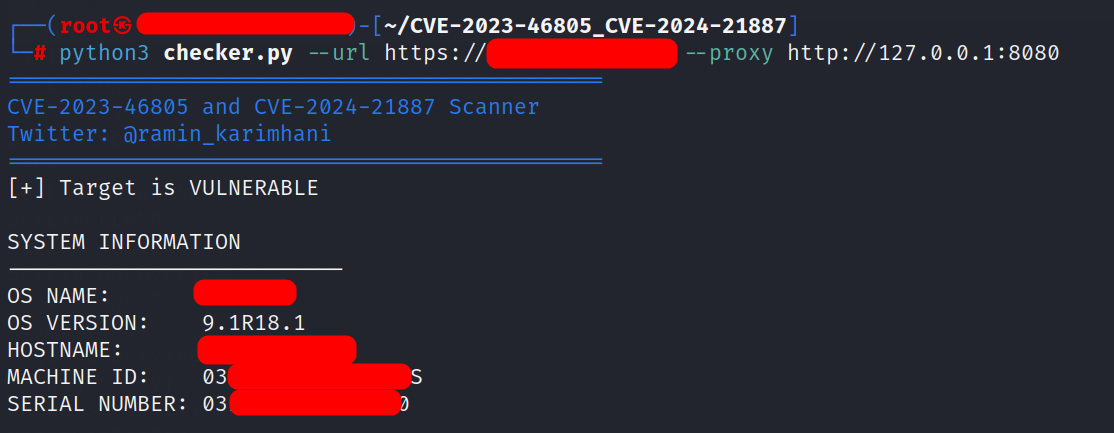
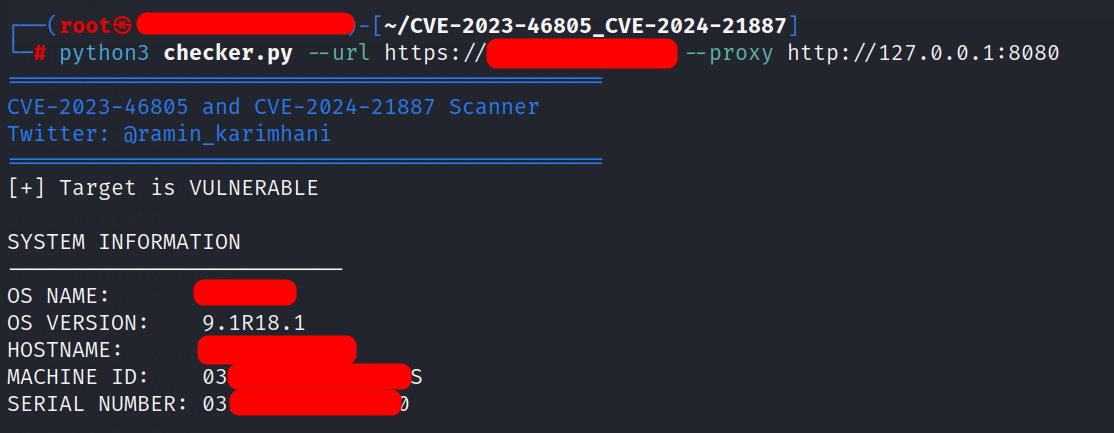
El script en este repositorio comprueba y explota las vulnerabilidades CVE-2023-46805 (Bypass de autenticación) y CVE-2024-21887 (Ejecución remota de código) que existen en el producto Ivanti Connect Secure. Puede consultar los detalles de la vulnerabilidad en este enlace (https://labs.watchtowr.com/welcome-to-2024-the-sslvpn-chaos-continues-ivanti-cve-2023-46805-cve-2024-21887/).

USO:

Uso básico: python3 CVE-2023-46805_CVE-2024-21887.py --url <URL_ADDRESS>

Uso con proxy: python3 CVE-2023-46805_CVE-2024-21887.py --url <URL_ADDRESS> --proxy <PROXY_ADDRESS>

Uso del exploit: python3 CVE-2023-46805_CVE-2024-21887.py --url <URL_ADDRESS> --cmd <OS_COMMAND>
Descargar herramienta