 r57-labs/chaos
Utilidad de escaneo de IP de origen desarrollada con ChatGPT

chaos es un escáner de IP de 'origen' desarrollado por RST en colaboración con ChatGPT. Es una utilidad de nicho con una audiencia prevista de probadores de penetración y cazadores de bugs principalmente.
Una IP de origen es una expresión técnica que describe la dirección IP pública final para sitios web que se sirven públicamente a través de terceros. Si desea comprender mejor por qué alguien podría estar interesado en las IP de origen, consulte nuestra entrada de blog.
chaos fue prototipado rápidamente desde la idea hasta una prueba de concepto funcional en menos de 24 horas utilizando nuestros principios de DevOps con ChatGPT.
usage: chaos.py [-h] -f FQDN -i IP [-a AGENT] [-C] [-D] [-j JITTER] [-o OUTPUT] [-p PORTS] [-P] [-r] [-s SLEEP] [-t TIMEOUT] [-T] [-v] [-x]
         _..._
     .-'`     `'-.
   __|___________|__
   \               /
    `._  CHAOS _.'
       `-------`
         /   \\
        /     \\
       /       \\
      /         \\
     /           \\
    /             \\
   /               \\
  /                 \\
 /                   \\
/_____________________\\
CHAtgpt Origin-ip Scanner
 _______ _______ _______ _______ _______
|\\     /|\\     /|\\     /|\\     /|\\/|
| +---+ | +---+ | +---+ | +---+ | +---+ |
| |H  | | |U  | | |M  | | |A  | | |N  | |
| |U  | | |S  | | |A  | | |N  | | |C  | |
| |M  | | |E  | | |N  | | |C  | | |O  | |
| |A  | | |R  | | |C  | | |   | | |L  | |
| +---+ | +---+ | +---+ | +---+ | +---+ |
|/_____|\\_____|\\_____|\\_____|\\_____\\

 Origin IP Scanner developed with ChatGPT
 cha*os (n): complete disorder and confusion
 (ver: 0.9.4)
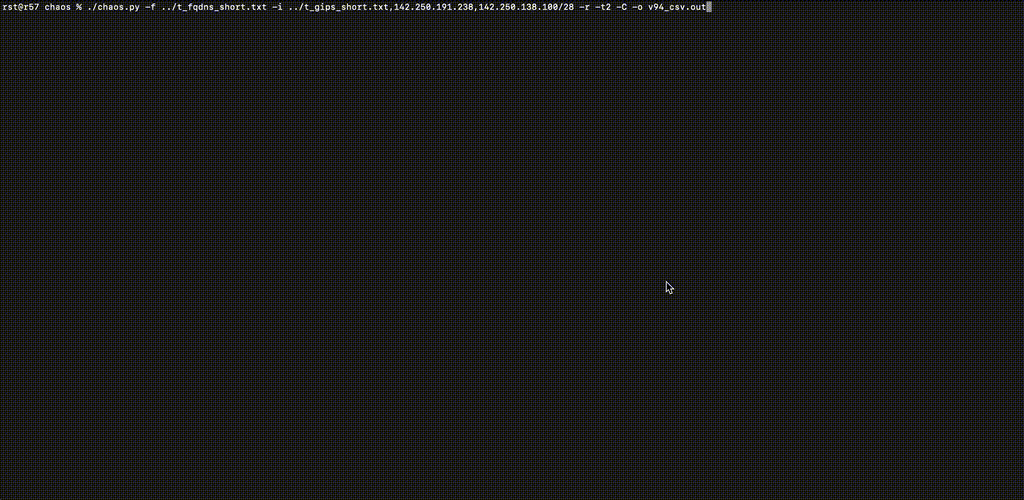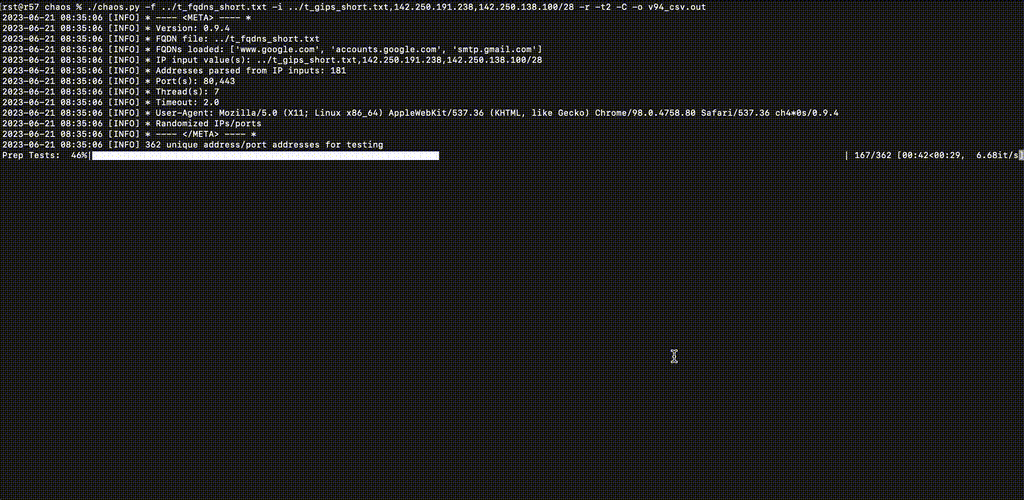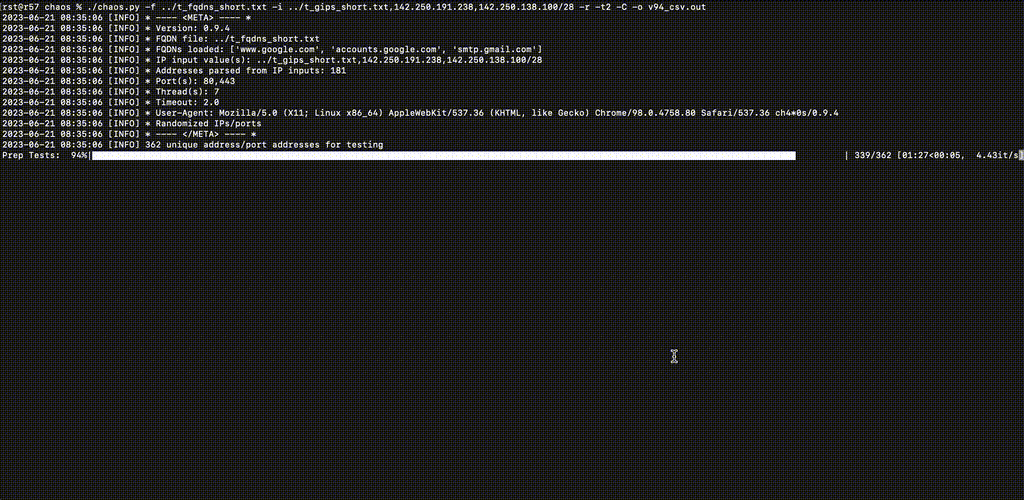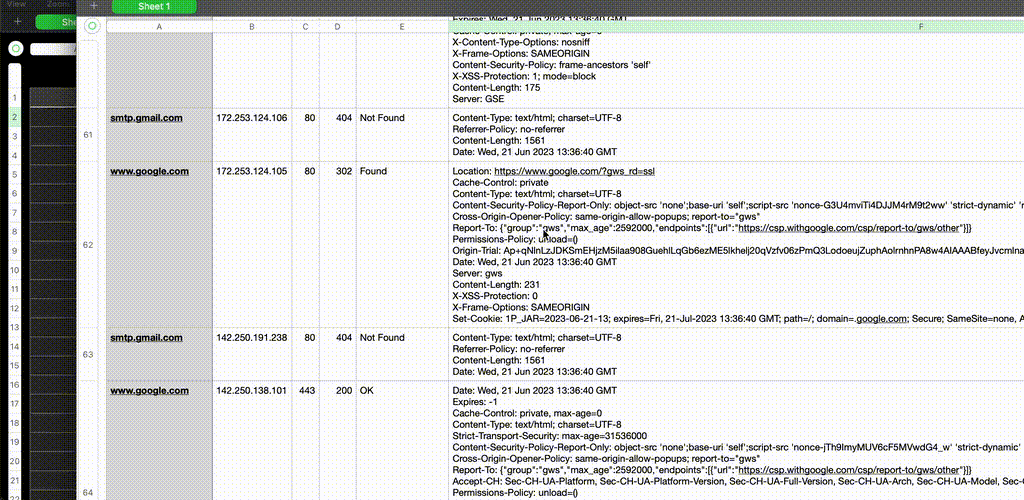
cd path/to/chaospip3 install -U pip setuptools virtualenvvirtualenv envsource env/bin/activate(env) pip3 install -U -r ./requirements.txt(env) ./chaos.py -h-h, --help muestra este mensaje de ayuda y sale
-f FQDN, --fqdn FQDN Ruta al archivo FQDN (un FQDN por línea)
-i IP, --ip IP Dirección(es) IP para solicitudes HTTP (IPs separadas por comas, redes IP y/o archivos con IP/red por línea)
-a AGENT, --agent AGENT
Valor del encabezado User-Agent para las solicitudes
-C, --csv Añadir salida CSV a OUTPUT_FILE.csv
-D, --dns Realizar búsquedas DNS directas/inversas en los valores FQDN/IP antes de la solicitud; sin impacto en la cola de pruebas
-j JITTER, --jitter JITTER
Añadir un retardo aleatorio de 0-N segundos al valor de sleep
-o OUTPUT, --output OUTPUT
Añadir la salida de consola a FILE
-p PORTS, --ports PORTS
Lista separada por comas de puertos TCP a usar (por defecto: "80,443")
-P, --no-prep No pre-escaneé cada IP/puerto con `GET /` usando el encabezado `Host: {IP:Puerto}` para eliminar hosts que no responden
-r, --randomize Aleatorizar (aproximadamente) el orden en que se prueban las IPs/puertos
-s SLEEP, --sleep SLEEP
Añadir N segundos antes de que el hilo complete
-t TIMEOUT, --timeout TIMEOUT
Esperar N segundos por un host que no responde
-T, --test Modo de prueba; no enviar solicitudes
-v, --verbose Habilitar salida verbosa
-x, --singlethread Ejecución de un solo hilo; para sistemas de 1-2 núcleos; hilos por defecto=(núcleos-1) si núcleos>2
Iniciar servidor HTTP de Python
% python3 -u -m http.server 8001
Serving HTTP on :: port 8001 (http://[::]:8001/) ...
Iniciar ncat como HTTP en un puerto detectado como SSL; usar un bucle porque --keep-open puede colgarse
% while true; do ncat -lvp 8443 -c 'printf "HTTP/1.0 204 Plaintext OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Listening on [::]:8443
Ncat: Listening on 0.0.0.0:8443
También iniciar ncat como SSL en un puerto que por defecto se detectará como HTTP
% while true; do ncat --ssl -lvp 8444 -c 'printf "HTTP/1.0 202 OK\n\n<html></html>\n"'; done
Ncat: Version 7.94 ( https://nmap.org/ncat )
Ncat: Generating a temporary 2048-bit RSA key. Use --ssl-key and --ssl-cert to use a permanent one.
Ncat: SHA-1 fingerprint: 0208 1991 FA0D 65F0 608A 9DAB A793 78CB A6EC 27B8
Ncat: Listening on [::]:8444
Ncat: Listening on 0.0.0.0:8444
Preparar un archivo FQDN:
% cat ../test_localhost_fqdn.txt
www.example.com
localhost.example.com
localhost.local
localhost
notreally.arealdomain
Preparar un archivo / lista de IPs:
% cat ../test_localhost_ips.txt
127.0.0.1
127.0.0.0/29
not_an_ip_addr
-6.a
=4.2
::1
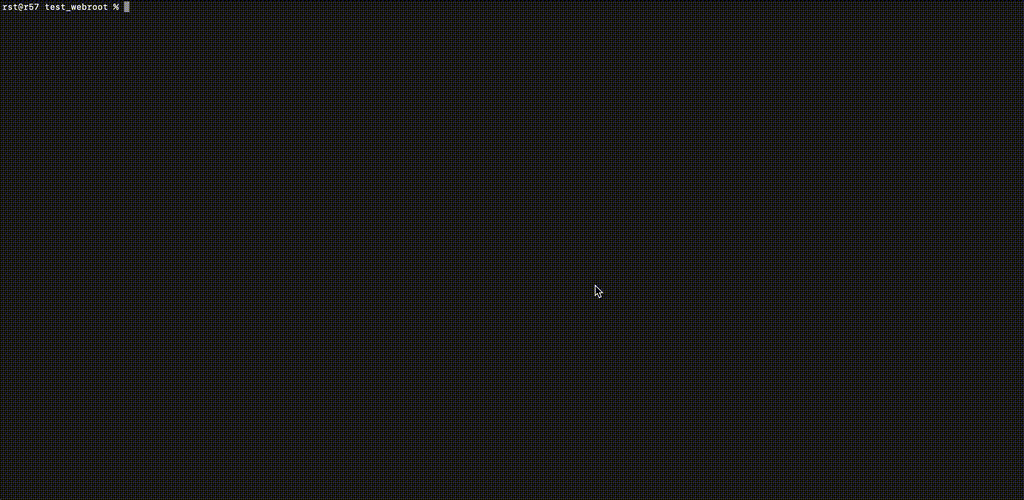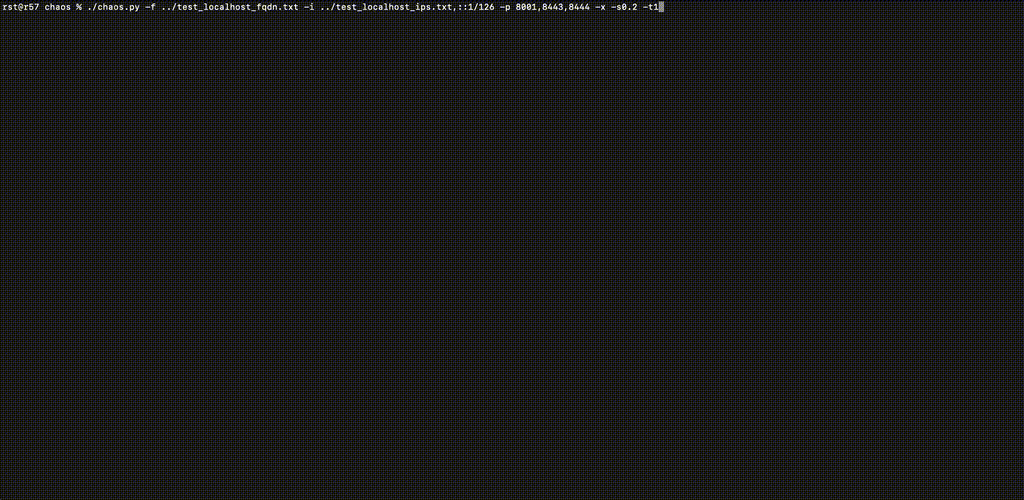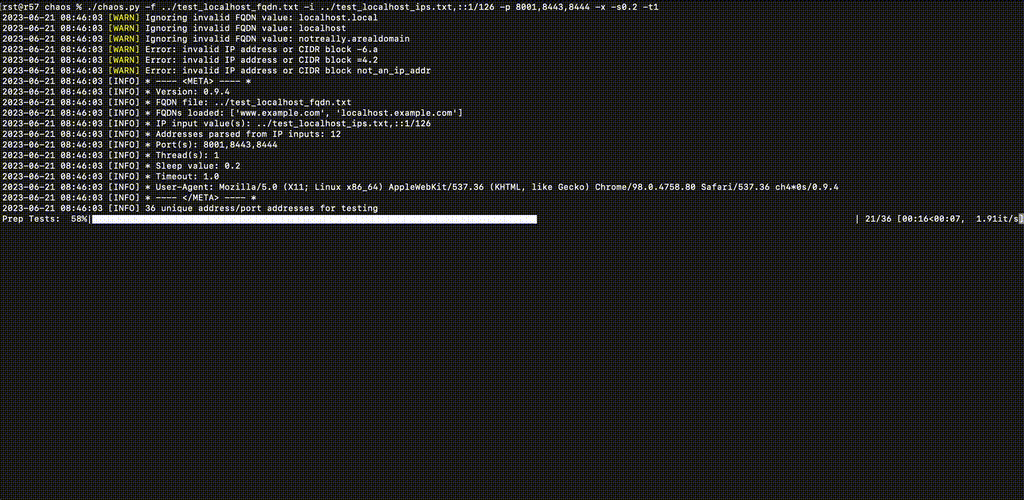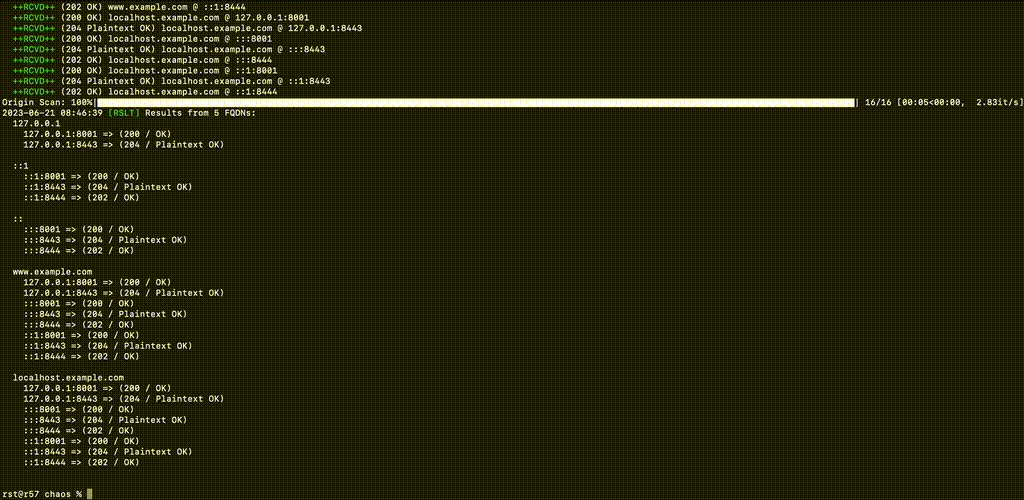
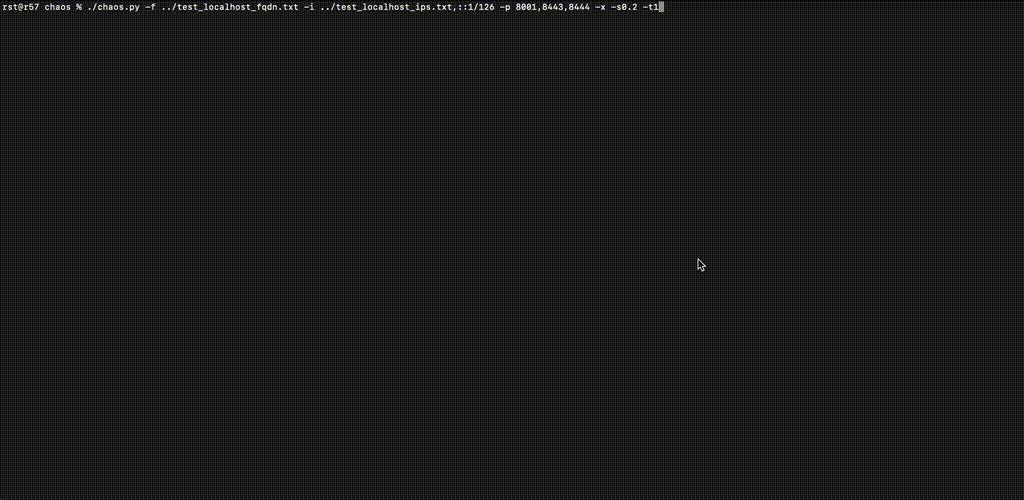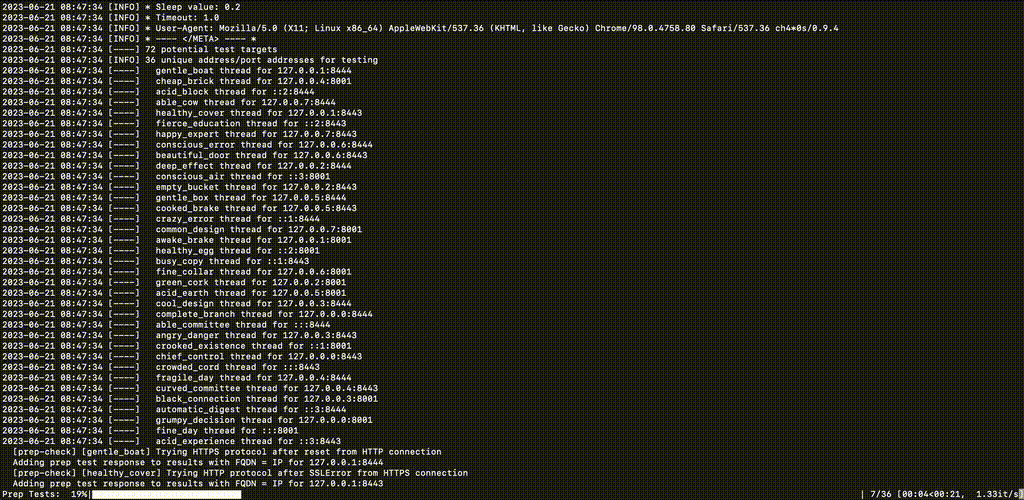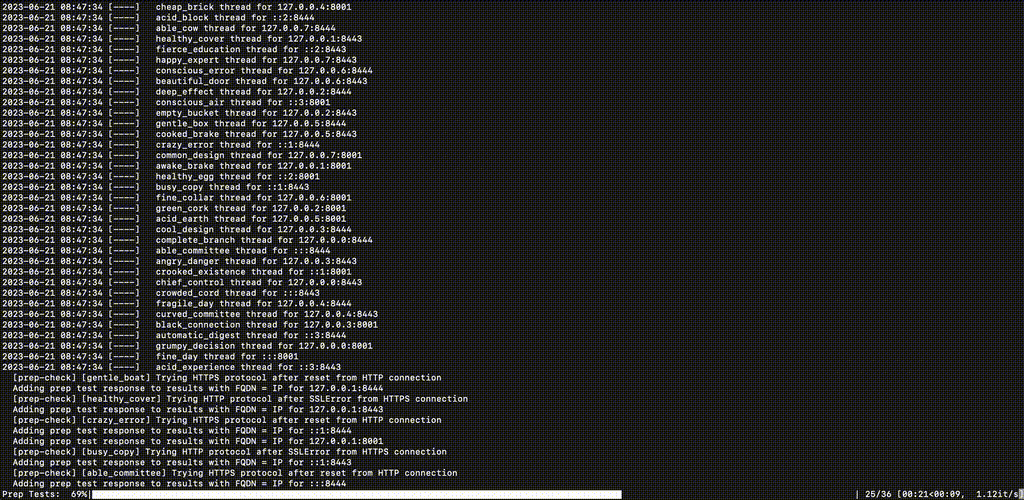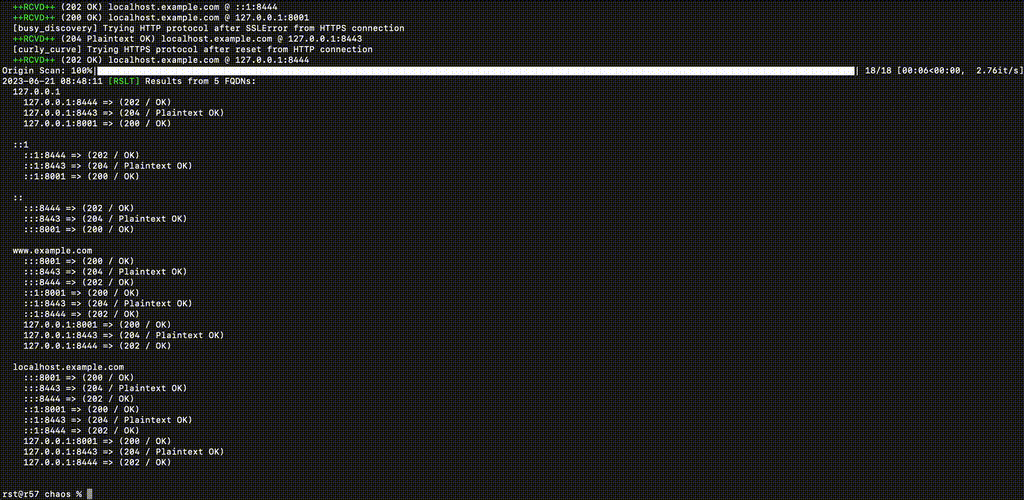
Ejecutar el escaneo