






wifi_db
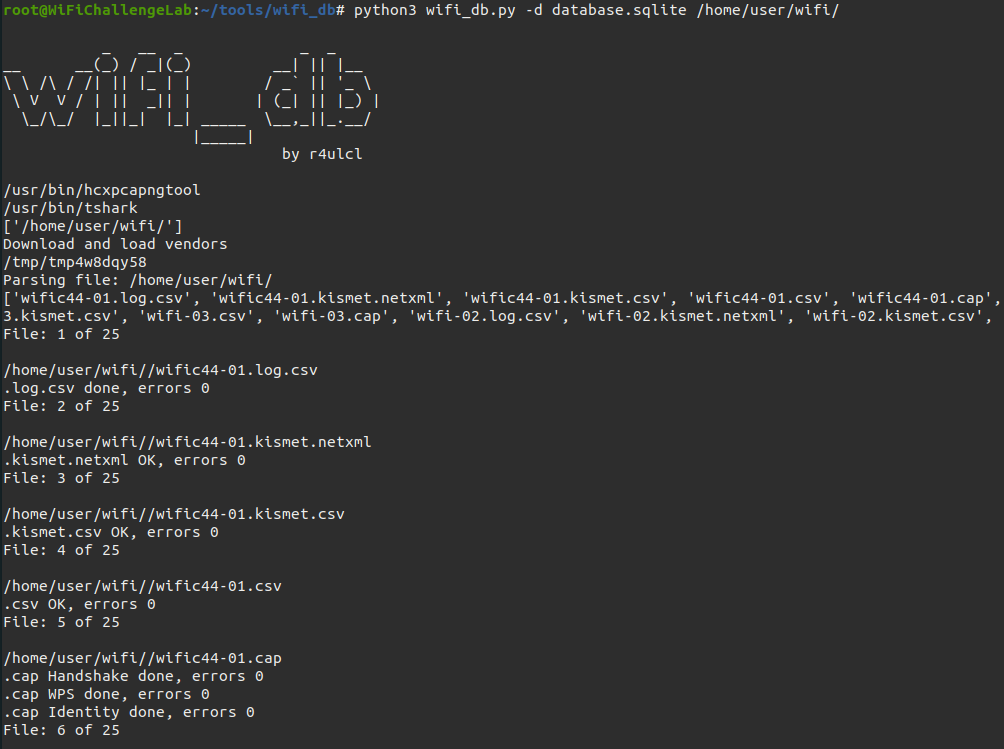
Script para analizar capturas de Aircrack-ng en una base de datos SQLite y extraer información útil como handshakes (en formato hashcat 22000), identidades enterprise (MGT) y pares challenge/response EAP-MD5, los certificados X.509 y la configuración de seguridad RSN/WPA de cada red, las capacidades 802.11r/k/v, Multiple BSSID y Channel Switch anunciadas por los APs, relaciones interesantes entre APs, clientes y sus Probes, información WPS, y una vista global de todos los APs vistos.
Tabla de Contenidos
Características
- Muestra si una red está oculta (cloaked) incluso si tienes el ESSID.
- Muestra una tabla detallada de clientes conectados y sus respectivos APs.
- Identifica las sondas (probes) de clientes conectados a APs, proporcionando información sobre posibles riesgos de seguridad usando APs Rogue.
- Extrae handshakes para usar con hashcat, facilitando el descifrado de contraseñas.
- Muestra información de identidad de redes enterprise, incluyendo el método EAP utilizado para la autenticación.
- Extrae los certificados X.509 intercambiados en autenticaciones enterprise (802.1X) EAP-TLS/PEAP/TTLS (tanto certificados del AP/servidor como del cliente), almacenando todos los campos del certificado por BSSID del AP en la tabla
Certificate.
- Desglosa la seguridad RSN/WPA de cada AP (versión WPA, suites AKM, cifrados pairwise/group, flag enterprise y protección de tramas de gestión) a partir de beacons en la tabla
AP.
- Captura pares challenge/response EAP-MD5 para descifrado offline (
hashcat -m 4800) en la tabla EAPMD5.
- Detecta direcciones MAC de cliente aleatorizadas (administradas localmente) y crea huellas digitales de los clientes mediante sus elementos de información de solicitud de sonda (almacenados en la tabla
Probe).
- Genera un resumen (vista
SummaryAP) de los APs agrupados por ESSID y cifrado, mostrando el recuento de APs y clientes, la versión WPA y el estado PMF, y cada fabricante por grupo, para dar una visión rápida del estado de seguridad de las redes cercanas (y detectar SSIDs que ejecutan seguridad mixta o degradada).
- Registra la configuración de Wi-Fi Protected Setup (WPS) de cada AP directamente en su fila de
AP.
- Registra todas las instancias en que un cliente o AP ha sido visto con los datos GPS y la marca de tiempo, permitiendo el análisis basado en ubicación.
- Sube archivos con carpeta o archivo de captura. Esta opción permite el uso de comodines (*) para seleccionar múltiples archivos o carpetas.
- Versión Docker en Docker Hub para evitar dependencias.
- Modo ofuscado para demostraciones y conferencias.
- Posibilidad de añadir datos GPS estáticos.
- Reporta el estado de Protección de Tramas de Gestión (802.11w / PMF) de cada AP: los flags
mfpc (capable) y mfpr (required) leídos bit a bit de las capacidades RSN, y el estado pmf derivado (Required, Capable cuando es opcional, o Disabled), almacenados en la tabla AP.
- Detecta soporte de roaming rápido y gestión anunciado por cada AP: Fast BSS Transition 802.11r (
ft_80211r, con el mobility_domain_id), Medición de Recursos de Radio 802.11k / informes de vecinos (rrm_80211k), y Gestión de Transición BSS 802.11v (bss_transition_80211v).
- Marca los puntos de acceso que anuncian un conjunto Multiple BSSID (
mbssid, con el max_bssid_indicator) y que envían Anuncios de Cambio de Canal (csa, con el canal destino csa_new_channel).
- Revela SSIDs ocultos (cloaked) a partir de respuestas de sonda y solicitudes de (re)asociación, completando el nombre del AP incluso cuando el beacon lo oculta (
ssid_revealed marca los nombres aprendidos de esta manera).
Instalación
Desde DockerHub (RECOMENDADO)``` bash
docker pull r4ulcl/wifi_db
### Instalación manual

#### Sistemas basados en Debian (Ubuntu, Kali, Parrot, etc.)

Dependencias:
 r4ulcl/wifi_db

