 r41n3rzuf477/pplwindow
Prueba de concepto de bypass de PPL que abusa de la llamada al sistema NtUserGetWindowProcessHandle para obtener un handle de procesos protegidos de Windows sin privilegios de administrador.

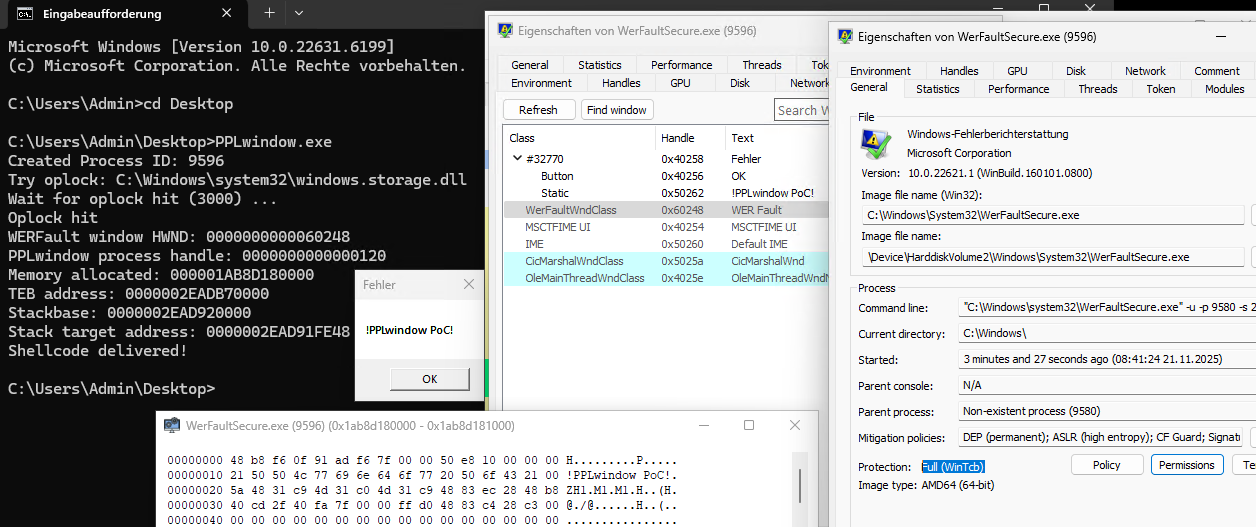
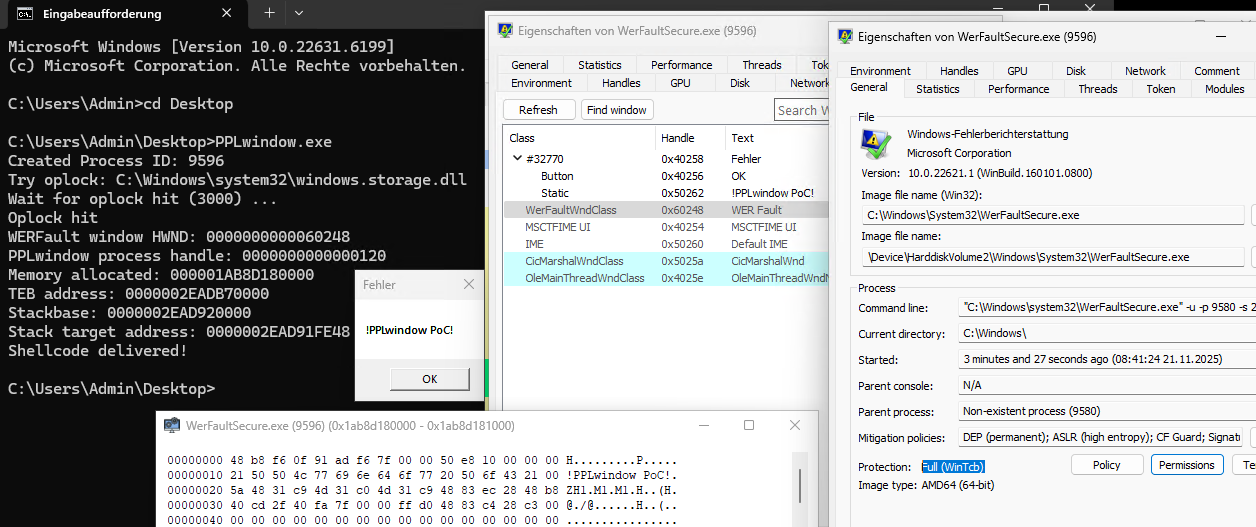
PPLwindow es una prueba de concepto de un bypass de PPL que afecta a Windows 10 1809 hasta Windows 11 23H2. La llamada al sistema NtUserGetWindowProcessHandle del controlador win32kfull.sys no comprueba correctamente si un proceso es un proceso protegido en las versiones de Windows mencionadas. Esto puede aprovecharse para obtener un identificador de proceso con PROCESS_QUERY_LIMITED_INFORMATION | PROCESS_VM_OPERATION | PROCESS_VM_READ | PROCESS_VM_WRITE | PROCESS_DUP_HANDLE a un proceso protegido desde un proceso no protegido.
El proceso protegido objetivo necesita una ventana para que este bypass funcione. El PoC explota WerFaultSecure.exe y alcanza PP-WinTcb. Para este bypass no se requieren privilegios de administrador. Se corrigió en Windows 11 24H2.
Vi esta publicación de James Forshaw: https://infosec.exchange/@tiraniddo/115539156769921108 Mi primera reacción fue: Espera un segundo. Conozco esto. Ya lo encontré en 2023 junto con CVE-2023-41772, pero no pude encontrar un proceso protegido como objetivo válido. Así que gracias a James Forshaw por encontrar un buen objetivo (WerFaultSecure.exe). Se lo comenté a Microsoft cuando reporté CVE-2023-41772. Esta podría ser la razón por la que se corrigió en Windows 11 24H2.
Para Windows 10 1809 / Windows Server 2019 puedes usar los binarios WerFaultSecure.exe y wer.dll de Windows 10 21H2 / Windows Server 2022. Coloca ambos binarios en una carpeta y proporciona la ruta a WerFaultSecure.exe como primer argumento de línea de comandos a PPLwindow.