 r0x4r/garud
Una herramienta de automatización que escanea subdominios, toma de control de subdominios, luego filtra parámetros de puntos de inyección XSS, SSTI, SSRF y más, y escanea automáticamente algunas vulnerabilidades de bajo colgante.



Creé esta herramienta para automatizar mi reconocimiento y ahorrar tiempo. Realmente me dolía la cabeza tener que escribir siempre comandos y esperar a que se completara uno para escribir otro. Así que recopilé algunas de las herramientas más utilizadas en el campo del bug bounty. En este script utilicé Assetfinder, subfinder, amass, httpx, sublister, gauplus y gf patterns, y luego usa dirsearch, dalfox, nuclei y kxss para encontrar algunas vulnerabilidades de bajo esfuerzo.
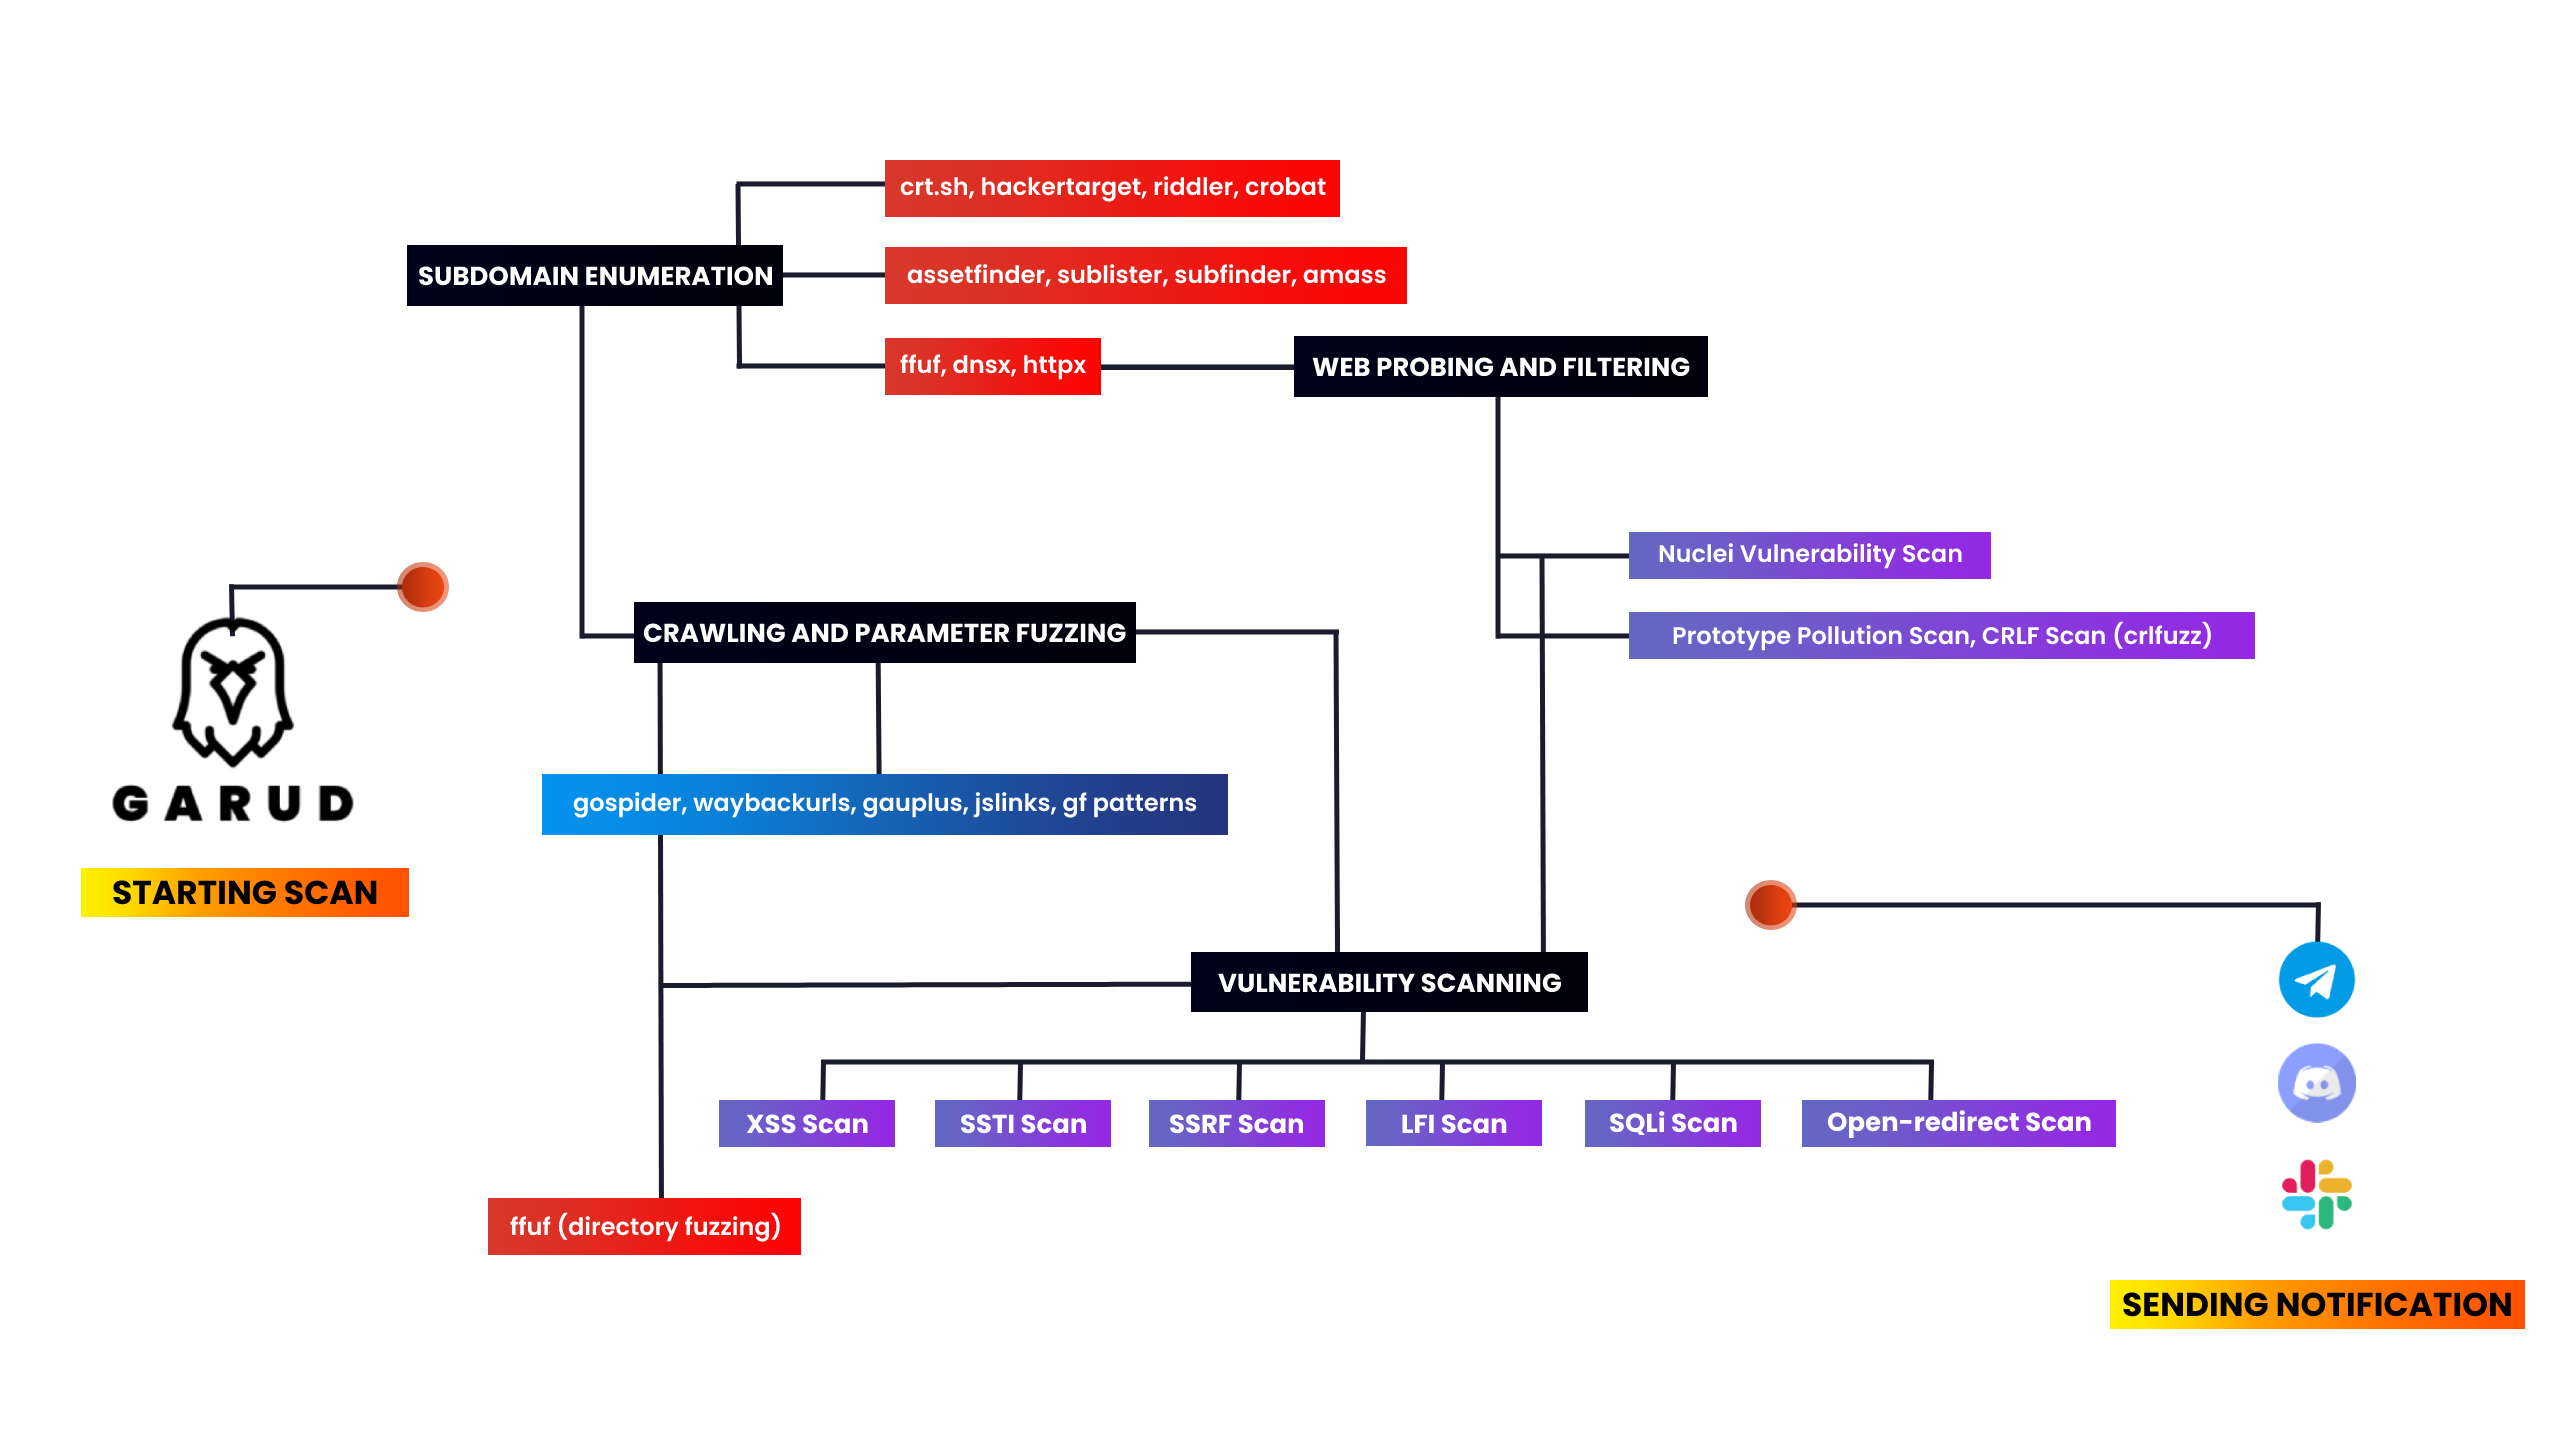
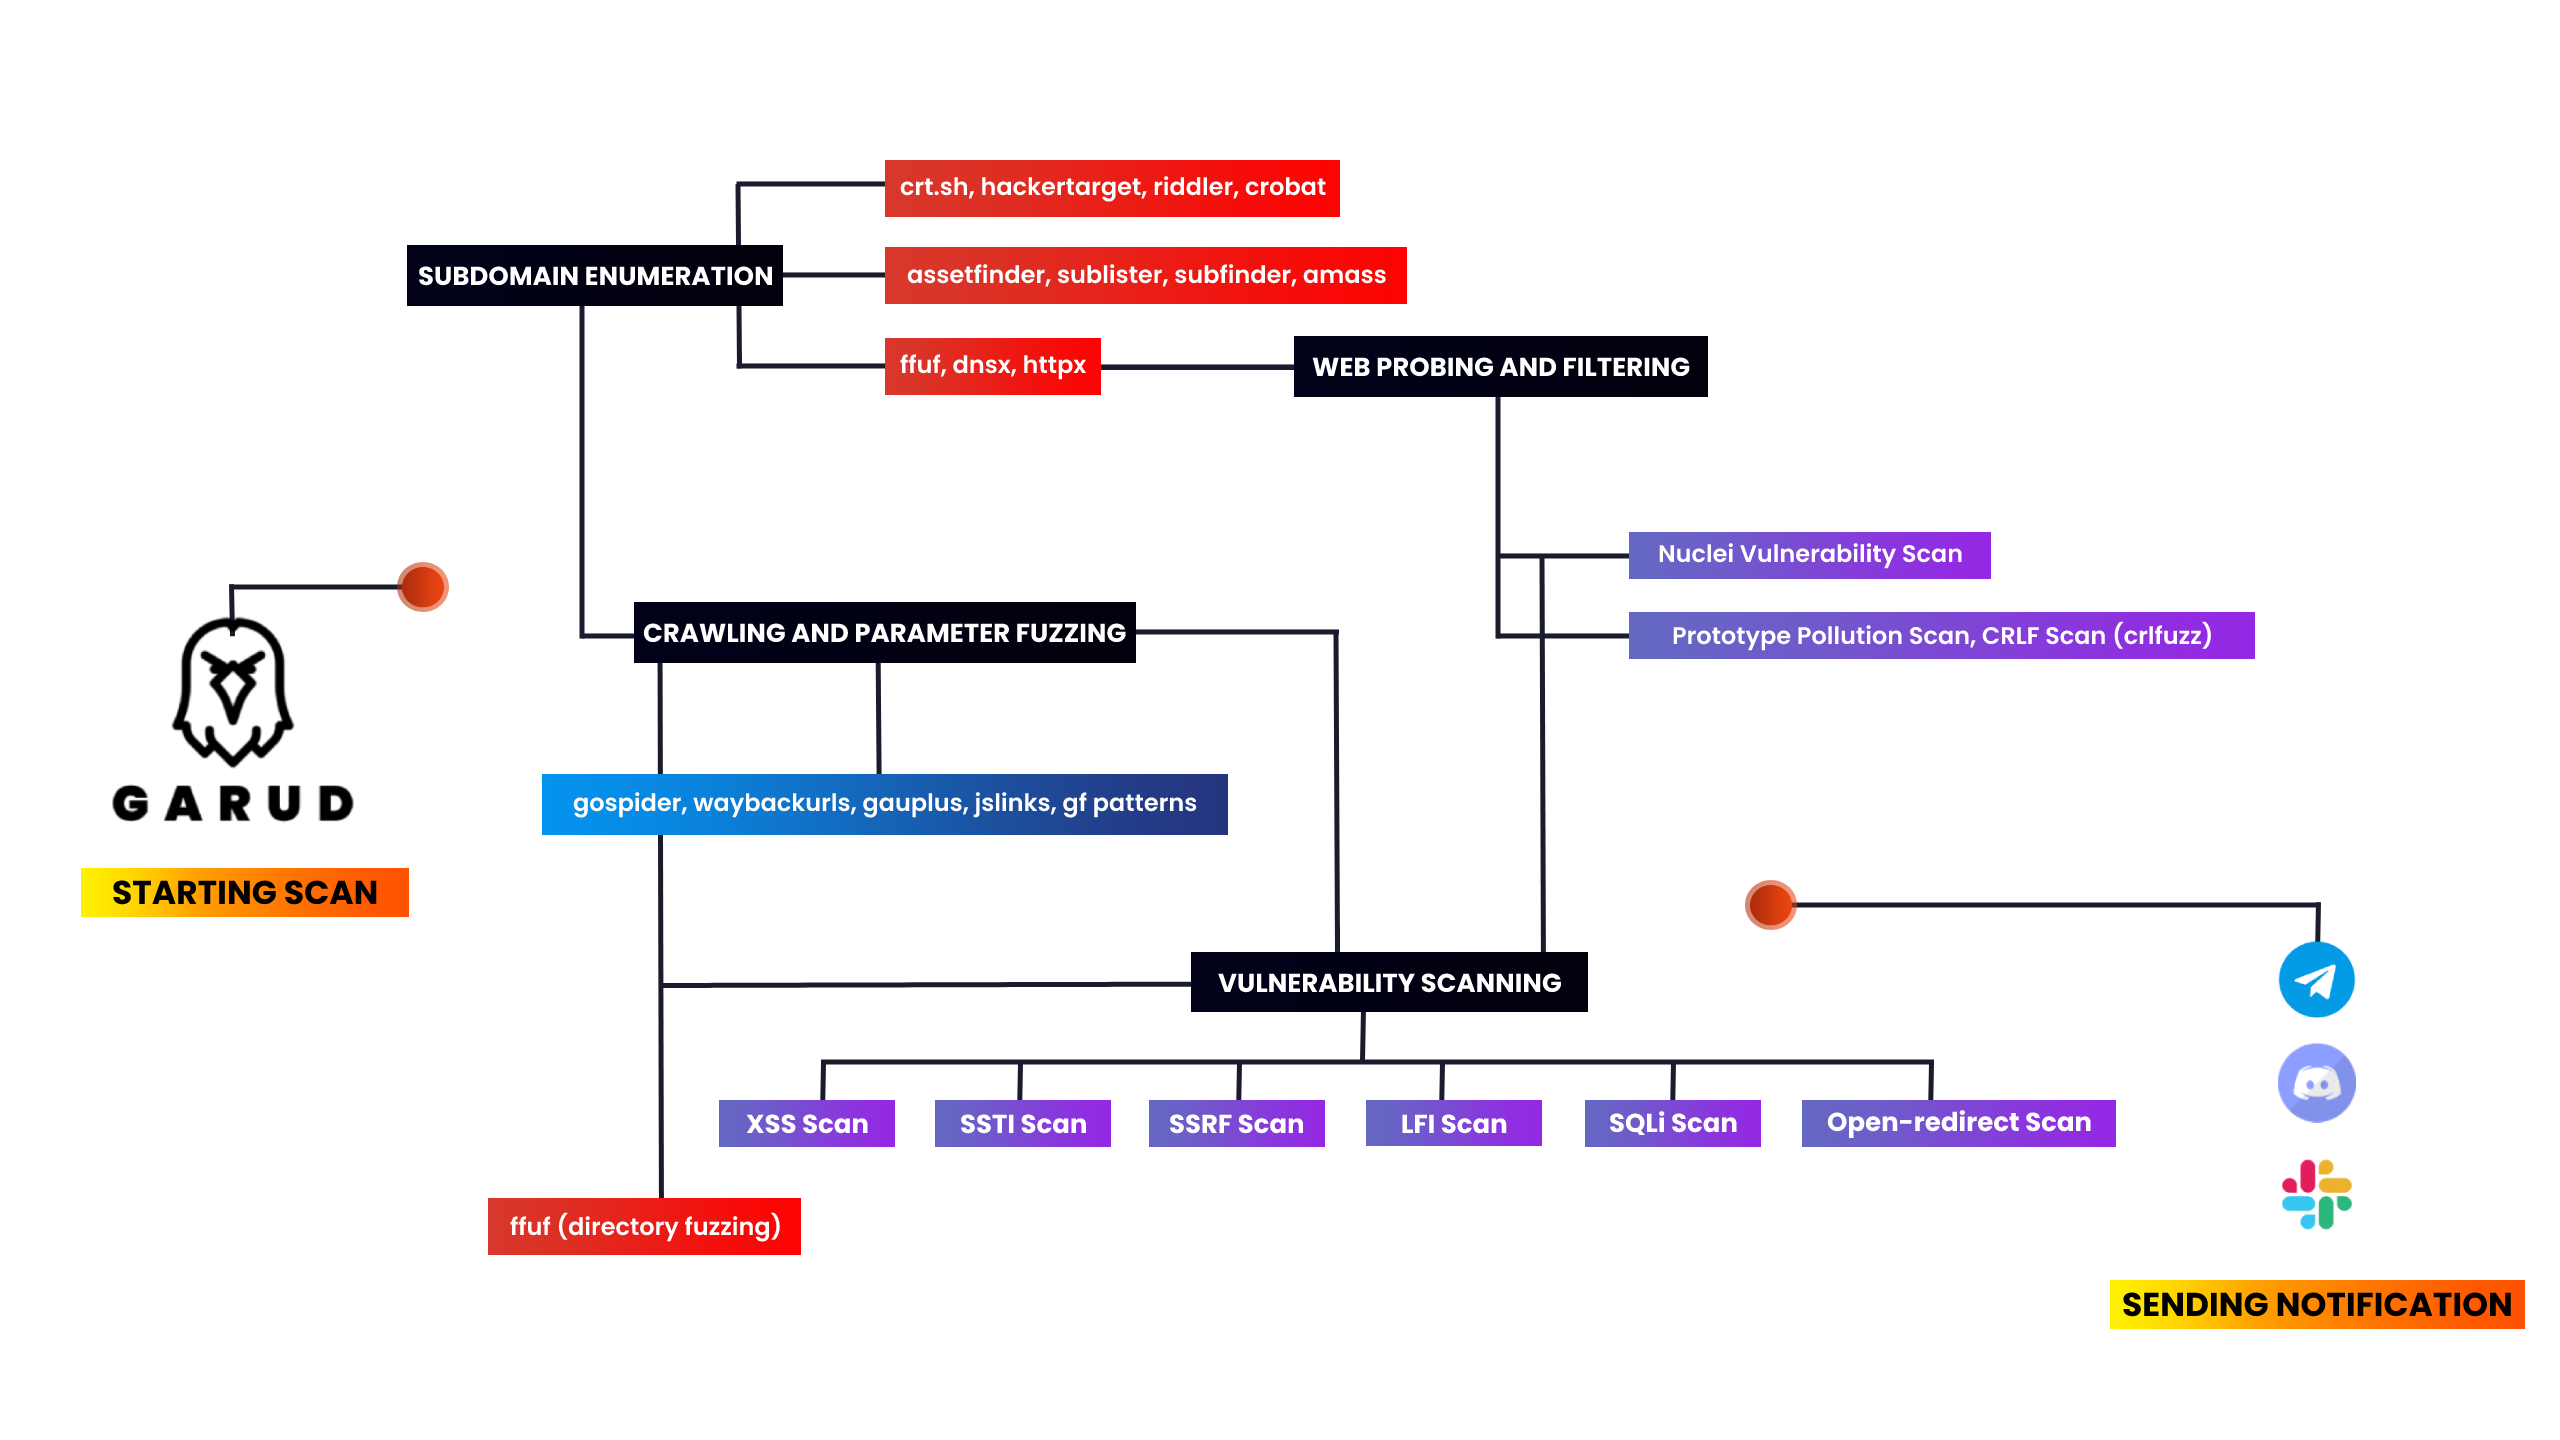
El script primero enumera todos los subdominios del dominio objetivo utilizando assetfinder, sublister, subfinder y amass, luego filtra todos los dominios activos de la lista completa de subdominios, luego extrae los títulos de los subdominios usando httpx, luego escanea la toma de control de subdominios usando nuclei. Luego usa gauplus para extraer parámetros de los subdominios dados, luego usa gf patterns para filtrar los parámetros xss, ssti, ssrf, sqli de esos subdominios y también escanea vulnerabilidades de bajo esfuerzo. Luego guarda toda la salida en un archivo de texto como target-xss.txt. Luego enviará notificaciones sobre el escaneo usando notify.
Novedades en v4.0: se corrigieron algunos problemas anteriores y se filtraron vulnerabilidades que hacen perder tiempo (debes encontrarlas manualmente) y se añadió dorking.
Requisitos: Go Language y Python 3.
Requisitos del sistema: Se recomienda ejecutar en un VPS con 1VCPU y 2GB de RAM.
Herramientas utilizadas - Debes instalar estas herramientas para usar este script
subfinder •
sublist3r •
gf patterns •
dnsx •
assetfinder •
httpx •
kxss •
nuclei •
dalfox •
anew •
notify •
aquatone •
amass •
gau •
crlfuzz •
uro •
ffuf •
naabu •
crobat •
gobuster •
gospider •
waybackurls
#Make sure you're root before installing the tool

garud:~ sudo su
garud:~ apt install git
garud:~ git clone https://github.com/R0X4R/Garud.git && cd Garud/ && chmod +x garud install.sh && mv garud /usr/bin/ && ./install.sh
Nota: Si encuentras algún problema al ejecutar el archivo
install.shogarud, ejecutased -i -e 's/\r$//' install.sh
                █▀▀▀ █▀▀█ █▀▀█ █░░█ █▀▀▄
                █░▀█ █▄▄█ █▄▄▀ █░░█ █░░█
                ▀▀▀▀ ▀░░▀ ▀░▀▀ ░▀▀▀ ▀▀▀░

[GARUD] == UN SUITE DE RECONOCIMIENTO PARA BUG BOUNTY (@R0X4R)

Ejemplo de uso:
garud [-d target.tld] [-x exclude domains] [--json] [-s]

Banderas:
   -d, --domain                 string     Añade tu objetivo                        -d target.tld
   -x, --exclude                string     Excluye dominios fuera de alcance        -x /home/dommains.list

Banderas opcionales:
   -s, --silent                            Oculta la salida en la terminal          Predeterminado: Falso
   -j, --json                              Guarda la salida en un único archivo json Predeterminado: Falso
   -v, --version                           Muestra la versión actual de Garud
Corregir errores al usar o instalar Garud
garud:~ chmod +x install.sh && ./install.sh
Error: ./install.sh : /bin/bash^M : bad interpretor: No such file or directory

# fix
garud:~ sed -i -e 's/\r$//' install.sh
También puedes copiar el error y buscarlo en Google, esto mejorará tus habilidades de depuración ;)
Ejemplo de uso
# garud -d hackerone.com
Excluir dominios fuera de alcance
# echo test.hackerone.com > ossdomain.txt
# garud -d hackerone.com -x ~/ossdomain.txt
Con todas las banderas
# garud -d hackerone.com -j -s -x /home/oss.txt
Ocultar salida en la terminal
# garud -d hackerone.com -s
Guardar salida en un único archivo json
# garud -d hackerone.com -s -j
# cd hackerone
# cat output.json | jq
{
  "nuclei_critical": [],
  "vuln_crlf": [],
  "dalfox": [
    "[POC][V][GET][inATTR-double(3)-URL] http://subdomain.target.tld/hpp?pp=FUZZ%22onpointerout%3Dconfirm.call%28null%2C1%29+class%3Ddalfox+",
    ----------------------snip----------------------
    "subdomains": [
      "sub.target.tld",
      "tub.target.tld",
      "subdomain.target.tld"
  ],
  "vuln_xss": [
    "[POTENTIAL XSS] - http://subdomain.target.tld/hpp/?pp=%22%3E%2F%3E%3Csvg%2Fonload%3Dconfirm%28document.domain%29%3E ",
    "[POTENTIAL XSS] - http://subdomain.target.tld:80/hpp/?pp=%22%3E%2F%3E%3Csvg%2Fonload%3Dconfirm%28document.domain%29%3E ",
    "[POTENTIAL XSS] - http://subdomain.target.tld:80/hpp/index.php?pp=%22%3E%2F%3E%3Csvg%2Fonload%3Dconfirm%28document.domain%29%3E "
  ]
}
Docker
Contribuido por @frost19k
Esta imagen debe construirse con Buildkit
garud:~ git clone https://github.com/R0X4R/Garud.git
garud:~ cd Garud
garud:~ docker buildx build -t garud -f Dockerfile .
