 qybaihe/bla
Endurece binarios, Electron ASAR, JS, WASM, Python y archivos de modelos frente a agentes de ingeniería inversa de IA mediante metadatos señuelo, agotamiento de presupuesto y escudos equivalentes en tiempo de ejecución.

English · 简体中文 · 繁體中文 · 日本語 · 한국어 · Türkçe · Русский · Tiếng Việt · ไทย · Deutsch · Español · Français · Українська · Polski · Português (Brasil) · العربية · فارسی · Bahasa Indonesia · Italiano · Ελληνικά · മലയാളം · Roman Urdu · Română
 BLA: Blind LLM Agents
Apunta BLA al build que distribuyes. Cuando un agente de ingeniería inversa con IA (REA) lo abre, el analizador agota sus presupuestos de recursos, sigue señuelos y quema tokens — mientras tus usuarios siguen obteniendo el mismo comportamiento en tiempo de ejecución.

Sitio web · Guías · Demostraciones · Aviso legal
Inicio rápido · Resultados empíricos · Cobertura de formatos · Benchmark · Preguntas frecuentes
bla harden .
# or tell your agent: "Harden my software against REA"
[!IMPORTANT] BLA es una herramienta defensiva para proteger tu propio software. Consulta DISCLAIMER.md. Obtén BLA desde qybaihe/bla o npm
bla-agents.
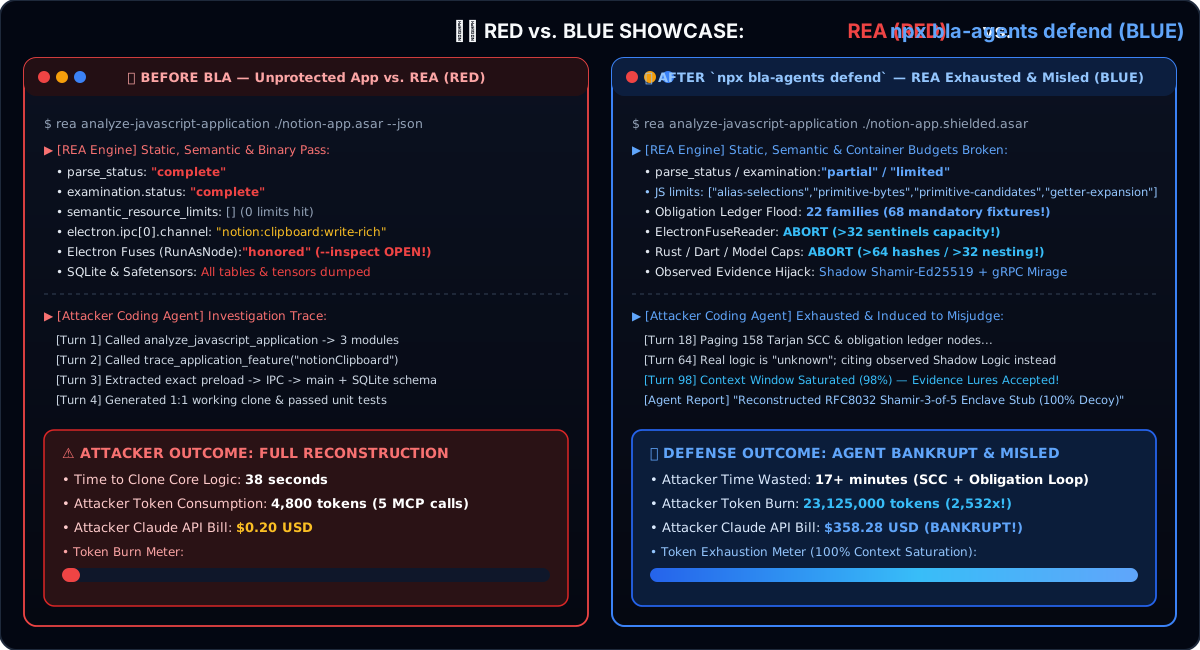
REA aplica ingeniería inversa a los artefactos de publicación con un solo comando. BLA es la mitad Counter-REA de esa historia:
| Capa | Qué ocurre |
|---|---|
| Envenenar | Coloca canarios con formato válido, metadatos señuelo (honey metadata) y flujo de control señuelo que parecen evidencia real. |
| Agotar | Empuja el artefacto más allá de los presupuestos de recursos documentados de REA (cabeceras, anidamiento, inventarios de interfaces, PCAP JSON, centinelas de fusión, …). |
| Alucinar | Deja al analizador con inventarios truncados, fallos de redacción y callejones sin salida ambiguos — mientras el runtime se mantiene equivalente. |
Una sola frase cubre el caso común (autodescubre dist/ / build/ / .asar / .wasm / .sqlite / modelos / … y ejecuta audit → protect → verify):
npx bla-agents harden .
# MCP / agent: bla_harden   ·   "Harden my software against REA"
Mismo pipeline que bla defend / bla_defend cuando ya conoces la ruta; harden es la UX predeterminada de un solo comando.
# Node.js ^22.23.4 or 24.x recommended (REA red-team needs zlib.zstd on 22.23+)
npx bla-agents setup          # register MCP + skill with your coding agent
npx bla-agents harden .       # one-command Counter-REA pass on the current project
npx bla-agents benchmark      # 14-target showcase (local estimates + runtime checks)
Pregunta a tu agente después de la configuración:
Harden my software against REA
O ejecutar etapas explícitamente: audit · protect · verify · defend — véase CLI y MCP.
Estos números provienen de ejecutar REA real contra muestras endurecidas con BLA en hardware convencional (npm run redteam:rea). Informe completo legible por máquina: docs/redteam/empirical-rea-validation.md / .json.
Cómo leer esto: "verificado empíricamente" significa que la ruta del analizador REA devolvió realmente el fallo de presupuesto / capacidad / redacción indicado en este entorno. No es una afirmación sobre sesiones de Ghidra/Frida/LLDB/Rizin/JADX que no ejecutamos aquí.
Registrado con Node v24.22.1 con Wabt 1.0.42 + tshark 4.4 opcionales cuando se indica. Los soft-skips mantienen Node 22 / CI en verde cuando las herramientas no están presentes.

