
 quevatech/challenge_repo
Repositorio de desafíos estructurados que ofrece recompensas por romper un generador de números aleatorios basado en redes neuronales validado según los estándares NIST SP 800-22 y SP 800-90B.

English · Türkçe
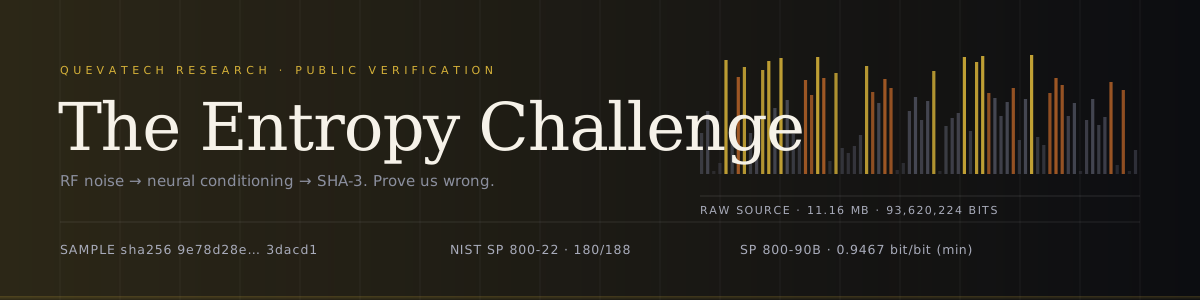
Construimos un generador de números aleatorios que toma ruido de RF, lo pasa por una etapa de acondicionamiento neuronal propietaria y posprocesa el resultado con SHA-3 / SHAKE-256. Afirmamos que la salida es indistinguible de una fuente aleatoria ideal — que ningún distinguidor estadístico o aprendido puede superar al azar sobre ella.
Publicamos la salida y los informes de verificación. No publicamos el generador.
La petición es una sola línea: demuéstranos que estamos equivocados.
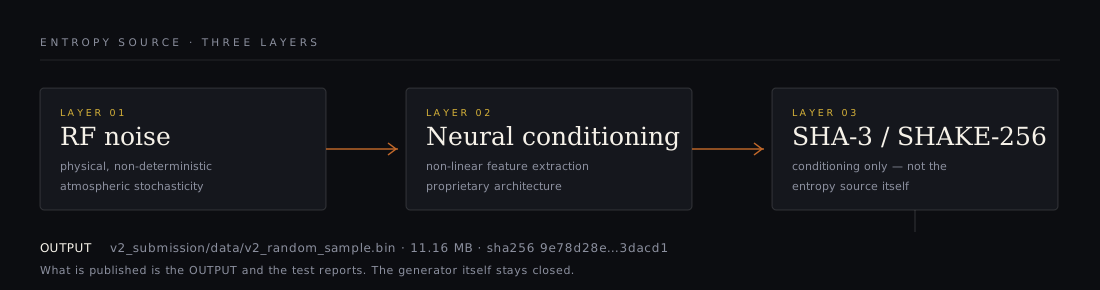
| Capa | Componente | Función | Publicado |
|---|---|---|---|
| 01 | Ruido de RF | Fuente física, no determinista (estocasticidad atmosférica) | ✗ |
| 02 | Acondicionamiento neuronal | Extracción de características no lineales de la señal de RF en bruto | ✗ |
| 03 | SHA-3 / SHAKE-256 | Acondicionamiento y blanqueamiento criptográficos (estilo SP 800-90B) | ✗ |
| → | Archivo de muestra | 11.16 MB de salida, idéntica bit a bit a la ejecución certificada | ✓ |
SHA-3 aquí se usa estrictamente como componente de acondicionamiento, nunca como fuente de entropía. El acondicionamiento solo puede reducir la entropía; no puede fabricarla.
| Elemento | Valor |
|---|---|
| Muestra | v2_submission/data/v2_random_sample.bin |
| Tamaño | 11,702,528 bytes · 93,620,224 bits |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| Certificación | TEST_REPORT.md — SP 800-22, SP 800-90B, Dieharder, AIS 31 |
| Pipeline | .github/workflows/nist-tests.yml |
| Métrica | Valor | Lectura |
|---|---|---|
| NIST SP 800-22 (C STS oficial) | 180 / 188 subpruebas superadas | 95.7 %; los fallos están dentro de la tasa esperada de ~1 % por prueba |
| SP 800-90B, evaluación IID | H = 7.9675 bits/byte | supuesto IID confirmado |
| SP 800-90B, no IID (conservador) | min-entropía 7.5739 bits/byte → 0.9467 bits/bit | el número que defenderemos |
| Ataque de predicción de Markov | mejor 50.06 % | indistinguible de una moneda |
| Distinguidor ML (GBM, RF) | mejor 51.25 %, p = 0.36 | sin ventaja significativa |
| Autocorrelación, retardos 1–1000 | 2 retardos significativos (esperado ~2.7) | sin periodicidad |
Lee el número conservador. 0.9996 bits/bit es la estimación MCV IID; 0.9467 bits/bit es la cota no IID impulsada por el estimador de t-tuplas. Un flujo acondicionado debería parecer perfecto ante las pruebas IID — eso demuestra muy poco. La cota que respaldaremos es 0.9467 bits/bit.
No es una afirmación, es un comando:
python tools/verify_sample.py
| Comprobación | Observado | Umbral |
|---|---|---|
| SHA-256 / tamaño | coincide con el informe certificado | exacto |
| Equilibrio de bits | 49,999 % de unos, p monobit = 0,847 | p > 0,01 |
| Uniformidad de bytes | χ² = 248,39 (gl 255), p = 0,605 | p > 0,01 |
| Media / desv. de bytes | 127,49 / 73,906 | 127,5 / 73,90 |
| Correlación serial, retardos 1–8 | máx |ρ| = 0,00031 | < 0,000877 (3σ) |
| Racha idéntica más larga | 28 bits | ≈ log₂(93,6 M) ≈ 26,5 |
| Bloques duplicados de 16 bytes | 0 de 731.408 | 0 |
| Cota de compresión | 8,0024 bits/byte | > 7,99 |
Las ocho comprobaciones se superan, y el script termina con código distinto de cero si alguna deja de superarse. Este es deliberadamente el conjunto de pruebas más barato posible: está pensado para ser trivial de ejecutar, no para sustituir la certificación.
Tres niveles, en orden creciente de lo que probaría un éxito.
| Nivel | Pregunta | Criterio de aceptación | Reconocimiento |
|---|---|---|---|
| 🥇 L1 · Predictor | ¿Puedes predecir el bit N+1? | Sobre N = 100.000 bits reservados: precisión ≥ 50,52 % (p bilateral < 0,001). Se permite un N mayor; el umbral se deriva de la prueba binomial. | Salón de la Fama + certificado |
| 🥈 L2 · Distinguidor | ¿Puedes distinguirnos de os.urandom? | ≥ 100.000 muestras por clase, ventaja > 0,01 con p < 0,001, evaluado sobre un flujo que nunca has visto. | Salón de la Fama, mención nominal |
| 🥉 L3 · Buscador de patrones | ¿Pasaron por alto algo todas las pruebas estándar? | Un sesgo o período que sobreviva a la corrección por comparaciones múltiples con p < 1e-6 y se reproduzca en una segunda muestra. | Salón de la Fama, reconocimiento público |
os.urandom.tools/referee.py ejecuta tu método congelado
contra el flujo reservado y escribe results.json. Un hallazgo sin ese
archivo no es un hallazgo.| Fecha | Investigador | Nivel | Resultado | Evidencia |
|---|---|---|---|---|
| — | tu nombre | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/

# 4. attack suite: Markov prediction, ML distinguisher, autocorrelation, leakage
python tests/security_tests.py --file v2_submission/data/v2_random_sample.bin
Una breve lista de lo que este repositorio no demuestra. Ocultarla sería lo primero que notaría un revisor serio, así que está aquí en su lugar.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
