Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
guasap-whatsapp-foresincs-tool — Herramienta Forense de WhatsApp | Kitploit
Herramientas/GitHubGitHub/quantika14/guasap-whatsapp-foresincs-tool
Análisis ForenseForensia MóvilRecuperación de DatosForensia Digital
GitHubquantika14/guasap-whatsapp-foresincs-tool

guasap-whatsapp-foresincs-tool

Herramienta Forense de WhatsApp

Ver Repositorio

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
1766026hace 2 mesesRevisado por Kitploit
Compartir

Guasap Forensic

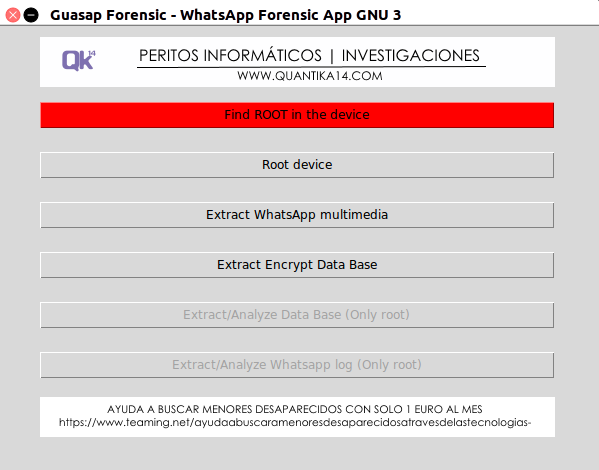
Guasap Forensic implementado en Python bajo la Licencia Pública General de GNU, para la extracción y análisis de archivos, bases de datos y registros para la forense de WhatsApp.

¿Qué hace?

  1. Verificar root en el dispositivo
  2. Extraer BD y archivos multimedia (sin root)
  3. Extraer y analizar (mensajes eliminados y otros) BD y registros (solo root)
  4. Crear un informe con los resultados

¿Cómo usar?

$ python Guasap_Forensic.py

CÓMO USAR GUASAP FORENSIC

Imágenes

ejemplo

Contacto

  • Twitter: @QuantiKa14
  • Web: www.quantika14.com
  • Email: info @ quantika14 . com
Descargar herramienta