purpleailab/decepticon
Agente de hacking autónomo para Red Team
"¿Otro hacker con IA? Déjanos adivinar: ejecuta nmap y escribe un informe."


Omite la configuración de Docker: ejecuta compromisos autónomos de red team directamente desde tu navegador.

Requisitos: Docker y Docker Compose v2. Soportado en macOS (Apple Silicon + Intel), Linux (amd64 + arm64) y Windows (amd64 + arm64) — nativo vía PowerShell o vía WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Asistente de configuración interactivo (proveedor, clave API, perfil de modelo)
decepticon           # Inicia el stack principal y cae en la CLI de terminal
El inicio por defecto levanta el plano de gestión central (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) y lanza la CLI de terminal. Las cargas de trabajo especializadas (BloodHound CE, Sliver C2, Ghidra MCP, …) y el panel web aparecen bajo demanda — el orquestador invoca especialistas mediante ops_start("ad"), etc., y tú levantas el panel desde la CLI con /web (ver Panel Web).
Windows (PowerShell, nativo)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Inicio rápido · Guía de instalación completa
¿Construyendo sobre los agentes — un producto, una integración de investigación o un orquestador personalizado? Instala el SDK desde PyPI:
pip install decepticon              # SDK principal
pip install "decepticon[neo4j]"     # + herramientas de cadena de ataque basadas en grafo de conocimiento
decepticon es un SDK cliente: incluye las fábricas de agentes, middleware, herramientas y habilidades, y enruta las llamadas LLM y la ejecución en sandbox a servicios en ejecución vía HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). Ejecutar agentes aún requiere esos servicios — usa el stack Docker anterior, o apunta las URLs a tus propios equivalentes. Consulta Decepticon como librería para la superficie de anulación de fábrica, los plugins declarativos PluginBundle, y la compuerta de seguridad.
Estamos construyendo Decepticon hacia una Vacuna Ofensiva para el panorama de amenazas impulsado por IA. Si crees que el red teaming autónomo es un camino hacia una defensa más fuerte, considera apoyar el proyecto.
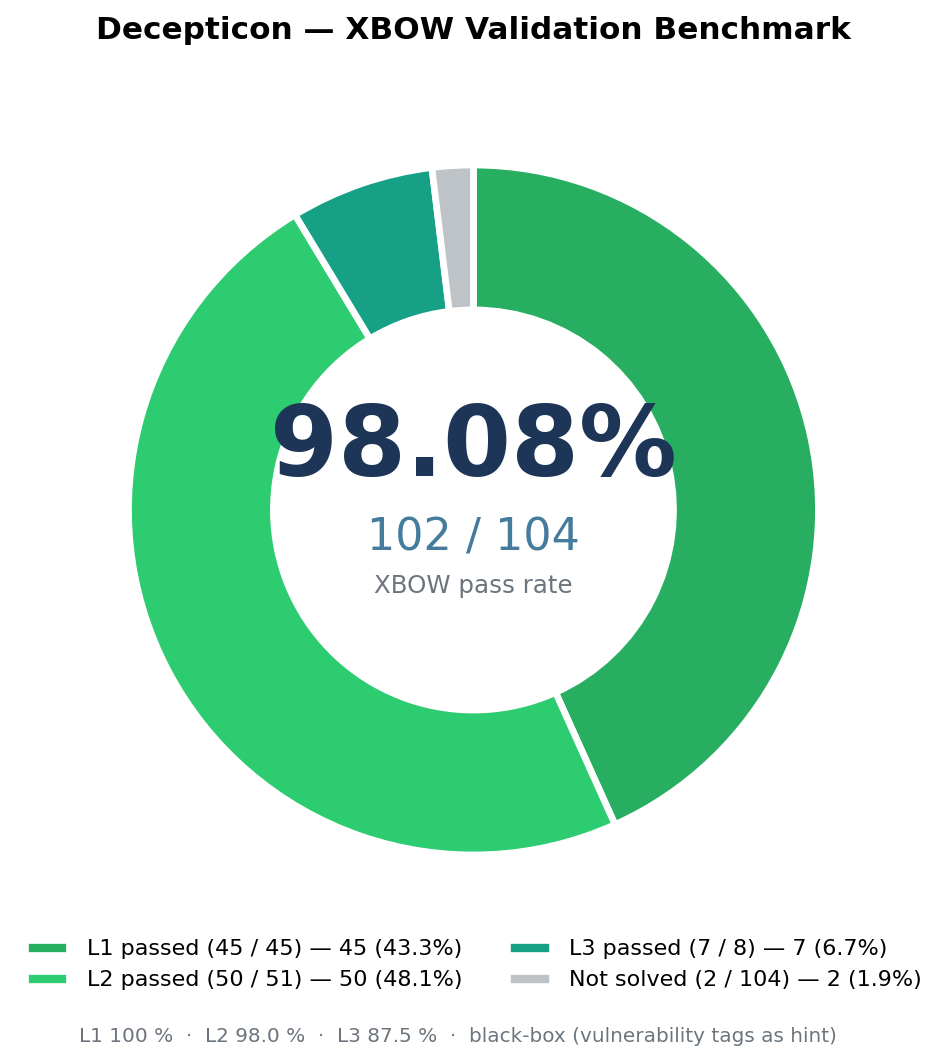
| Benchmark | Dificultad | Tasa de Aprobación |
|---|---|---|
| XBOW validation-benchmarks | Fácil (Nivel 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Media (Nivel 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Difícil (Nivel 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Todos los niveles | 102 / 104 (98.08 %) |
El espacio de "IA + hacking" está lleno de demostraciones que ejecutan nmap e imprimen un informe. Eso no es esto.
Decepticon es un agente profesional autónomo de Red Team. Ejecuta cadenas de ataque realistas — reconocimiento, explotación, escalada de privilegios, movimiento lateral, C2 — como lo haría un adversario real, no como lo hace un escáner.
Pero más importante aún: opera bajo la disciplina que separa a los red teamers de los script kiddies. Antes de que un solo paquete salga al cable, Decepticon genera un paquete de compromiso completo — RoE, ConOps, Plan de Desconflicción y OPPLAN con mapeo MITRE ATT&CK — y cada acción se ejecuta dentro de esas reglas definidas.
→ Inmersión profunda en el flujo de trabajo de compromiso
Cadenas de eliminación reales, no escaneos de casillas de verificación. Decepticon lee un OPPLAN y persigue objetivos a través de cualquier camino que se abra — pivotando, adaptándose, encadenando técnicas.