 proxymanapp/tcpviewer
La mejor aplicación de macOS para ver cada paquete claramente en tu Mac. Alternativa a Wireshark

# TCP Viewer <p align="center"> <img src="https://raw.githubusercontent.com/proxymanapp/tcpviewer/main/README.assets/hero.png" alt="TCP Viewer. Una alternativa más sencilla a Wireshark para desarrolladores de Mac." width="900"> </p> <p align="center"> Un visor de paquetes nativo y sencillo para Mac. </p> <p align="center"> <a href="https://tcpviewer.proxyman.com">Sitio web</a> · <a href="https://api-tcpviewer.proxyman.com/api/releases/download/tcpviewer.dmg">Descargar</a> · <a href="https://tcpviewer.proxyman.com/docs/">Documentación</a> · <a href="https://github.com/ProxymanApp/TCPViewer/releases">Versiones</a> </p> TCP Viewer captura y lee paquetes de red en macOS. Utiliza `libpcap` del sistema para la captura y las bibliotecas de Wireshark para obtener detalles profundos de los paquetes. ## Características - Aplicación nativa de macOS, construida con AppKit - Basada en la librería de Wireshark, alternativa a Wireshark - Captura tráfico en vivo. - Agrupa paquetes por aplicación, dominio o dirección IP. - Filtra TCP, UDP, DNS, HTTP, TLS, WebSocket y más. - Lee campos de protocolo y bytes sin procesar. - Abre archivos PCAP y PCAPNG. - Sigue flujos TCP y UDP. - Exporta paquetes como PCAP o PCAPNG. - Pregunta a un agente de IA sobre tu captura con TCP Viewer MCP. - Automatiza la captura, pestañas, paneles divididos, filtros, estadísticas, seguimiento TCP/UDP y comparación de paquetes con [`tcpviewer-cli`](https://github.com/proxymanapp/tcpviewer/blob/main/CLI.md) o [MCP](https://github.com/proxymanapp/tcpviewer/blob/main/MCP.md). - Revisa el código fuente completo. ### Captura de paquetes sencilla - Elige una interfaz de red. - Inicia o detén con un solo clic. - Mantén las capturas con mucho tráfico fáciles de leer. [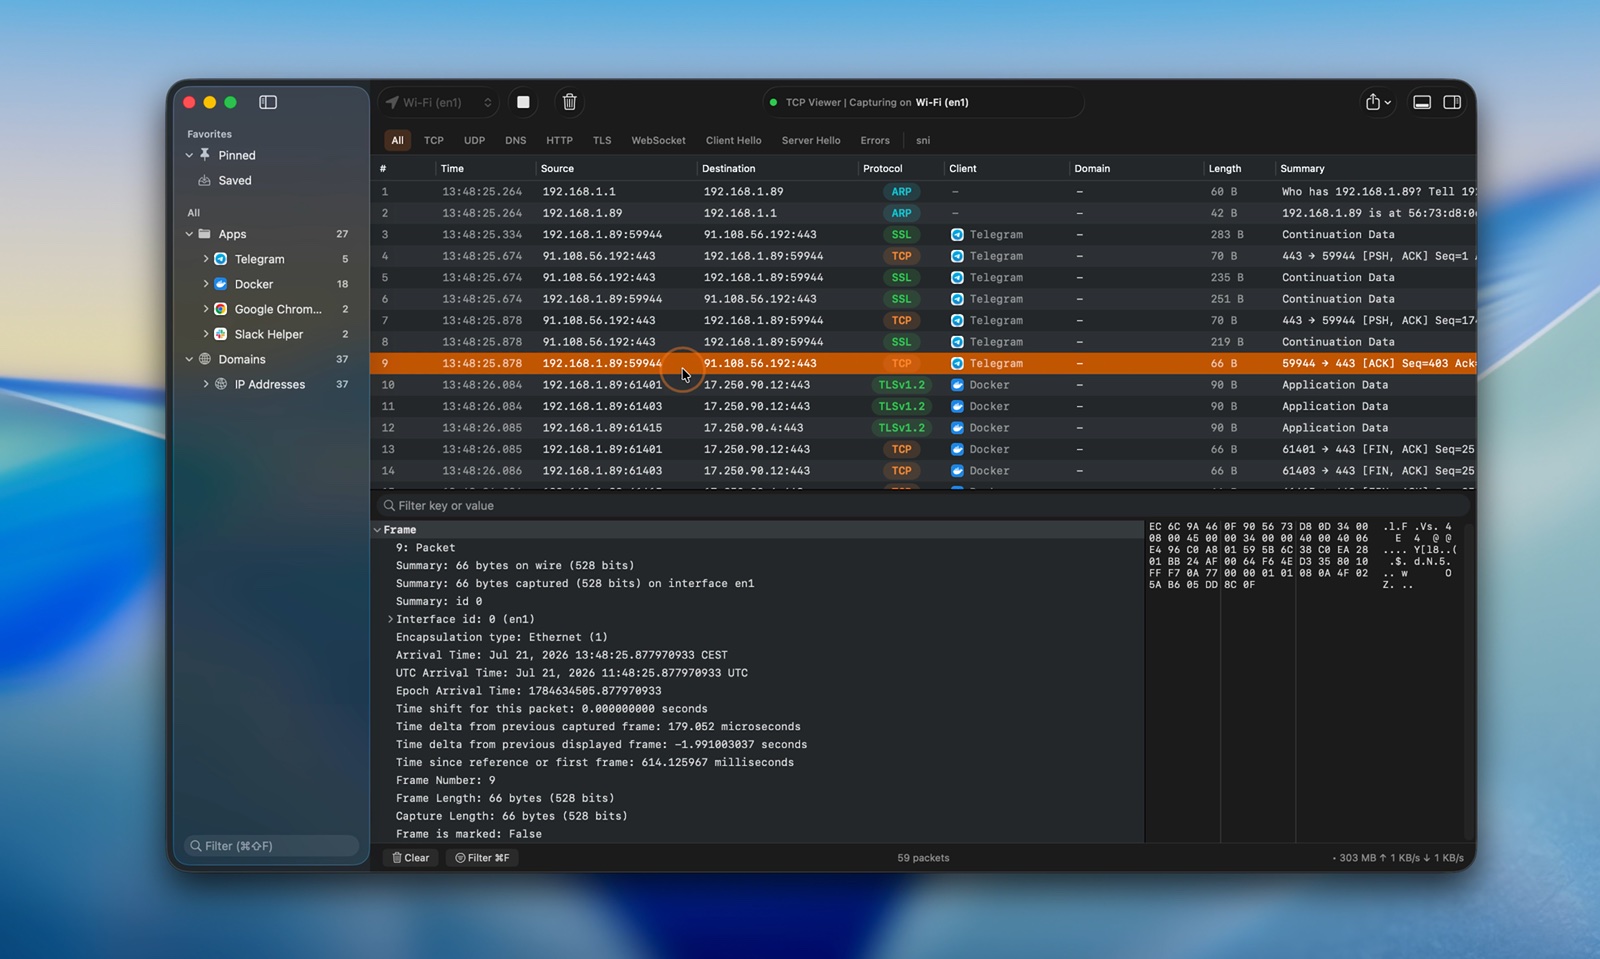](https://tcpviewer.proxyman.com/demo/main-demo.mp4) [Ver el vídeo de captura en vivo](https://tcpviewer.proxyman.com/demo/main-demo.mp4) ### TCP Viewer MCP - Conecta TCP Viewer a Codex u otro cliente MCP. - Consulta el estado de la captura. - Lista las interfaces de red. - Encuentra paquetes con un prompt sencillo. - Disponible con TCP Viewer PRO. <p align="center"> <img src="https://raw.githubusercontent.com/proxymanapp/tcpviewer/main/README.assets/tcp-viewer-mcp.jpg" alt="Codex preguntando a TCP Viewer MCP sobre el estado de la captura, las interfaces y los paquetes" width="760"> </p> ### Abrir archivos de captura - Arrastra un archivo PCAP o PCAPNG. - Previsualiza los paquetes al instante. - Usa la misma vista que en una captura en vivo. [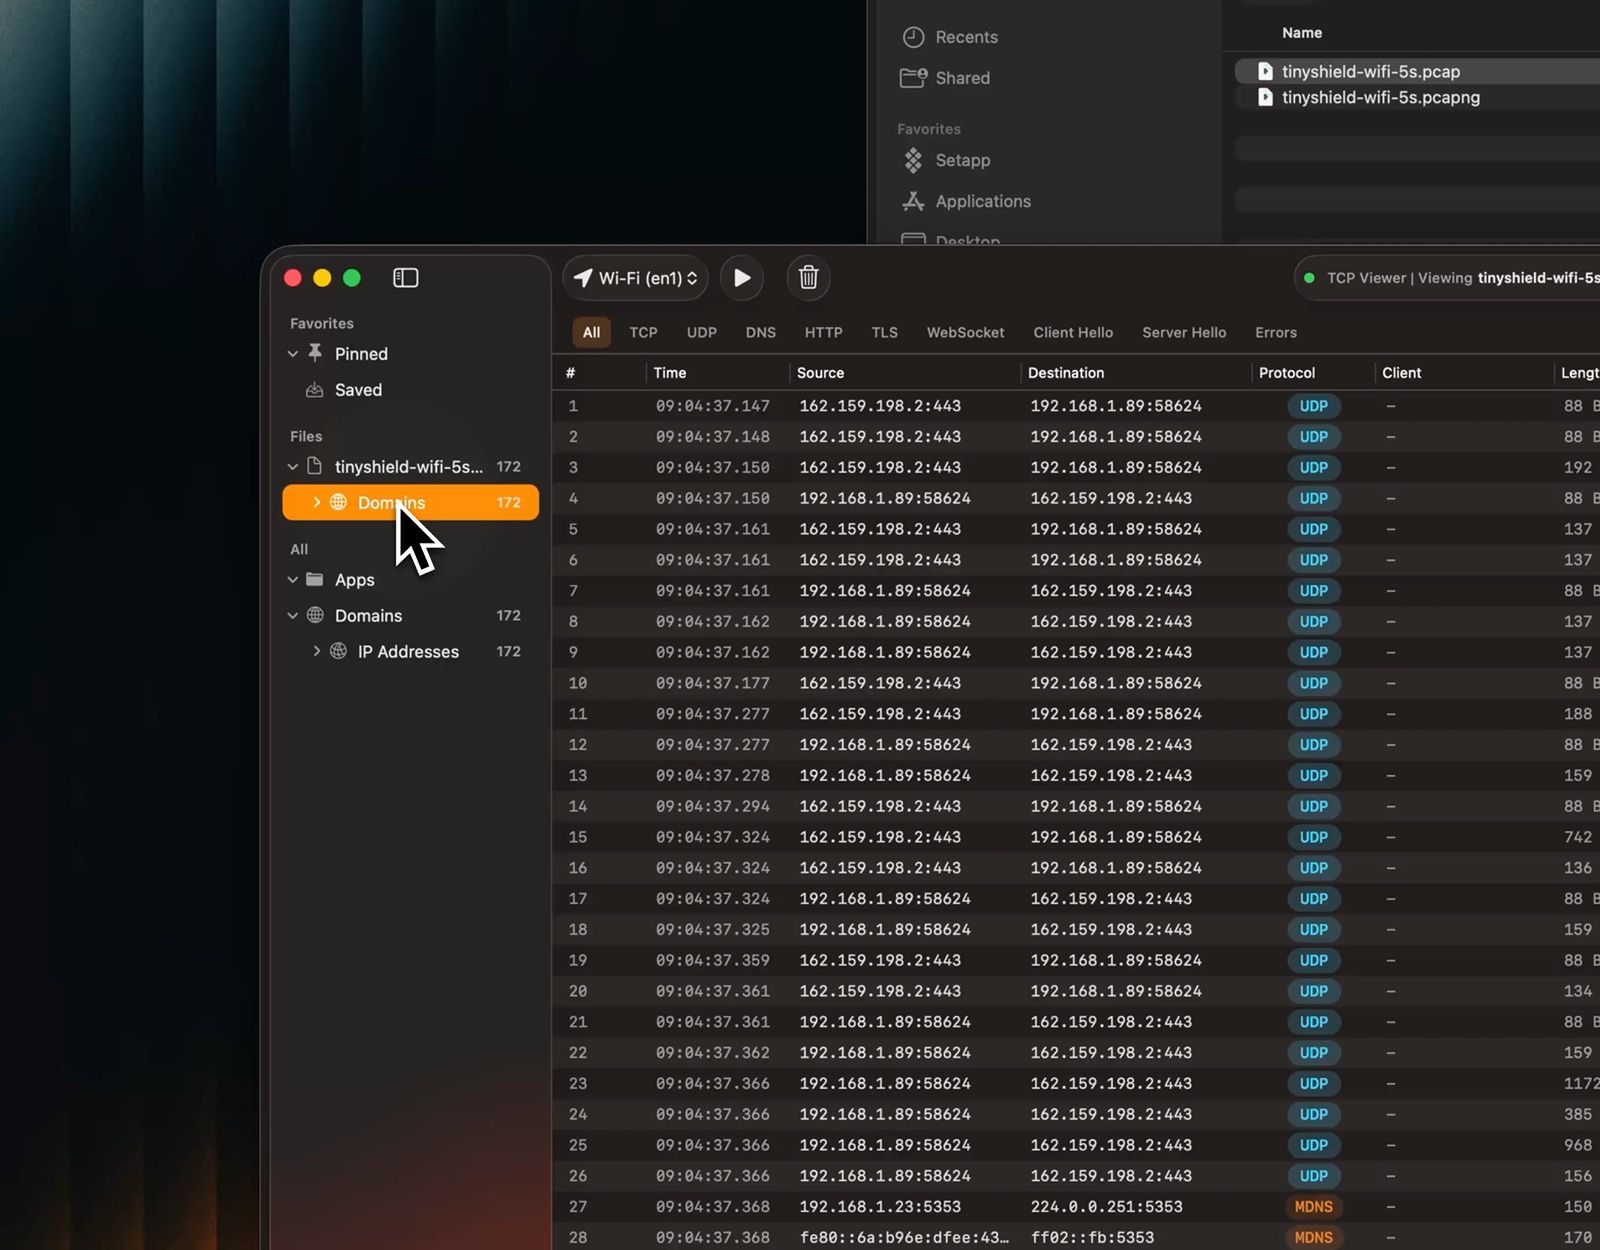](https://tcpviewer.proxyman.com/demo/open-pcap.mp4) [Ver el vídeo de previsualización de archivos](https://tcpviewer.proxyman.com/demo/open-pcap.mp4) ### Seguir flujos TCP y UDP - Reconstruye una conversación TCP o visualiza datagramas UDP en el orden de captura. - Abre un flujo desde el menú del paquete o el menú Herramientas. - Muestra ambas direcciones juntas. - Muestra solo los datos del cliente o del servidor. - Cambia entre texto y hexadecimal. - Busca en el flujo. - Salta de vuelta al paquete de origen. [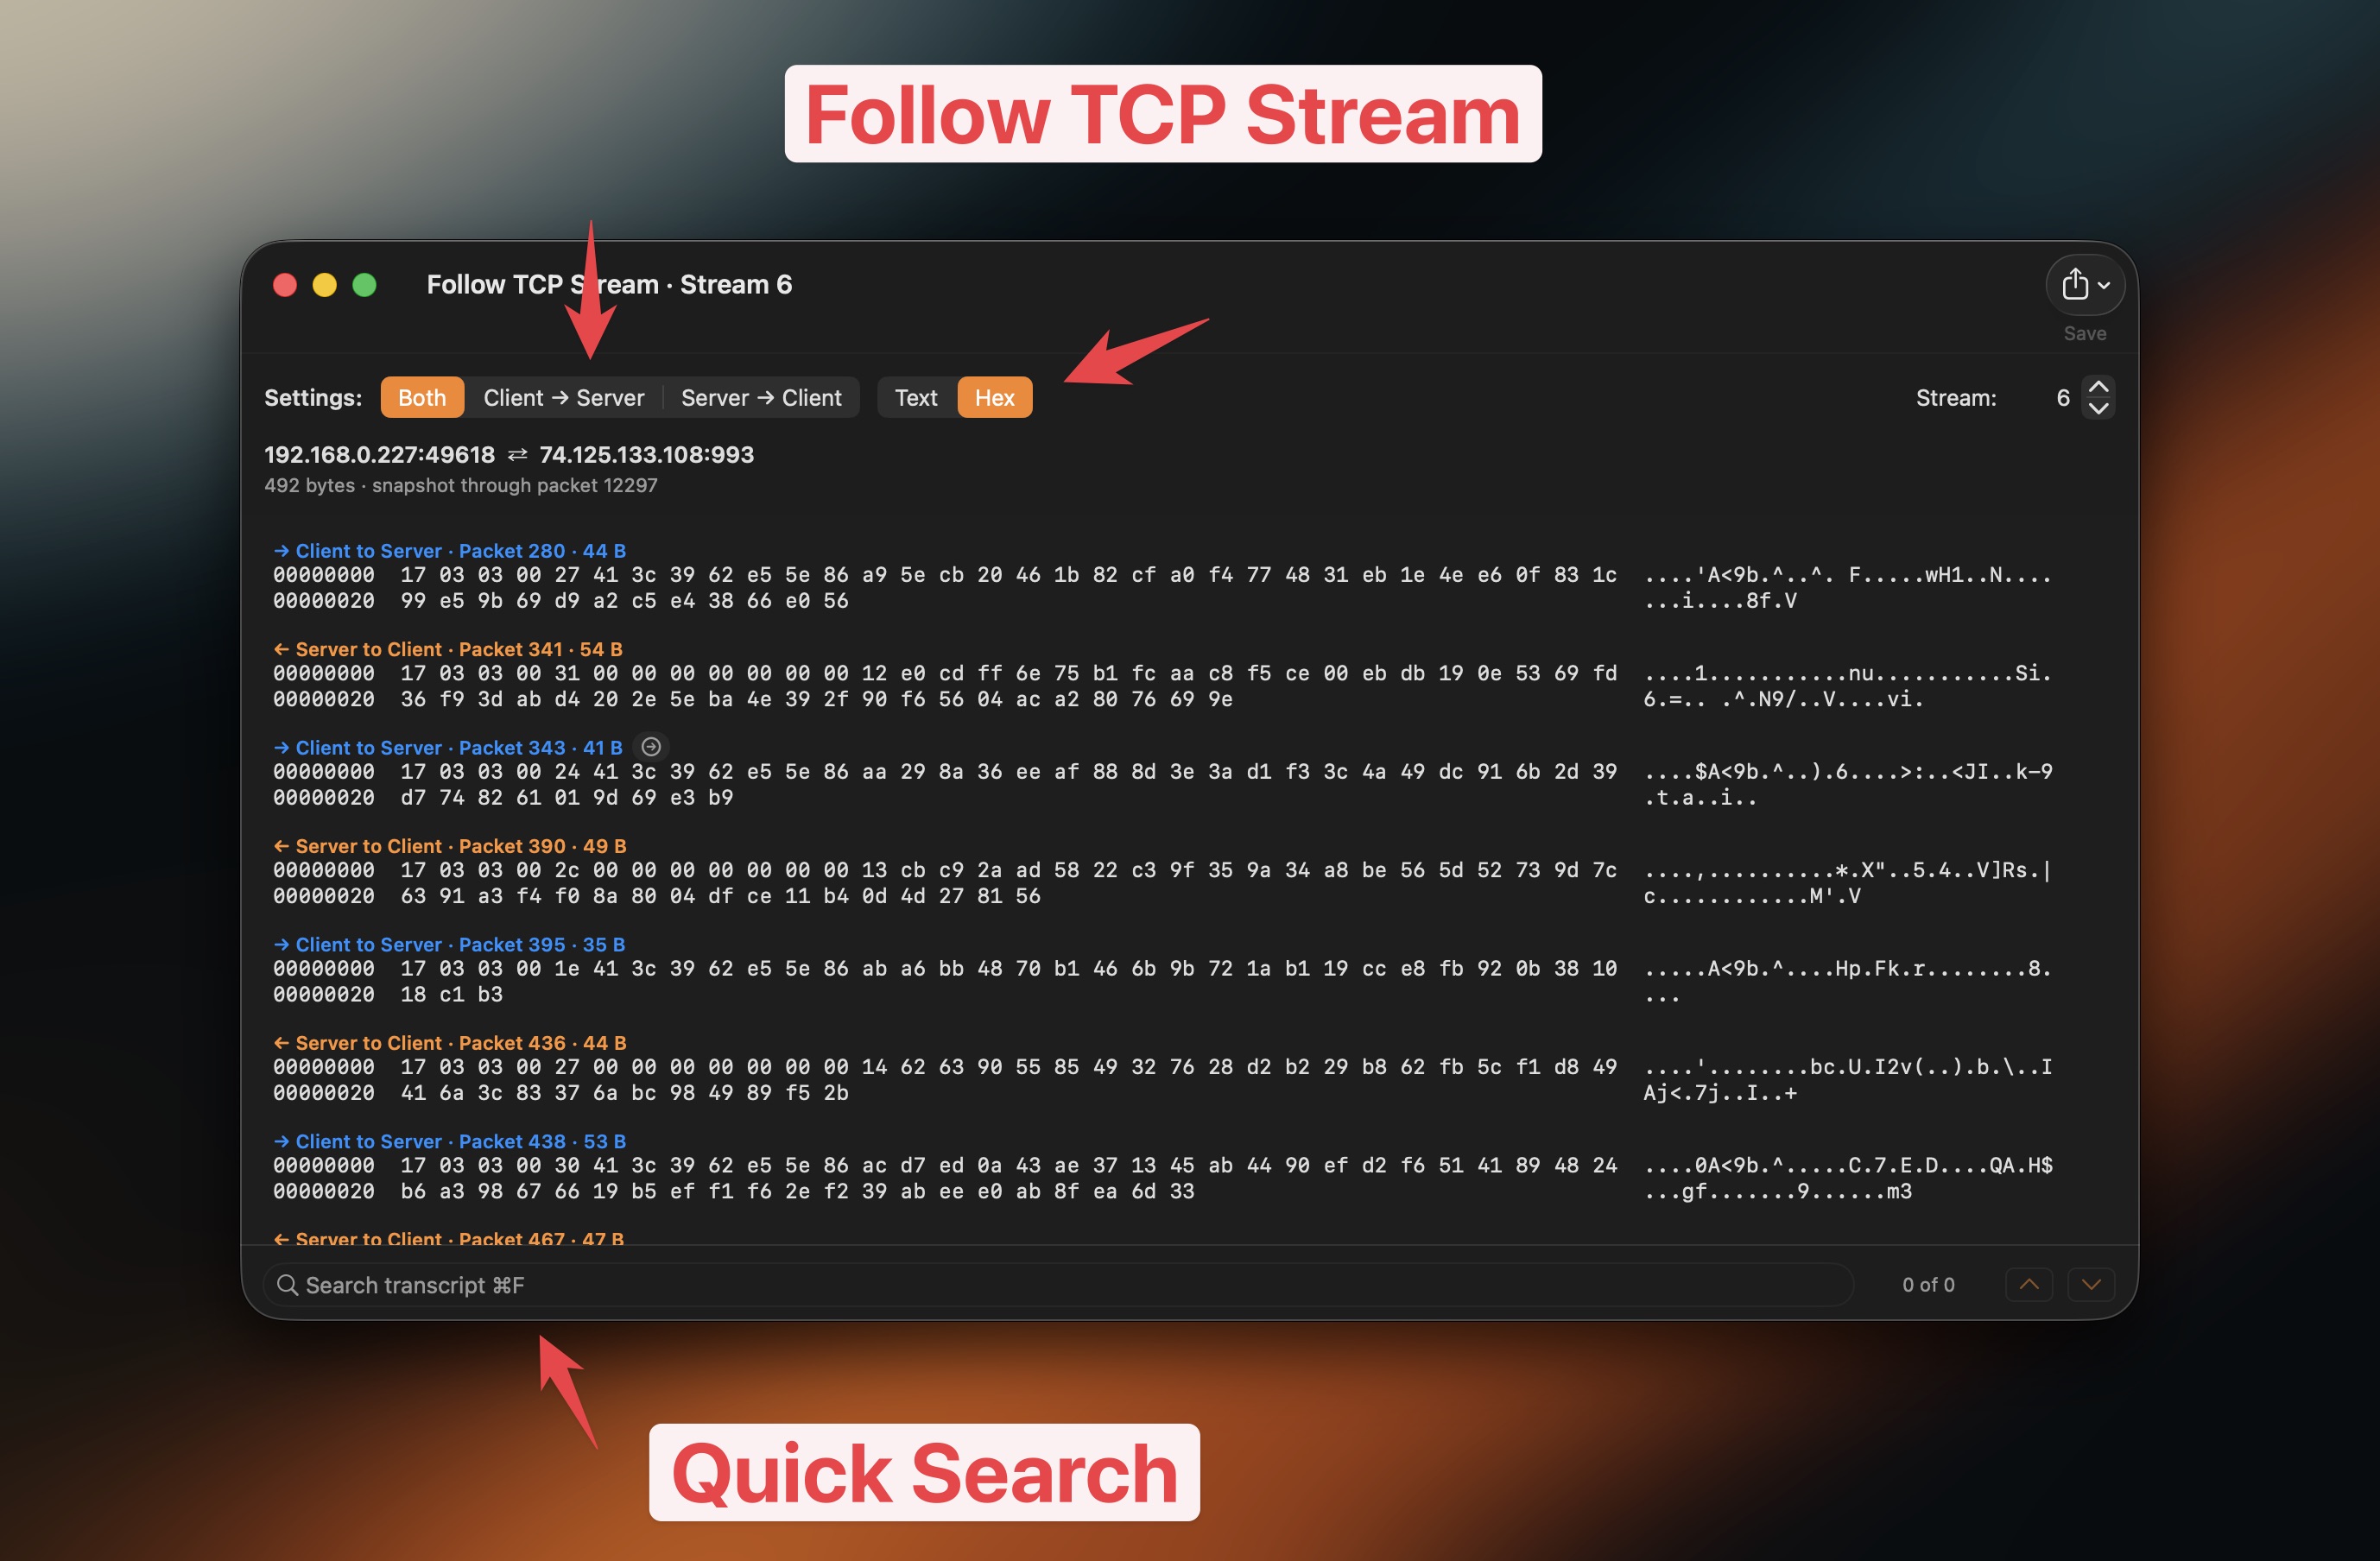](https://tcpviewer.proxyman.com/demo/follow-tcp.mp4) [Ver el vídeo de Seguir flujo TCP](https://tcpviewer.proxyman.com/demo/follow-tcp.mp4) ### Agrupar tráfico - Agrupa paquetes por aplicación. - Agrupa paquetes por dominio. - Agrupa paquetes por dirección IP. - Salta al tráfico que necesitas. [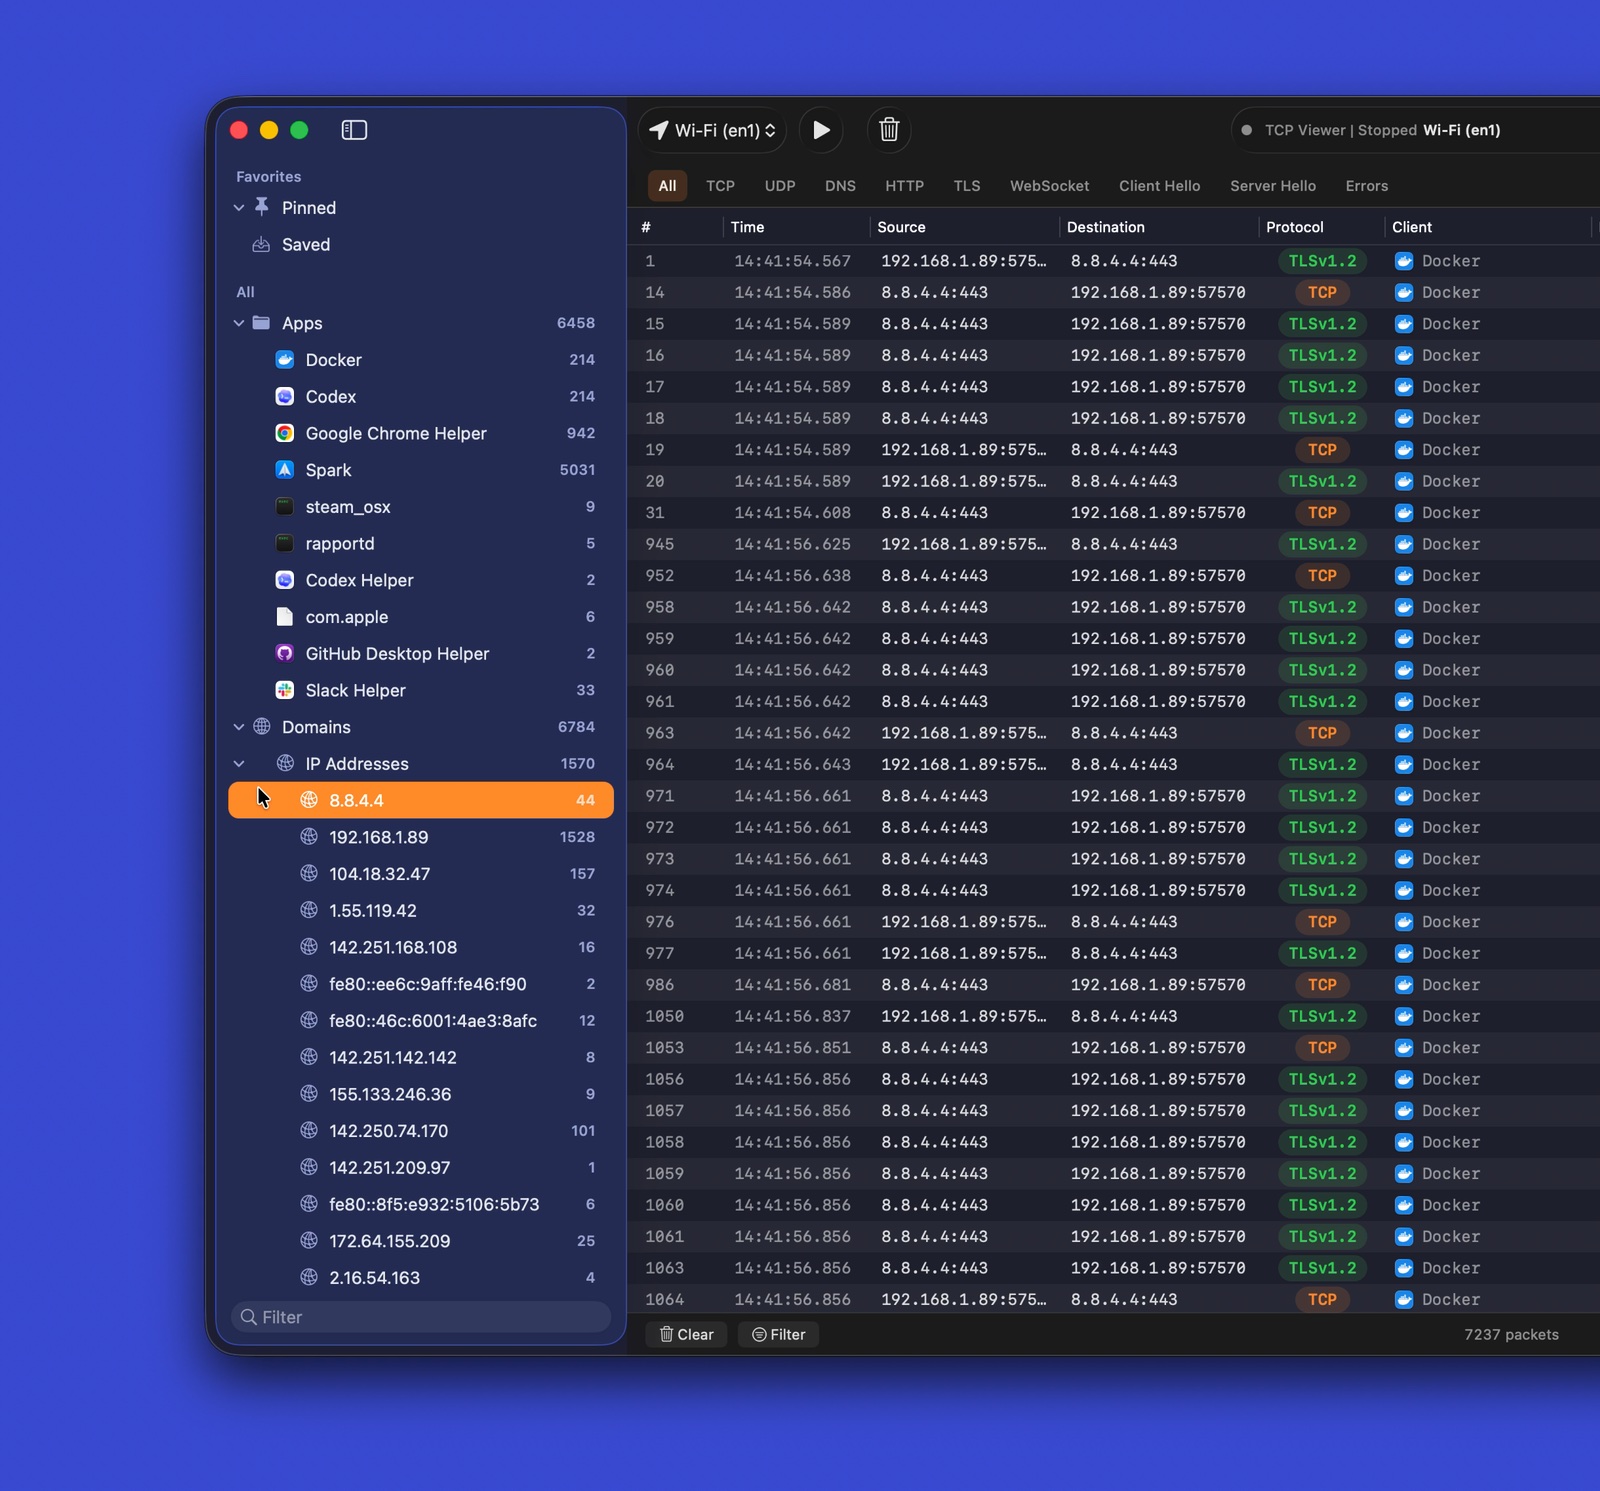](https://tcpviewer.proxyman.com/demo/group-by-app-domains.mp4) [Ver el vídeo de tráfico agrupado](https://tcpviewer.proxyman.com/demo/group-by-app-domains.mp4) ### Filtros de protocolo - Usa filtros rápidos para protocolos comunes. - Combina filtros con búsqueda de texto. - Céntrate en los paquetes útiles rápidamente. [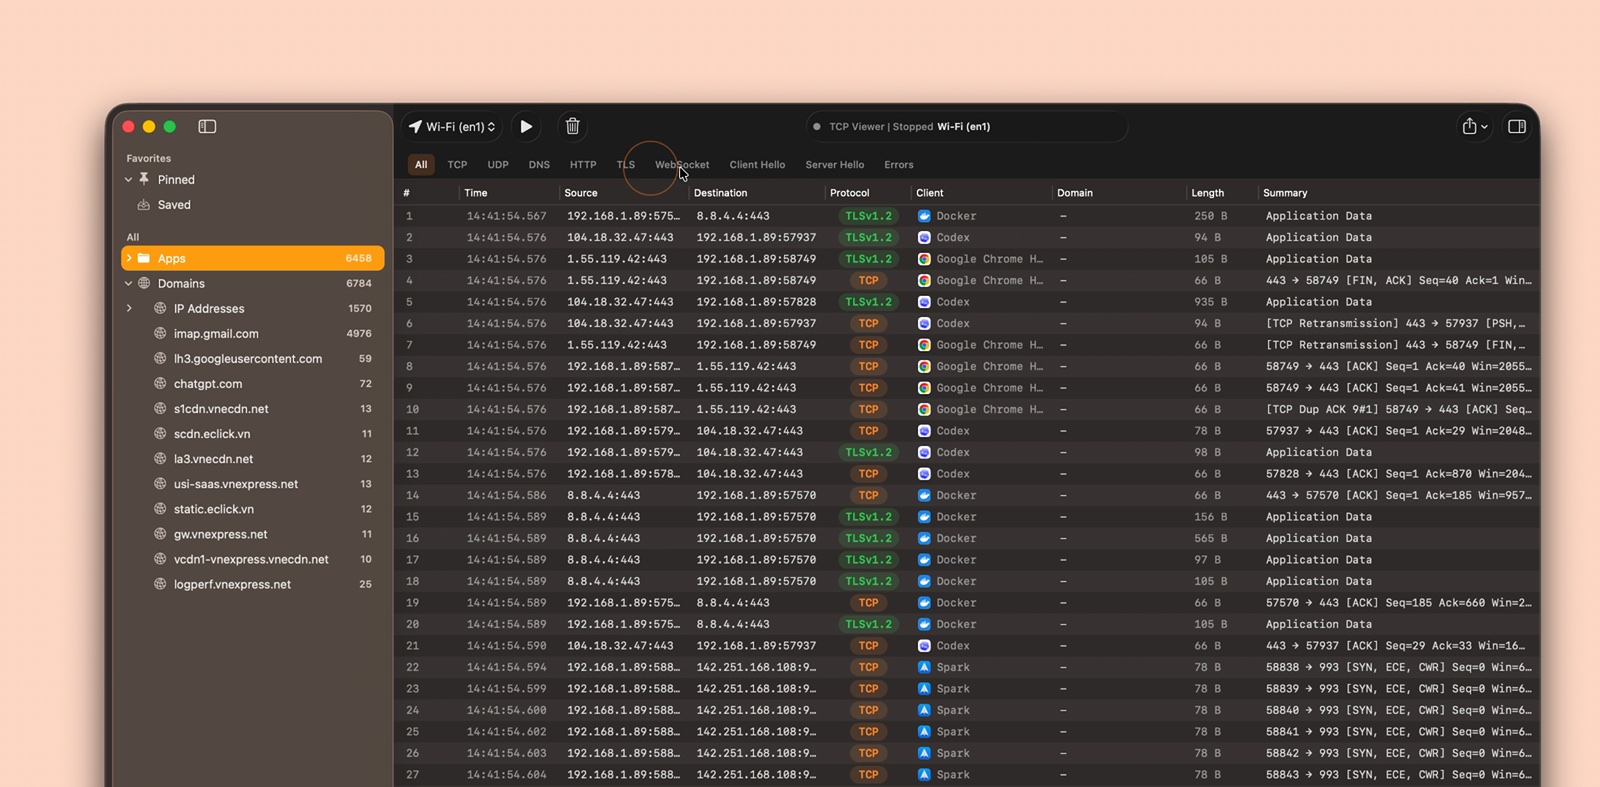](https://tcpviewer.proxyman.com/demo/advanced-filter.mp4) [Ver el vídeo de filtros de protocolo](https://tcpviewer.proxyman.com/demo/advanced-filter.mp4) ### Exportar capturas - Exporta todos los paquetes, los filtrados o los seleccionados. - Guarda como PCAP o PCAPNG. - Abre el resultado en otras herramientas de paquetes. <p align="center"> <img src="https://raw.githubusercontent.com/proxymanapp/tcpviewer/main/README.assets/export-captures.png" alt="Exportar paquetes seleccionados como PCAP o PCAPNG" width="620"> </p> ### Detalles de paquetes - Lee árboles de protocolo con la calidad de Wireshark. - Inspecciona nombres y valores de campos. - Relaciona los campos con los bytes sin procesar. - Busca en los detalles del paquete. [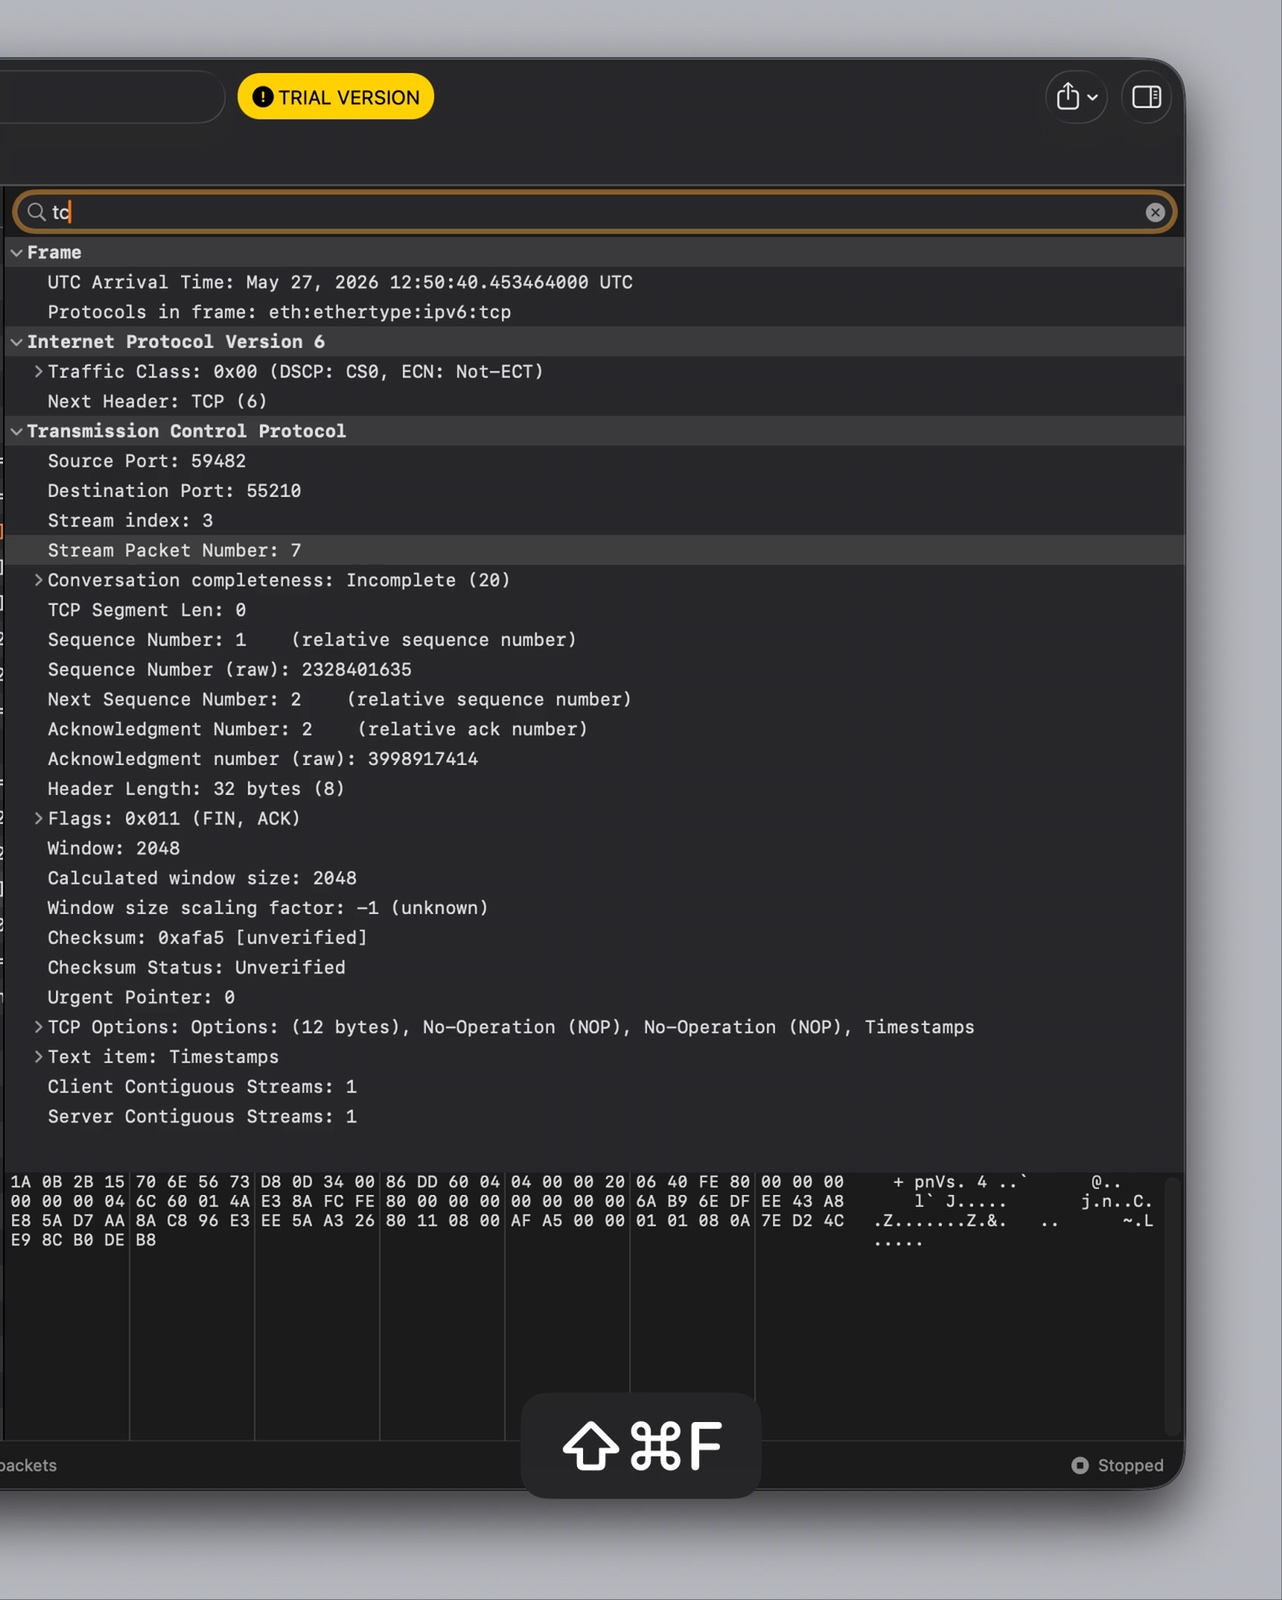](https://tcpviewer.proxyman.com/demo/detail-packet.mp4) [Ver el vídeo de detalles de paquetes](https://tcpviewer.proxyman.com/demo/detail-packet.mp4) ## Código abierto - Licenciado bajo GPL-2.0-or-later. - Revisa el pipeline de captura. - Revisa la decodificación de paquetes. - Revisa la interfaz nativa de macOS. - Reporta problemas o envía un pull request.  ## Creado por el equipo de Proxyman - Hecho por el equipo detrás de [Proxyman](https://proxyman.com) y [Tiny Shield](https://tinyshield.proxyman.com/). - Construido para macOS. - Centrado en la privacidad y la depuración de red clara.  ## Requisitos Para ejecutar TCP Viewer: - Mac con Apple Silicon. - macOS 15 o posterior. Para compilar TCP Viewer: - Xcode 16 o posterior. - Git. - CMake, Ninja, Meson, pkg-config y autotools. ```bash brew install cmake ninja meson pkg-config autoconf automake libtool ``` ## Configuración Clona con submódulos. Luego inicializa la dependencia fijada de Wireshark. ```bash git clone --recurse-submodules <repo-url> cd TCPViewer cp Config/TCPViewer.local.xcconfig.example Config/TCPViewer.local.xcconfig ./scripts/bootstrap-wireshark.sh ``` ¿Ya lo clonaste sin submódulos? ```bash git submodule update --init --recursive ./scripts/bootstrap-wireshark.sh ``` Los scripts de inicialización: - Ejecutan `scripts/bootstrap-wireshark-deps.sh` primero. - Compilan las bibliotecas de tiempo de ejecución de Wireshark desde el código fuente. - Las escriben en `Vendor/.install/wireshark-deps`. - Usan macOS 15 como destino de despliegue. - Usan Homebrew solo para las herramientas de compilación. - Nunca copian dylibs de botellas de Homebrew en una versión. Mantén la firma local, el appcast, Sparkle, Sentry y los valores de versión fuera de Git. Usa `Config/TCPViewer.local.xcconfig`, `.env`, variables de entorno o herramientas respaldadas por Keychain. ## Ejecutar En Xcode: 1. Abre `TCPViewer.xcodeproj`. 2. Selecciona el esquema `TCPViewer`. 3. Elige `My Mac`. 4. Pulsa Run. Compilación desde la línea de comandos: ```bash xcodebuild -project TCPViewer.xcodeproj -scheme TCPViewer build ``` Si Xcode solicita firma, selecciona un equipo de desarrollo para `TCPViewer` y `PcapPlusPlusCore`. ## Pruebas ```bash xcodebuild test \ -project TCPViewer.xcodeproj \ -scheme TCPViewer \ -destination 'platform=macOS' ``` ## Versión El script de versión puede: - Compilar y notarizar la aplicación. - Firmar la actualización de Sparkle. - Subir archivos a Cloudflare R2. - Publicar la versión en el backend. Configuración inicial: ```bash npm install bundle install gh auth login ``` Crea un `.env` local a partir de `.env.example`. Añade los valores de versión requeridos. Nunca hagas commit de secretos reales. Usa `#` para comentarios en `.env`. `sentry-cli` no acepta comentarios con `//`. Para una versión de producción, añade una entrada correspondiente en `ReleaseNote.json`. Luego ejecuta: ```bash npm run release ``` Elige `beta` o `production` cuando se te pregunte. Las versiones de producción también: - Crean el appcast de Sparkle. - Suben la etiqueta `v<version>`. - Publican la versión en GitHub. Para crear solo el pull request de Homebrew Cask para la última versión de producción pública, ejecuta `make build` y elige `Homebrew Cask PR from latest release`. También puedes ejecutar el comando directo: ```bash npm run release:homebrew ``` Esto verifica el DMG público contra el recurso de la versión de GitHub, sube una rama a `ProxymanApp/homebrew-cask` y abre el pull request de contribución en `Homebrew/homebrew-cask`. Los artefactos se escriben en: ```bash ~/Desktop/tcpviewer-production/ ``` ## Licencia TCP Viewer está licenciado bajo GPL-2.0-or-later. Esto coincide con su uso de las bibliotecas de Wireshark. - Consulta `COPYING` para el texto completo de la GPL. - Consulta `THIRD_PARTY_NOTICES.md` para los avisos de terceros. - Consulta `SOURCE_CODE_OFFER.md` para los términos de código fuente de las versiones binarias. ## Agradecimientos - [Wireshark](https://www.wireshark.org/) proporciona el análisis de paquetes. - [HexFiend](https://github.com/HexFiend/HexFiend) proporciona el visor hexadecimal integrado. Wireshark es una marca registrada de la Wireshark Foundation. TCP Viewer no está afiliado ni respaldado por la Wireshark Foundation.
