 projectdiscovery/cdncheck
Una utilidad para detectar varias tecnologías para una dirección IP dada.



Características • Instalación • Uso • Únete a Discord
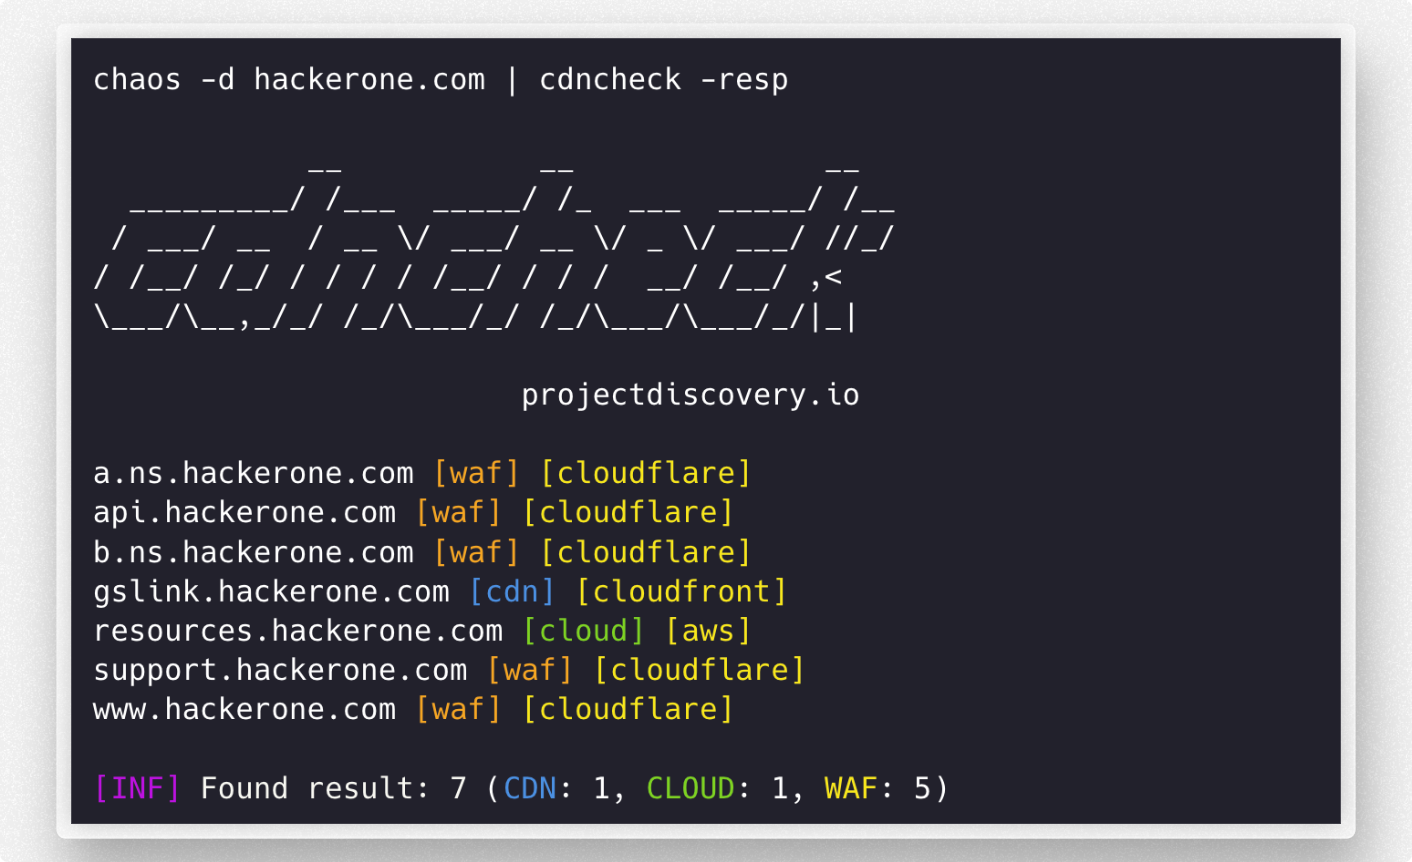
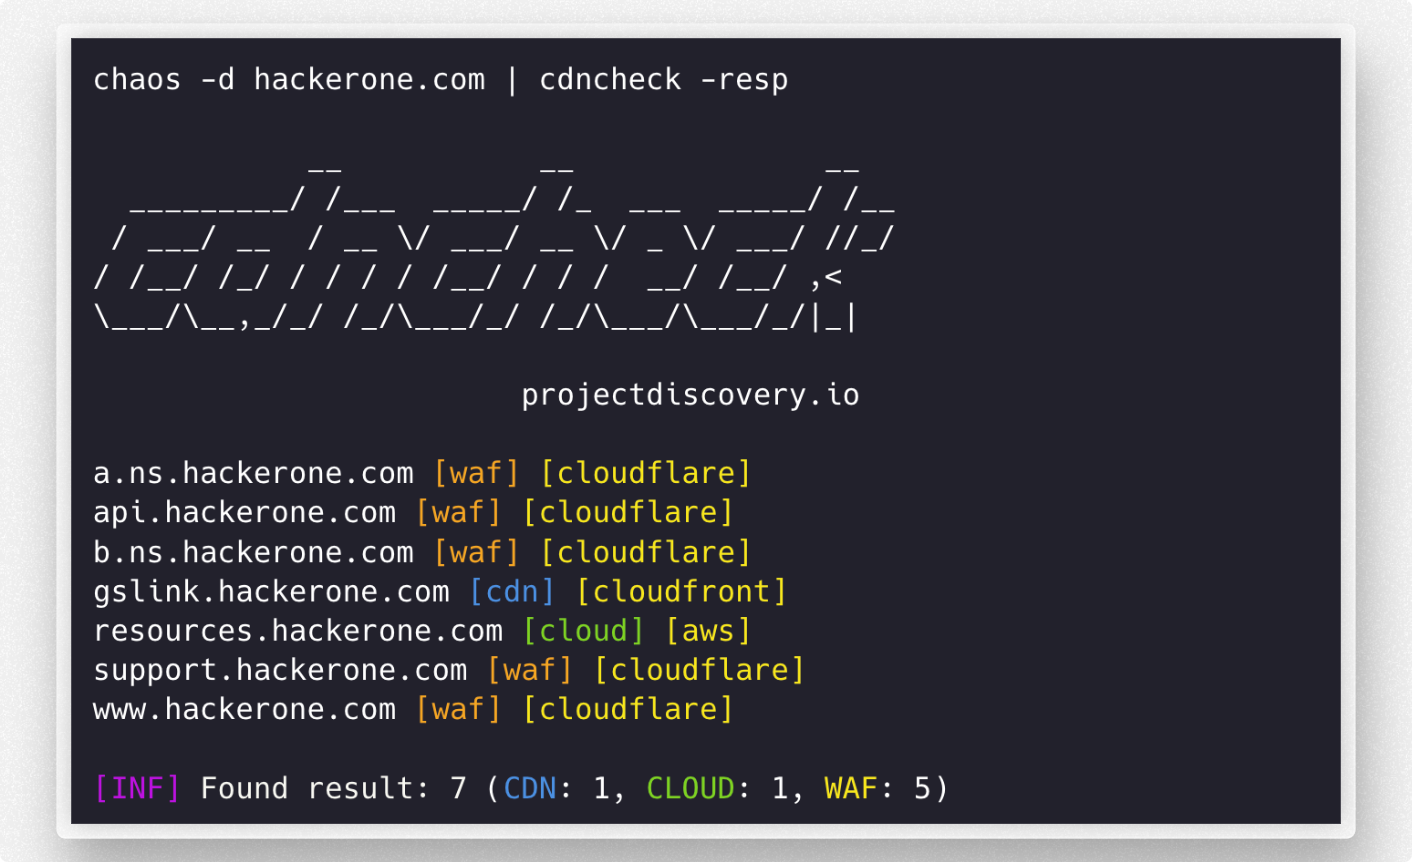
cdncheck es una herramienta para identificar la tecnología asociada con direcciones de red dns / ip.
cdncheck requiere go1.26.10 para instalarse correctamente. Ejecute el siguiente comando para instalar la última versión:
go install -v github.com/projectdiscovery/cdncheck/cmd/cdncheck@latest
cdncheck -h
Esto mostrará la ayuda de la herramienta. Aquí están todos los modificadores que admite.
Usage:
  ./cdncheck [flags]

Flags:
INPUT:
   -i, -input string[]  list of ip / dns to process

DETECTION:
   -cdn    display only cdn in cli output
   -cloud  display only cloud in cli output
   -waf    display only waf in cli output

MATCHER:
   -mcdn, -match-cdn string[]      match host with specified cdn provider (cloudfront, fastly, google, leaseweb)
   -mcloud, -match-cloud string[]  match host with specified cloud provider (aws, google, oracle)
   -mwaf, -match-waf string[]      match host with specified waf provider (cloudflare, incapsula, sucuri, akamai)

FILTER:
   -fcdn, -filter-cdn string[]      filter host with specified cdn provider (cloudfront, fastly, google, leaseweb)
   -fcloud, -filter-cloud string[]  filter host with specified cloud provider (aws, google, oracle)
   -fwaf, -filter-waf string[]      filter host with specified waf provider (cloudflare, incapsula, sucuri, akamai)

OUTPUT:
   -resp               display technology name in cli output
   -o, -output string  write output in plain format to file
   -v, -verbose        display verbose output
   -j, -jsonl          write output in json(line) format
   -nc, -no-color      disable colors in cli output
   -version            display version of the project
   -silent             only display results in output

CONFIG:
   -r, -resolver string[]  list of resolvers to use (file or comma separated)
   -e, -exclude            exclude detected ip from output
   -retry int              maximum number of retries for dns resolution (must be at least 1) (default 2)

UPDATE:
   -up, -update                 update cdncheck to latest version
   -duc, -disable-update-check  disable automatic cdncheck update check
El archivo provider.yaml contiene la lista de proveedores de CDN, WAF y Cloud. La lista contiene URLs, ASNs y CIDRs que luego se compilan en un archivo final sources_data.json usando el programa generate-index.
Ejemplo del archivo provider.yaml -
cdn:
  # asn contains the ASN numbers for providers
  asn:
    leaseweb:
      - AS60626

  # urls contains a list of URLs for CDN providers
  urls:
    cloudfront:
      - https://d7uri8nf7uskq.cloudfront.net/tools/list-cloudfront-ips
    fastly:
      - https://api.fastly.com/public-ip-list

  # cidr contains the CIDR ranges for providers
  cidr:
    akamai:
      - "23.235.32.0/20"
      - "43.249.72.0/22"
      - "103.244.50.0/24"
      - "103.245.222.0/23"
      - "103.245.224.0/24"
      - "104.156.80.0/20"
Se pueden añadir nuevos proveedores que se puedan extraer desde una URL, un ASN o una lista de CIDR estáticos al archivo provider.yaml siguiendo los sencillos pasos que se indican a continuación:
cmd/generate-index/provider.yaml.cmd/generate-index.provider.yaml y localiza la sección correspondiente al tipo de proveedor que quieres añadir (CDN, WAF o Cloud).provider.yaml.Al compilar sources_data.json para proveedores basados en ASN, puedes usar el servicio asnmap de ProjectDiscovery mediante -pdcp-key (o la variable de entorno PDCP_API_KEY/PD_API_KEY), o el servicio ipinfo mediante -token (o la variable de entorno IPINFO_TOKEN):
go run ./cmd/generate-index -input cmd/generate-index/provider.yaml -output sources_data.json -pdcp-key $PDCP_API_KEY
Las adiciones basadas en CNAME y Wappalyzer se pueden realizar en el archivo other.go. Simplemente añade los valores a las variables y estarás listo.
// cdnCnameDomains contains a map of CNAME to domains to cdns
var cdnCnameDomains = map[string]string{
	"cloudfront.net":         "amazon",
	"amazonaws.com":          "amazon",
    ...
}

// cdnWappalyzerTechnologies contains a map of wappalyzer technologies to cdns
var cdnWappalyzerTechnologies = map[string]string{
	"imperva":    "imperva",
	"incapsula":  "incapsula",
	...
}
Biblioteca auxiliar que verifica si una IP determinada se ejecuta en Cloud / CDN / WAF.
La biblioteca se puede utilizar importando github.com/projectdiscovery/cdncheck. A continuación se muestra un ejemplo básico:
package main

import (
	"fmt"
	"net"
	"github.com/projectdiscovery/cdncheck"
)

func main() {
	client := cdncheck.New()
	ip := net.ParseIP("173.245.48.12")

	// checks if an IP is contained in the cdn denylist
	matched, val, err := client.CheckCDN(ip)
	if err != nil {
		panic(err)
	}

	if matched {
		fmt.Printf("%v is a %v\n", ip, val)
	} else {
		fmt.Printf("%v is not a CDN\n", ip)
	}

	// checks if an IP is contained in the cloud denylist
	matched, val, err = client.CheckCloud(ip)
	if err != nil {
		panic(err)
	}

	if matched {
		fmt.Printf("%v is a %v\n", ip, val)
	} else {
		fmt.Printf("%v is not a Cloud\n", ip)
	}

	// checks if an IP is contained in the waf denylist
	matched, val, err = client.CheckWAF(ip)
	if err != nil {
		panic(err)
	}

	if matched {
		fmt.Printf("%v WAF is %v\n", ip, val)
	} else {
		fmt.Printf("%v is not a WAF\n", ip)
	}
}
cdncheck está hecho con ❤️ por el equipo de projectdiscovery y se distribuye bajo la Licencia MIT.






