
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Ashok — Ashok es una herramienta de reconocimiento OSINT, también conocida como 😍 navaja suiza. | Kitploit

Herramientas/GitHubGitHub/powerexploit/ashok
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoRecopilación de InformaciónSeguridad WebPruebas de PenetraciónEnumeración de SubdominiosAnálisis de DNS
GitHubpowerexploit/ashok

Ashok

Ashok es una herramienta de reconocimiento OSINT, también conocida como 😍 navaja suiza.
Ver Repositorio
4435693hace 4 añosRevisado por Kitploit
Compartir


Ashok
Ashok

Increíble navaja suiza de reconocimiento rápido

📌 Introducción

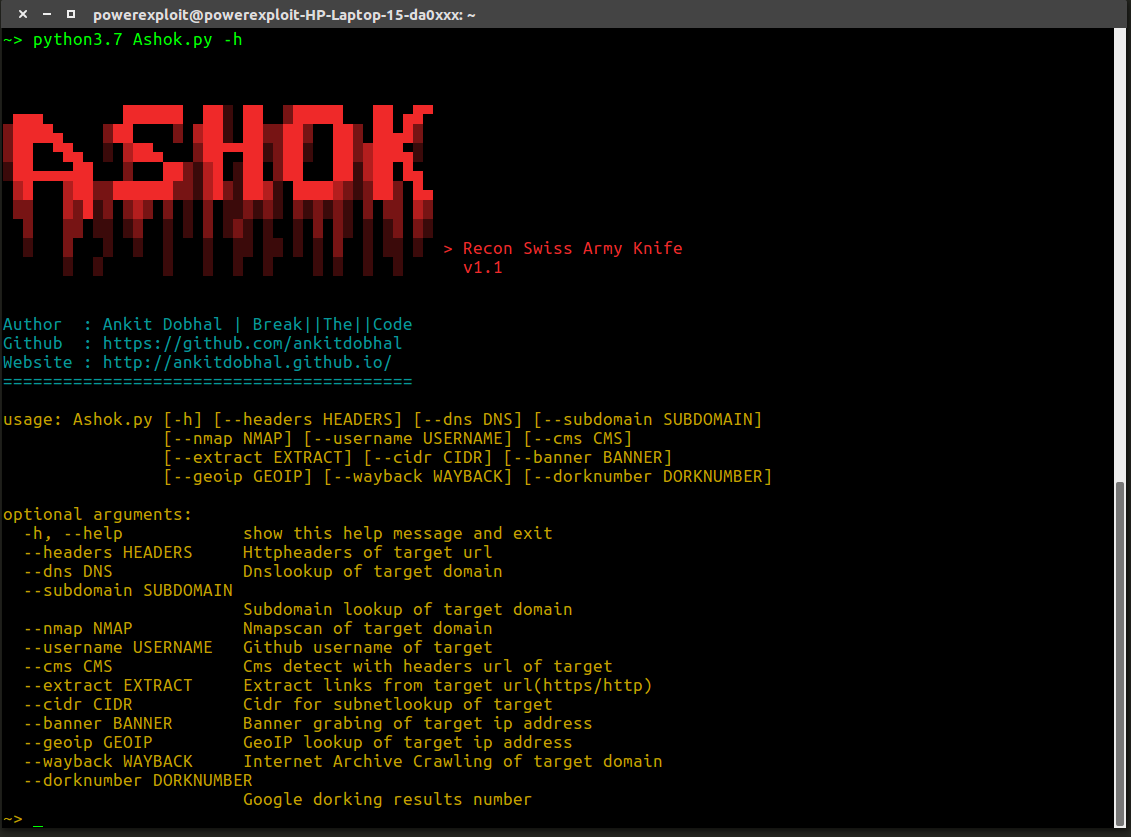
El Reconocimiento es la primera fase de las pruebas de penetración, que consiste en recopilar información antes de planificar ataques reales. Ashok es una herramienta de reconocimiento increíblemente rápida para probadores de penetración, diseñada especialmente para la fase de Reconocimiento. Y en Ashok-v1.1 puedes encontrar el dorker avanzado de Google y la máquina de rastreo Wayback.
Ashok

💥 Características principales

- Wayback Crawler Machine
- Google Dorking without limits
- Github Information Grabbing
- Subdomain Identifier 
- Cms/Technology Detector With Custom Headers

⚡ Instalación

~> git clone https://github.com/ankitdobhal/Ashok
~> cd Ashok
~> python3.7 -m pip3 install -r requirements.txt

💥 ¿Cómo usar Ashok?

Puedes encontrar una guía de uso detallada en la sección Uso de la Wiki.

Pero algunos índices de opciones se proporcionan a continuación:

  • Extraer cabeceras HTTP de una sola URL
  • Volcar la máquina de Internet Archive con salida JSON para una sola URL
  • Dorking de Google usando número de resultados como dorknumber
  • Búsqueda DNS de un solo dominio objetivo
  • Búsqueda de subdominios de un solo dominio objetivo
  • Escaneo de puertos usando nmap de un solo dominio objetivo
  • Extraer datos usando el nombre de usuario de Github del objetivo
  • Detectar CMS de la URL objetivo

Docker

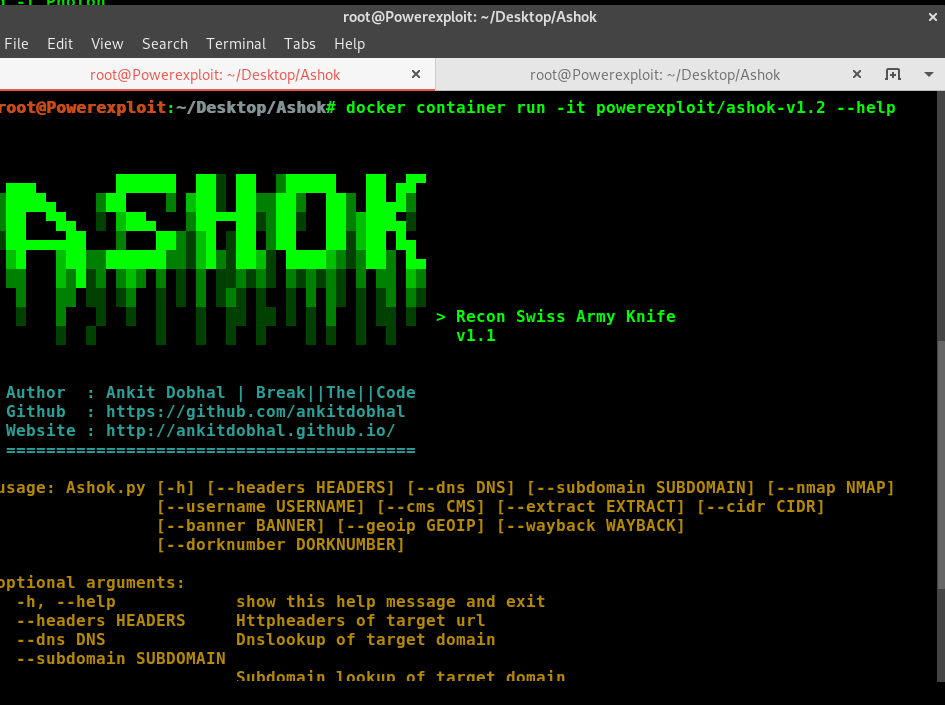
Ashok se puede ejecutar usando una imagen Docker ligera de Python3.8-Alpine.

$ docker pull powerexploit/ashok-v1.2
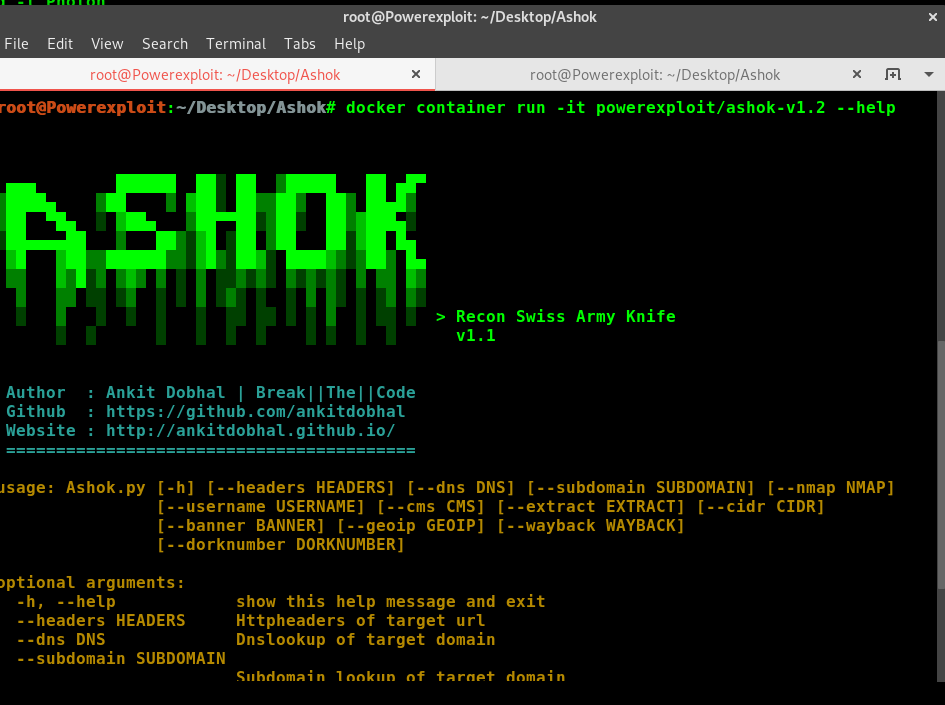
$ docker container run -it powerexploit/ashok-v1.2  --help
Alt Text

❤️ Contribución

Puedes contribuir de las siguientes maneras:

  • Reportar errores
  • Desarrollar la herramienta
  • Dar sugerencias para mejorarla
  • Solucionar problemas y enviar una solicitud de extracción

Créditos

  • hackertarget
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





